¿TLS 1.2 llegó al fin de su vida útil? (tl;dr no). Lo que debe saber para implementaciones de SIP sobre TLS
La mayoría de las personas que buscan “TLS 1.2 end of life” llegaron después de una notificación de un proveedor o un hallazgo de auditoría, y el titular es más alarmante que los hechos. Esta es la versión corta: las versiones de Transport Layer Security (TLS) que realmente están retiradas y son inseguras son la 1.0 y la 1.1, no la 1.2. TLS 1.2 sigue siendo válido, sigue siendo aceptado bajo PCI-DSS y no tiene una fecha de retiro publicada. Lo que está cambiando es el piso mínimo. Las principales plataformas siguen elevando su versión mínima aceptada, y cuando un operador o un par en la nube eleva su piso, su borde SIP sobre TLS debe mantenerse al día o las llamadas dejan de conectarse.
En este artículo, separaremos lo que realmente está obsoleto de lo que está bajo presión, explicaremos por qué es importante para SIP cifrado, compararemos TLS 1.2 y 1.3 para sistemas de telefonía, y trazaremos una ruta de migración que puede ejecutar sin un día de corte total. Si opera un Session Border Controller expuesto a internet, esto es particularmente útil para decidir qué cambiar primero y qué puede esperar.

Qué significa realmente “TLS 1.2 End of Life” (y qué no)
La frase mezcla dos cosas diferentes. TLS 1.0 y TLS 1.1 fueron formalmente deprecados y movidos al estado Historic por RFC 8996 en 2021. Esas son las versiones que verdaderamente llegaron al fin de su vida útil. Carecen de soporte para algoritmos criptográficos modernos, y los organismos de estándares, navegadores y plataformas en la nube han pasado años eliminándolos.
TLS 1.2, definido en RFC 5246 en 2008, se encuentra en una categoría diferente. A partir de 2026 no ha sido formalmente deprecado por el IETF, ni se han producido brechas graves contra el protocolo (a diferencia de TLS 1.0 y 1.1, para los cuales se han identificado vulnerabilidades de seguridad importantes desde 2011). Sigue siendo la versión mínima requerida por PCI-DSS, y no tiene una fecha de expiración fija adjunta. TLS 1.3, especificado en RFC 8446 en 2018, es el protocolo preferido en adelante, pero preferido no es lo mismo que obligatorio. La presión sobre TLS 1.2 es anticipatoria más que programada: un estándar base de la industria en ascenso, no un apagón publicado.
Esa distinción importa porque le indica dónde está la verdadera urgencia. Si todavía acepta TLS 1.0 o 1.1 en cualquier punto de un borde SIP expuesto a internet, ese es el problema pendiente. TLS 1.2 con cipher suites fuertes le da tiempo para planificar, no una razón para entrar en pánico.
Los plazos que realmente se están moviendo
Los plazos reales provienen de marcos de cumplimiento y proveedores de plataformas, no de un único obituario de TLS 1.2.
En el lado del cumplimiento, PCI-DSS requiere TLS 1.2 o superior y prohíbe TLS temprano, es decir, 1.0 y 1.1. La guía de NIST en SP 800-52 Rev. 2 exige soporte para TLS 1.2, expresa preferencia por 1.3 y restringe cipher suites débiles, pero no depreca 1.2. Así que una implementación de voz que ejecuta TLS 1.2 con ciphers modernos cumple hoy bajo ambos regímenes.
La presión que se mueve más rápido proviene de proveedores de plataformas que elevan sus pisos mínimos. A principios de 2026, Microsoft Azure Storage dejó de aceptar TLS 1.0 y 1.1, Cisco Meraki movió su nube a TLS 1.2 y 1.3 solamente, y Microsoft comenzó a retirar TLS heredado para conexiones POP e IMAP en Exchange Online. El patrón se repite en toda la industria: una plataforma grande establece un mínimo más alto, y cada sistema que se conecta a ella hereda ese requisito.
Para un borde SIP, el riesgo práctico no es que TLS 1.2 sea desactivado globalmente. Es que un par específico, un operador de troncal SIP, una conexión de Microsoft Teams Direct Routing, o una plataforma de voz en la nube, eleve su mínimo y rechace el protocolo antiguo o los ciphers débiles que su borde todavía ofrece.
Por qué esto importa específicamente para SIP sobre TLS
SIP sobre TLS protege el canal de señalización que establece, gestiona y finaliza llamadas, típicamente en el puerto 5061. La versión de TLS que protege ese canal no es un detalle cosmético. Cuando se utiliza Session Description (SDES) para intercambiar claves de medios, las claves de Secure Real-time Transport Protocol (SRTP) viajan dentro de la señalización SIP, por lo que la versión de TLS que protege su señalización también protege sus claves de medios. Para conocer cómo funciona ese intercambio de claves, consulte ¿Qué es SRTP? y la Guía de configuración de TLS y SRTP para SBC.
Una incompatibilidad de versión o cipher no produce una advertencia. Produce una falla de TLS handshake en el establecimiento de la llamada, y la llamada simplemente nunca se conecta. Cuando un socio eleva su mínimo, su primer síntoma son llamadas fallidas hacia ese par, sin ningún cambio de su lado que lo explique.
La exposición de seguridad es igual de concreta. TLS 1.0 y 1.1, junto con cipher suites débiles de TLS 1.2 que dependen del modo CBC, SHA-1, transporte de claves RSA, o cualquier suite sin forward secrecy, son la verdadera superficie de ataque en un borde SIP expuesto a internet. Un atacante que pueda forzar una degradación a una negociación débil puede atacar la sesión con mucha más facilidad que uno que enfrenta un cipher AEAD moderno. Por eso deshabilitar versiones antiguas y ciphers débiles tiene más valor de seguridad que perseguir el número de versión más nuevo.
TLS 1.2 vs TLS 1.3 para sistemas de telefonía: qué cambia
TLS 1.3 es una limpieza significativa del protocolo. Elimina el transporte de claves RSA, Diffie-Hellman estático, el modo CBC, RC4, SHA-1 y MD5, y reduce la lista de ciphers a cinco suites de cifrado autenticado (AEAD) construidos sobre AES-GCM y ChaCha20-Poly1305, todos los cuales proporcionan forward secrecy. Al eliminar las opciones débiles, también reduce la superficie de negociación que los ataques de degradación han explotado históricamente.
El handshake también es más rápido, completándose en un solo viaje de ida y vuelta. Para conexiones SIP sobre TLS de larga duración entre un SBC y un operador, esa ganancia de velocidad es menor. A escala, donde las conexiones TLS se establecen y finalizan con frecuencia, se acumula.
Una nota de honestidad aquí: TLS 1.3 no es un escudo mágico. Investigaciones han demostrado que las técnicas de degradación aún pueden apuntar a entornos mixtos, por lo que la configuración correcta y la deshabilitación del retroceso a versiones anteriores siguen siendo importantes independientemente de la versión que ejecute.
La realidad práctica para la voz es que muchos operadores y PBX todavía negocian TLS 1.2 con ciphers fuertes, y eso es aceptable hoy. El objetivo correcto es un piso claro de TLS 1.2 con ciphers AEAD modernos y forward secrecy, avanzando hacia TLS 1.3 donde el par lo soporte. Un corte forzado a 1.3 en todos los troncales el mismo día no es necesario ni recomendable.
Una ruta de migración para su borde SIP sobre TLS
Puede elevar su postura de TLS en etapas sin interrumpir las llamadas en vivo. Un SBC hace esto práctico porque termina y reorigina cada tramo de llamada por separado, de modo que los dos lados de una llamada no necesitan compartir un transporte ni una versión de TLS.
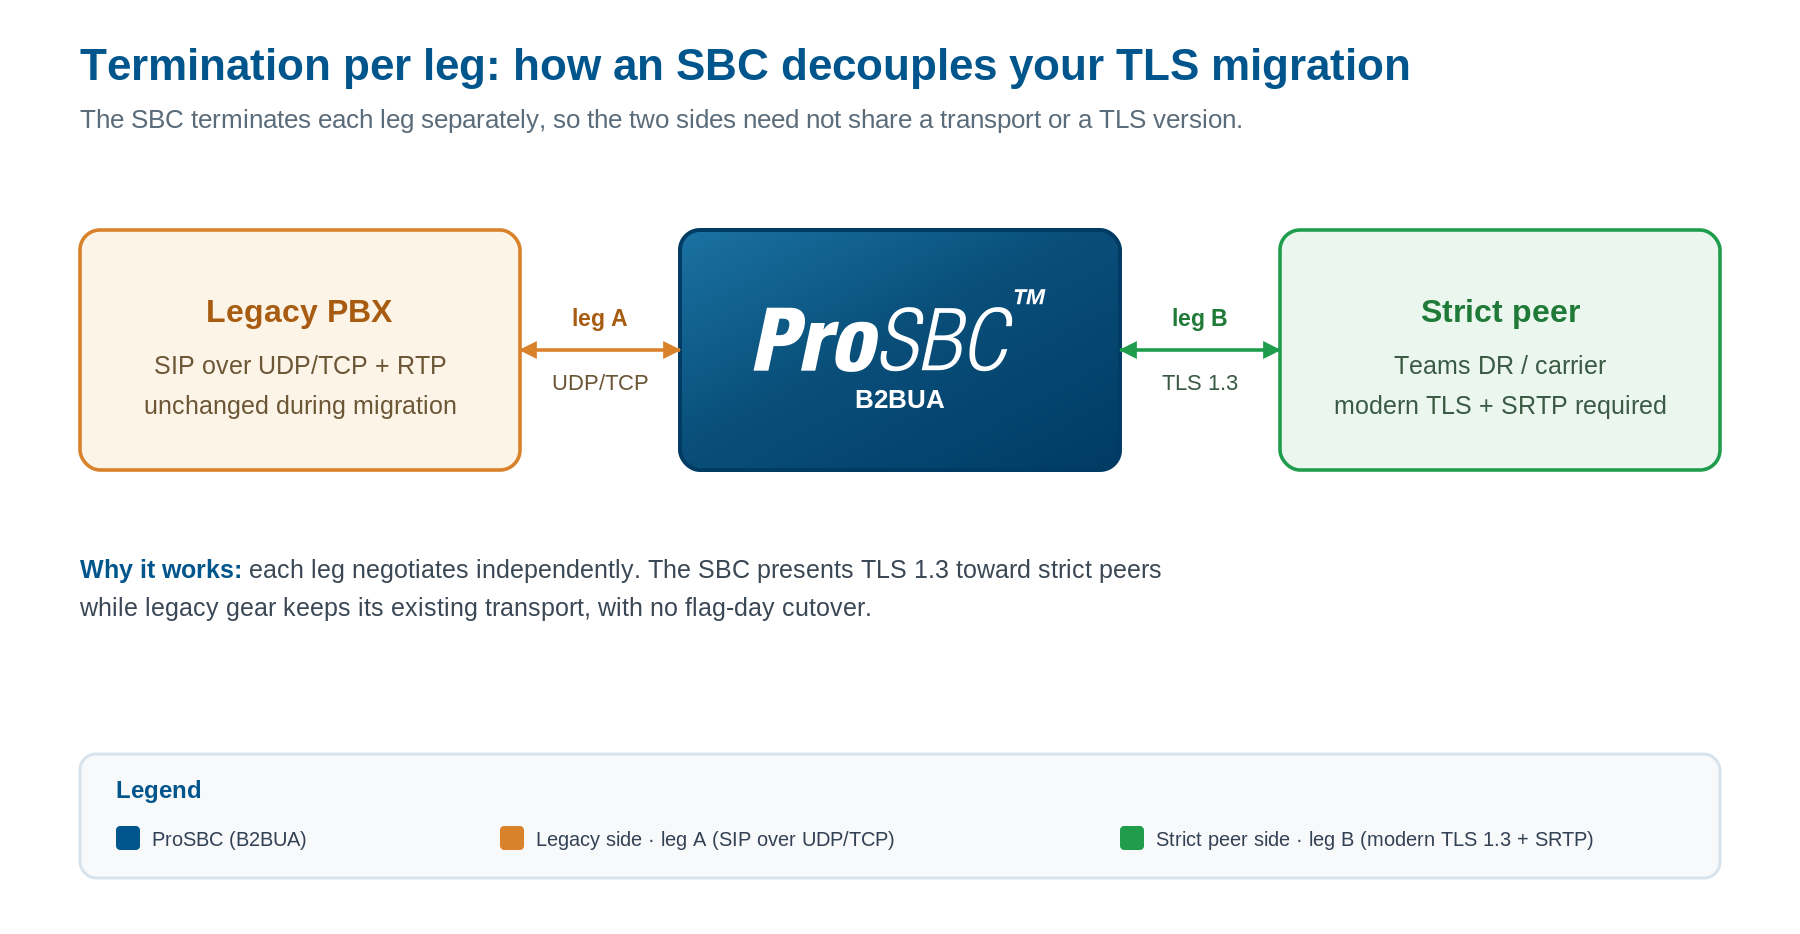
El SBC termina y reorigina cada tramo por separado, de modo que usted puede presentar TLS moderno hacia un par estricto mientras el equipo heredado se conecta a través de su transporte existente. Haga clic para ampliar.
- Inventario abarca qué transporte y versión de TLS negocia realmente cada par SIP hoy, obtenido del propio borde en lugar de suposiciones. Operadores, PBX internos, conexiones de Teams y plataformas en la nube a menudo difieren.
- Establezca un piso mínimo deshabilitando primero TLS 1.0 y 1.1 y los cipher suites débiles. Este es el cambio individual con mayor valor de seguridad real, y en la mayoría de los bordes ya se necesitaba.
- Desacople los lados utilizando el SBC como frontera. Presente TLS moderno hacia un par estricto como Teams o un operador mientras un PBX heredado interno mantiene su transporte existente (TLS anterior donde el SBC lo permita, o UDP/TCP sin cifrar dentro de una red de confianza), sin necesidad de un día de corte total. La Guía de configuración de TLS y SRTP para SBC cubre la configuración por troncal, y SBC mTLS cubre el caso de autenticación mutua que Teams y muchos operadores esperan.
- Implemente por troncal cambiando la política de un par, validando el handshake con una captura de paquetes, y luego pasando al siguiente. Los cambios por troncal mantienen el radio de impacto pequeño.
- Monitoree los handshakes en busca de fallas después de que cualquier par eleve su mínimo. Un grupo repentino de fallas hacia un operador suele ser la primera señal de que el socio movió su piso.
Preguntas frecuentes
¿TLS 1.2 está deprecado?
No. TLS 1.0 y 1.1 están deprecados bajo RFC 8996; TLS 1.2 sigue siendo válido y continúa como el mínimo de PCI-DSS. El piso de la industria está subiendo, pero 1.2 en sí no tiene una fecha de retiro publicada.
¿Dejarán de funcionar mis troncales SIP cuando TLS 1.2 “termine”?
No por un corte global. Las llamadas hacia un par específico solo fallan si ese par eleva su mínimo por encima de lo que su borde ofrece. La solución es mantener su piso actualizado y desacoplar los pares en el SBC para que cada lado negocie de forma independiente.
¿Necesito TLS 1.3 para SIP hoy?
No estrictamente. TLS 1.2 con ciphers AEAD modernos y forward secrecy es aceptable bajo PCI-DSS y la guía de NIST. Planifique usar TLS 1.3 donde los pares lo soporten, y trátelo como el destino en lugar de una emergencia.
¿Cuál es el cambio más urgente?
Deshabilitar TLS 1.0 y 1.1 y los cipher suites débiles en cualquier borde SIP expuesto a internet. Ese es el verdadero trabajo de fin de vida útil, y entrega la mayor cantidad de seguridad por hora invertida. La descripción general de seguridad del SBC cubre dónde se ubica esto entre las demás defensas del borde.
Migre su postura de TLS de forma segura con ProSBC
El plazo que ya pasó aplica a TLS 1.0 y 1.1; TLS 1.2 está bajo presión por un piso en ascenso, no retirado; y TLS 1.3 es el destino hacia el que migra, no un interruptor que activa de la noche a la mañana. La solución duradera es un borde que le permita establecer y cambiar la postura de TLS por par.
Ese es exactamente el trabajo que un Session Border Controller hace en el borde SIP. ProSBC opera como un B2BUA (back-to-back user agent) completo que termina y reorigina la señalización y los medios en cada tramo, para que pueda elevar su piso hacia pares estrictos mientras el equipo heredado sigue funcionando. Su implementación de SIP sobre TLS negocia TLS asumiendo la versión 1.3, pero baja automáticamente a 1.2 cuando es necesario, de modo que se pueden seleccionar versiones anteriores cuando un troncal SIP está en una ruta TLS 1.2. Los pares que no pueden negociar TLS 1.3 aún pueden conectarse gracias a la función de degradación de ProSBC. ProSBC también soporta SRTP, incluyendo relay de SRTP y conversión de RTP a SRTP, y ha sido implementado en entornos de Microsoft Teams Direct Routing, que exigen TLS y SRTP. Los precios de suscripción son públicos y pueden ser tan bajos como $1.40 por sesión por año, y un ProSBC Lab gratuito de tres sesiones está disponible si desea probar una migración de TLS antes de tocar producción.
¿Prefiere evaluar por su cuenta primero? Inicie su prueba gratuita de 30 días.