Filtrado de inundaciones de llamadas antes de que lo paralicen con protección contra TDoS
Un ataque de denegación de servicio telefónico no intenta bloquear un servidor. Ocupa las líneas telefónicas. Cuando actores maliciosos inundan una empresa o proveedor de servicios con llamadas no deseadas, los agentes y el personal que las atienden se ven superados, y quienes llaman legítimamente no pueden comunicarse.
El daño se produce a nivel de quién atiende el teléfono. Cada llamada individual puede ser una llamada SIP perfectamente válida; el perjuicio está en la cantidad que llega de manera simultánea. Estos ataques pueden originarse en intentos de extorsión, marcadores defectuosos o campañas ilegales de llamadas automatizadas, pero el efecto es el mismo independientemente de la intención. Esto difiere de un ataque a nivel de protocolo contra la infraestructura SIP, que se aborda por separado en la guía de prevención de ataques de denegación de servicio SIP.
Cómo el filtrado basado en reputación lo detiene
Dado que cada llamada de inundación puede parecer válida por sí sola, detener un TDoS implica evaluar las llamadas con base en la inteligencia sobre los números que las originan. El controlador de borde de sesión proporciona el punto de control, y un servicio de reputación o analítica proporciona el criterio de evaluación.
Cuando el SBC recibe una llamada, reenvía la invitación a la plataforma de analítica, que determina si la llamada es buena, mala o sospechosa con base en la reputación y la analítica recopilada a través de muchas redes. El SBC entonces actúa según esa determinación mediante la disposición de llamada: la llamada puede ser bloqueada, redirigida al buzón de voz o permitida hacia el cliente. Los peores infractores son filtrados antes de que lleguen a un agente, mientras que las llamadas legítimas pasan con normalidad.
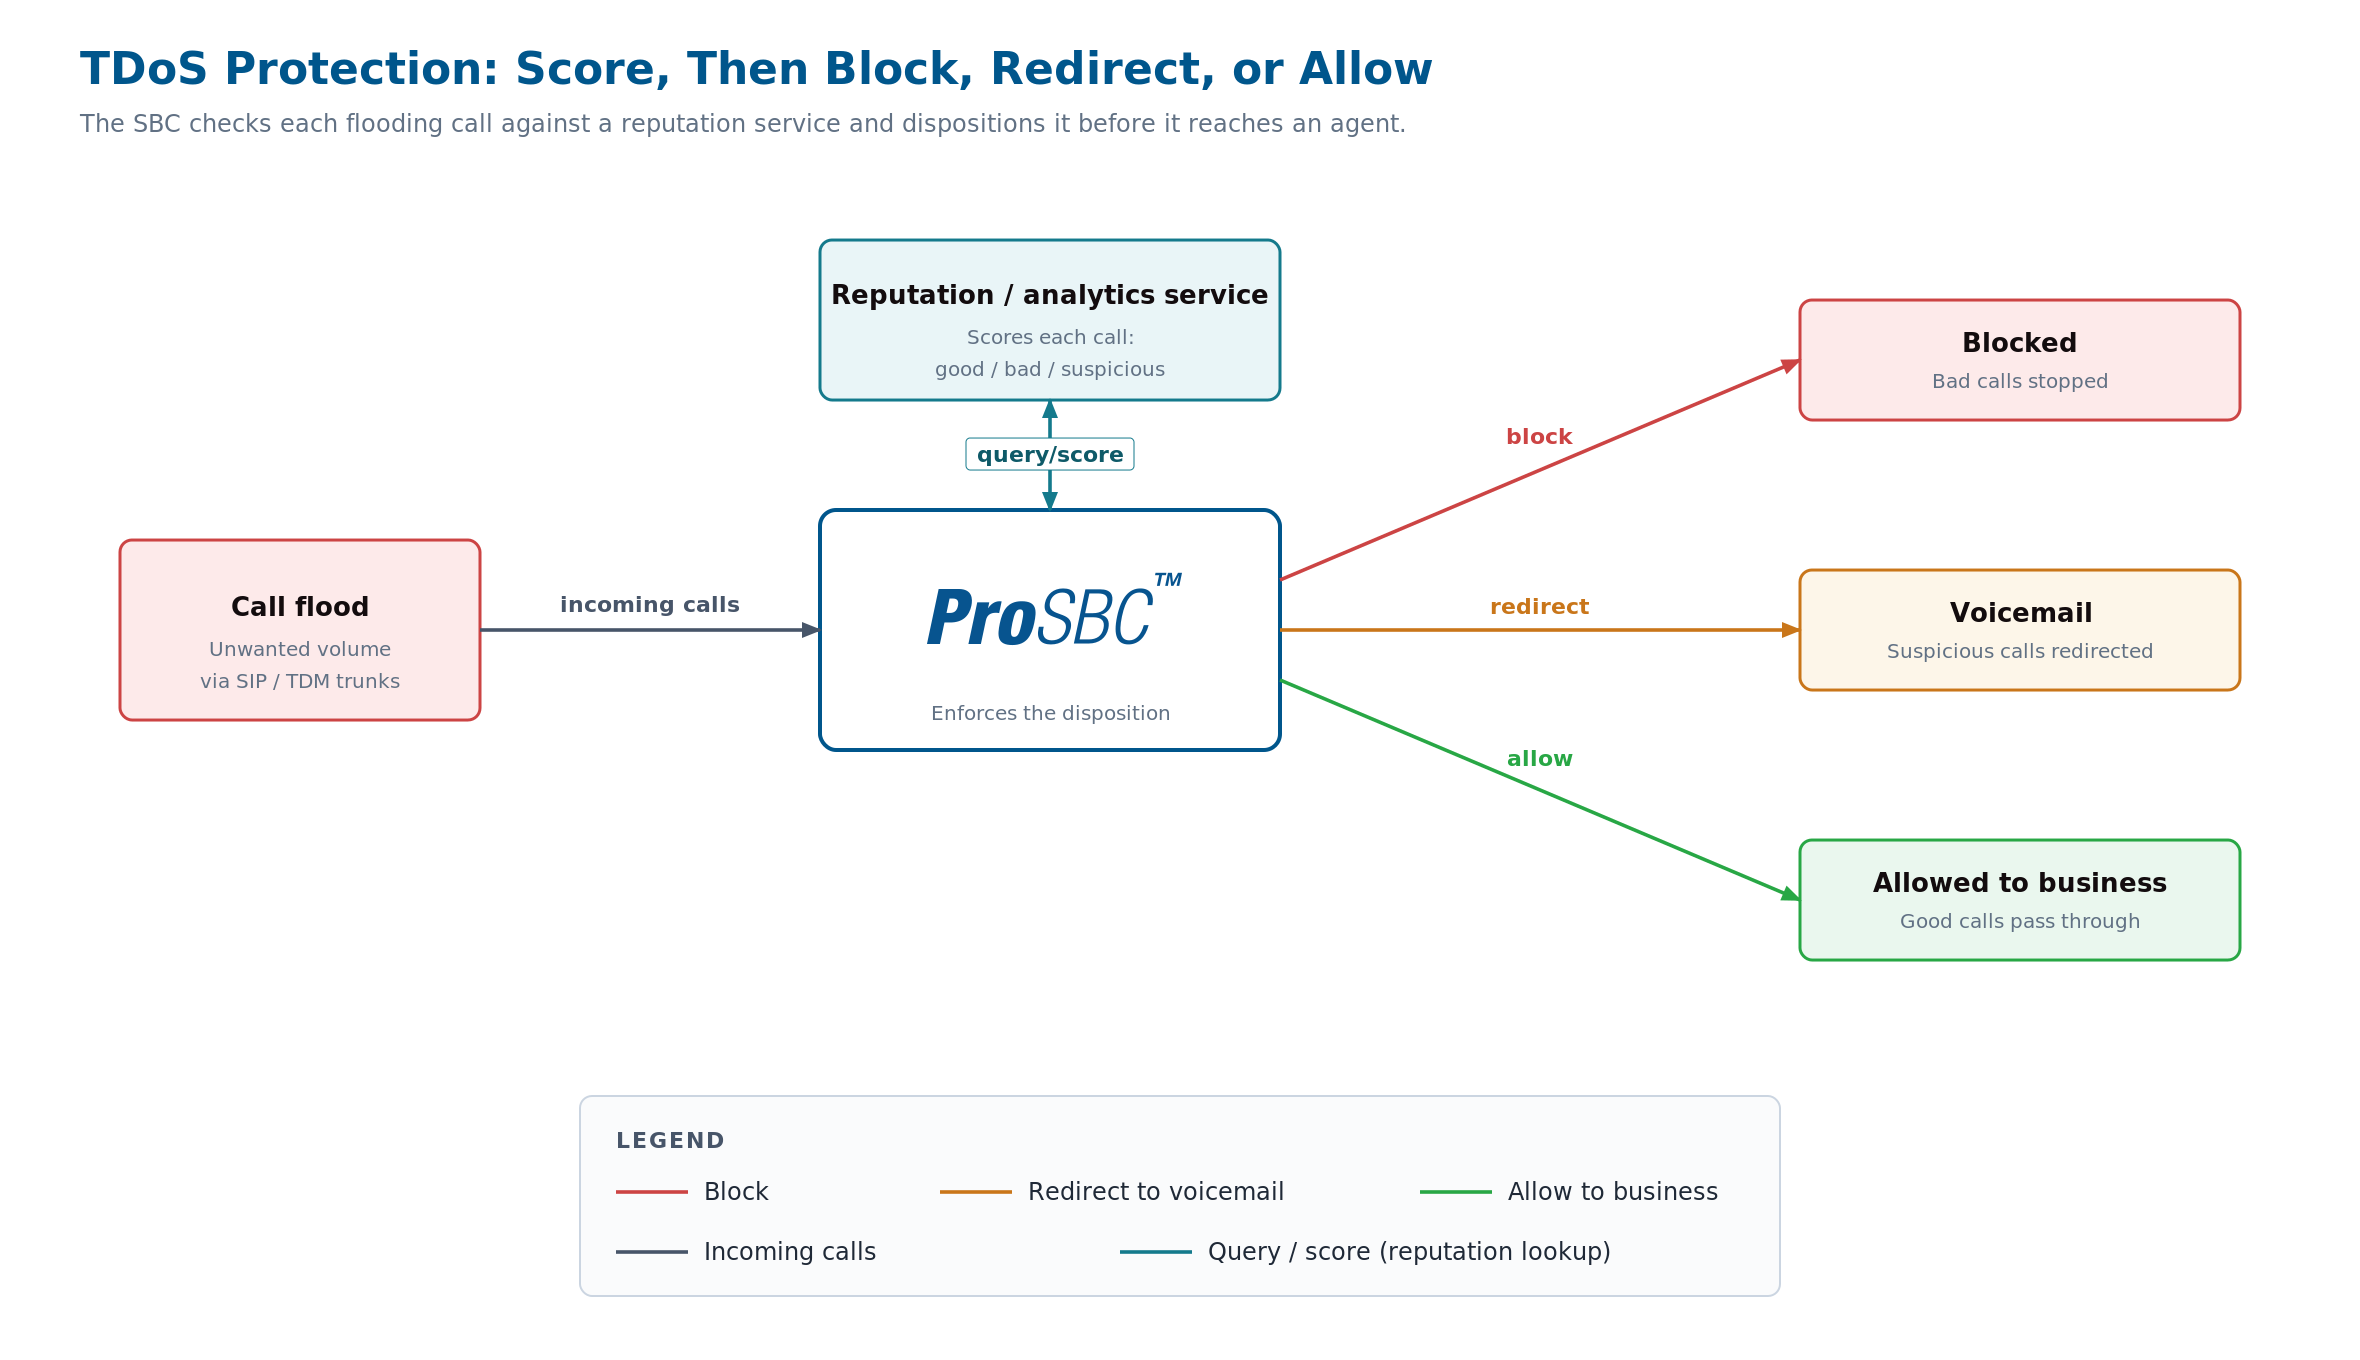
Protección contra TDoS: las llamadas de inundación llegan al SBC, que consulta cada una contra un servicio de reputación o analítica y luego bloquea, redirige o permite la llamada. Haga clic para ampliar.
Qué hace el SBC para la protección contra TDoS
Recepción y reenvío para evaluación
Cada llamada, incluidas las de inundación, llega al SBC a través de sus troncales SIP o TDM. Para cada una, el SBC reenvía los detalles de la llamada al servicio de reputación o analítica y espera la determinación, de modo que la evaluación se realiza antes de que la llamada llegue a un agente.
Aplicación de la disposición
Según la puntuación que recibe, el SBC bloquea una llamada mala directamente, redirige una sospechosa al buzón de voz para que una persona la evalúe después, o permite el paso de una buena. Esta disposición de tres vías no obliga a tomar una decisión simple de permitir o bloquear en llamadas inciertas.
Integración con el borde de seguridad
El filtrado de TDoS funciona junto con las demás protecciones del SBC en el perímetro, incluyendo control de acceso y seguridad por capas. Una empresa obtiene defensa contra inundaciones de llamadas como parte de un borde protegido en lugar de un dispositivo separado.
Implémentelo a su manera
La protección contra TDoS puede operarse en el modelo que mejor se adapte a la empresa o proveedor:
Autogestionado
Ejecute ProSBC como software en su propia infraestructura y configure la integración con el servicio de reputación directamente. Control total sobre las políticas de puntuación y las reglas de disposición de llamadas.
Servicio gestionado
Delegue la implementación y operación a TelcoBridges a través del servicio gestionado de ProSBC. La integración de filtrado se configura y monitorea para que los ataques sean detectados y manejados en lugar de descubiertos por los clientes.
Completamente hospedado
TelcoBridges hospeda y gestiona el SBC en su totalidad. Una empresa bajo ataque obtiene filtrado configurado y monitoreado sin necesidad de construir la integración por cuenta propia.
Preguntas frecuentes
¿Qué es la protección contra TDoS?
Es el uso de un SBC junto con un servicio de reputación o analítica para evaluar las llamadas de inundación a medida que llegan y bloquear, redirigir o permitir cada una según su riesgo. Defiende contra el volumen de llamadas no deseadas destinadas a paralizar una empresa, a diferencia de los ataques a nivel de protocolo de red.
¿En qué se diferencia un TDoS de un ataque DoS SIP?
El TDoS es un ataque por volumen de llamadas que individualmente pueden parecer legítimas, dirigido a ocupar agentes y líneas. Un ataque DoS SIP se dirige a la infraestructura SIP a nivel de protocolo. El TDoS se evalúa decidiendo qué llamadas atender; el DoS SIP se defiende en la capa de red. Ambos están relacionados pero son distintos.
¿Cómo decide el SBC qué hacer con una llamada de inundación?
El SBC reenvía cada llamada a un servicio de reputación o analítica en la nube, que la clasifica como buena, mala o sospechosa. El SBC entonces aplica una disposición: bloquear la llamada mala, redirigir la sospechosa al buzón de voz, o permitir el paso de la buena hacia el cliente.
¿Los ataques TDoS son siempre deliberados?
No. Pueden ser deliberados, como intentos de extorsión, pero también pueden ser accidentales, causados por marcadores defectuosos o campañas ilegales de llamadas automatizadas que se desbordan hacia un objetivo. El enfoque de filtrado maneja ambos casos, porque evalúa las llamadas por riesgo independientemente de la intención detrás de la inundación.
Filtre las inundaciones de llamadas con ProSBC
Hable con un arquitecto de soluciones sobre cómo implementar protección contra TDoS con ProSBC, o comience a evaluar por su cuenta.
¿Prefiere evaluar por su cuenta primero? Inicie su prueba gratuita de 30 días.