SBC y troncal SIP: cómo un controlador de borde de sesión asegura y normaliza el SIP trunking
Toda troncal SIP termina en algún lugar. Cuando ese punto de terminación es su PBX o plataforma de comunicaciones unificadas sin nada en el medio, su infraestructura de voz interna absorbe cada peculiaridad de señalización, cada encabezado malformado y cada vector de ataque que la red pública le lanza. Un controlador de borde de sesión (SBC) se ubica en esa frontera en su lugar, proporcionando un punto de control único para seguridad, interoperabilidad y gestión de tráfico. Los SBC basados en software, construidos sobre más de una década de implementaciones SIP para operadores y empresas, ahora cumplen ese rol sin appliances de hardware dedicados.
Este artículo cubre lo que el SBC realiza sobre el tráfico de la troncal SIP, por qué esas funciones importan en producción, y qué considerar al dimensionar y ubicar uno.
Lo que hace un SBC en la frontera de la troncal SIP
Un SBC con todas las funcionalidades opera como un agente de usuario back-to-back (B2BUA). No retransmite paquetes SIP entre el proveedor de troncales y su PBX. En su lugar, termina la sesión SIP entrante en un lado y origina una sesión completamente nueva en el otro, según RFC 3261. Esa arquitectura le da al SBC control total sobre la señalización y los medios en ambos tramos de la llamada.
La distinción es importante. Un proxy SIP pasa los mensajes con modificaciones mínimas. Un SBC B2BUA puede inspeccionar, reescribir y re-originar cada mensaje SIP. Esa capacidad habilita varias funciones que toda implementación de troncales SIP en producción termina necesitando:
La ocultación de topología oculta las direcciones de su red interna al proveedor de troncales. Las partes externas normalmente ven solo la dirección pública del SBC en lugar del direccionamiento interno de la PBX, servidores de medios o terminales. La normalización adecuada y la política de ocultación de topología evitan que los detalles de direccionamiento interno se filtren en las rutas SIP externas.
El control de admisión de llamadas aplica límites de sesiones por grupo de troncales. Si su contrato permite 100 llamadas simultáneas, el SBC bloquea la número 101 antes de que llegue a la PBX y consuma recursos que esta no puede proporcionar.
El anclaje de medios fuerza al RTP a pasar a través del SBC cuando está habilitado, permitiendo el cifrado, la evaluación de calidad (MOS), el cumplimiento de grabación y el control de políticas de medios.
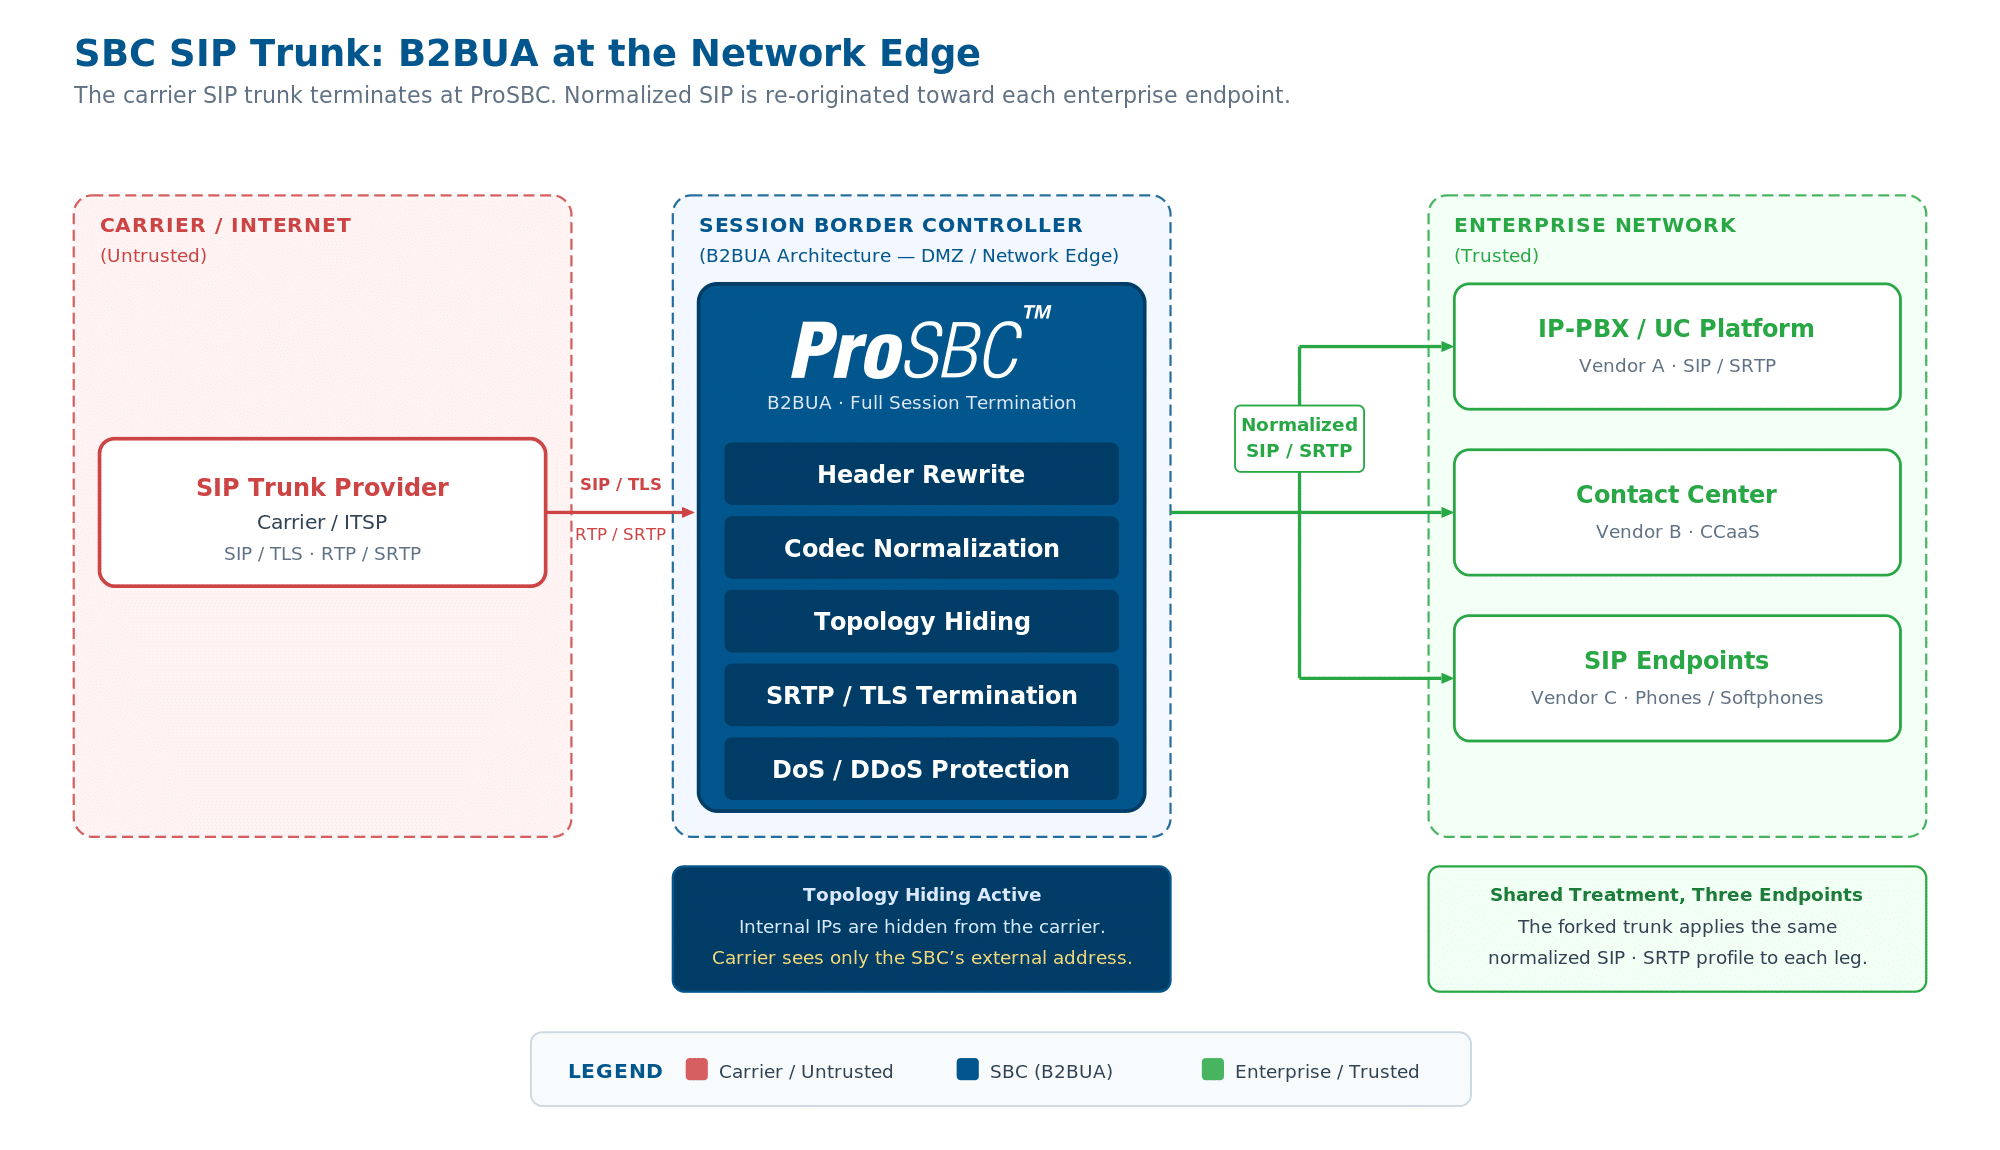
Topología de SBC y troncal SIP: el SBC termina la troncal SIP del operador y re-origina SIP normalizado hacia cada terminal empresarial, con políticas independientes de señalización y medios en cada tramo. Haga clic para ampliar.
Seguridad en la frontera de la troncal
Una troncal SIP accesible desde Internet público es un objetivo. El SBC implementa defensas en capas en el borde de la red para que la PBX nunca tenga que absorber directamente el panorama de amenazas. La referencia de seguridad de SBC cubre el modelo completo de cinco capas; las preocupaciones específicas de la troncal son:
El puente de cifrado es la función exclusiva de los SBC orientados a troncales. El tramo del operador puede entregar SIP sobre UDP con RTP sin cifrar; el tramo de la PBX puede requerir TLS y SRTP. El SBC termina cada transporte de forma independiente, de modo que ningún lado dicta la postura de seguridad del otro. Este es el mismo patrón que hace funcionar Teams Enrutamiento directo cuando el operador no es compatible con cifrado.
El fraude telefónico en troncales SIP es donde el SBC demuestra su valor financiero. La puntuación de riesgo por llamada basada en atributos como prefijo de destino, anomalías de horario y patrones de llamada bloquea las llamadas fraudulentas en tiempo real antes de que generen cargos del operador. Para proveedores de servicios, la capa programable se integra con servicios externos de puntuación de fraude vía API. La protección contra DoS, las listas de control de acceso y las listas de bloqueados dinámicas completan las defensas del borde.
Normalización SIP e interoperabilidad multi-vendor
El problema central de interoperabilidad en el SIP trunking es la discrepancia de dialectos. Su operador envía SIP con un conjunto de convenciones de encabezados. Su PBX espera un formato diferente. Su centro de contacto espera un tercero. Sin normalización, las llamadas fallan silenciosamente, el identificador de llamante se muestra incorrectamente o los dígitos DTMF desaparecen a mitad de la llamada.
El motor de manipulación de encabezados SIP del SBC reescribe los encabezados en ambos tramos de la llamada para coincidir con las expectativas de cada terminal. Las tareas comunes de normalización incluyen reescribir los encabezados From y P-Asserted-Identity para la presentación del identificador de llamante, ajustar los encabezados Diversion para la interoperabilidad de reenvío de llamadas, y afinar los encabezados Contact y Via para que coincidan con los parámetros de transporte que cada lado espera.
El interfuncionamiento DTMF es un punto problemático frecuente en entornos multi-vendor. Un sistema envía DTMF como eventos RTP RFC 2833, otro usa SIP INFO, y un tercero aún depende de tonos de audio en banda. El SBC traduce entre los tres de forma transparente, de modo que los sistemas IVR y las plataformas de correo de voz reciben los dígitos independientemente de cómo los envíe el terminal originante.
La negociación de codec sigue un patrón similar. Cuando la oferta de codec del proveedor de troncales no coincide con la lista de codecs preferida de la PBX, el SBC media el intercambio del protocolo de descripción de sesión (SDP) para encontrar un punto común, o resuelve la discrepancia mediante transcodificación cuando no existe un codec común. Para las compensaciones de producción entre codecs en ese intercambio, la comparación G.711 vs G.729 es la referencia a la que recurren la mayoría de los operadores.
Implementación de un SBC en una troncal SIP
La ubicación en DMZ es el patrón estándar para los SBC orientados a troncales. Una interfaz mira hacia la entrega de la troncal SIP del operador; otra mira hacia la LAN empresarial donde residen la PBX, el centro de contacto y las plataformas de comunicaciones unificadas. Esa posición de doble conexión es lo que hace funcionar la ocultación de topología y la aplicación de políticas por troncal.
El dimensionamiento por grupo de troncales comienza con 90 días de CDR del operador. El número que importa es las sesiones simultáneas en el pico del percentil 99, no el promedio. Cada grupo de troncales del operador es su propio NAP con su propio límite de sesiones, por lo que una implementación con tres operadores tiene tres objetivos de capacidad independientes. La guía de compra de SBC cubre el marco completo de dimensionamiento.
El failover de troncales es donde la alta disponibilidad se intersecta con el diseño de troncales. Un par de SBC activo/standby maneja las fallas de nodo, pero el failover multi-operador de troncales es una decisión del motor de enrutamiento: si la troncal del Operador A se cae (detectado vía keepalives SIP OPTIONS o BFD), el SBC avanza las llamadas al Operador B automáticamente. La referencia de alta disponibilidad VoIP cubre los patrones de failover subyacentes.
La observabilidad a nivel de troncal significa salida de CDR por troncal para la conciliación de facturación, puntuación MOS por llamada para detectar degradación de calidad en un operador específico antes de que los clientes se quejen, y trazas SIP en vivo para diagnosticar problemas de interoperabilidad a nivel de encabezados. Los operadores que reemplazan SBC de hardware típicamente obtienen la observabilidad y el acceso API que las plataformas de appliance ocultan detrás de niveles pagos o no exponen en absoluto.
Preguntas frecuentes
¿Necesito un SBC si tengo un firewall con SIP ALG?
No. SIP ALG fue diseñado principalmente para asistir con el recorrido de NAT en lugar de proporcionar control de sesión completo. En implementaciones de producción se desactiva frecuentemente porque puede interferir con el comportamiento del SBC. Un firewall maneja las políticas de capa IP; un SBC maneja las políticas de capa SIP. Los dos coexisten, y SIP ALG debe estar desactivado cuando un SBC está en la ruta.
¿Puede el SBC estar en la misma máquina virtual que la PBX o la plataforma de centro de contacto?
Técnicamente sí, pero el objetivo principal del SBC es ser una frontera de control. Co-ubicarlo con la carga de trabajo que se supone debe proteger elimina esa frontera. En producción, el SBC se ejecuta en una máquina virtual separada (o un par de máquinas virtuales para alta disponibilidad) en un segmento de red diferente.
¿Cómo dimensiono para sesiones simultáneas versus CPS?
Extraiga 90 días de CDR y observe las sesiones simultáneas pico en el percentil 99, no el promedio. Para entornos de alta rotación (centros de contacto, marcadores salientes, tráfico de voz con IA), también dimensione para llamadas por segundo (CPS). Un SBC con capacidad para 1,000 sesiones operando a 100 CPS maneja una carga muy diferente que el mismo SBC operando a 10 CPS, incluso con el mismo conteo de pico simultáneo.
¿La transcodificación requiere hardware?
Depende del volumen y la mezcla de codecs. La transcodificación por software maneja conteos modestos cómodamente. La transcodificación de nivel operador a escala, especialmente mezclando AMR-WB o G.729 con G.711, es donde la aceleración de transcodificación por hardware recupera su costo. El SBC maneja la negociación SDP en cualquier caso; hardware versus software es una cuestión de cuántas sesiones transcodificadas simultáneas necesita y a qué latencia.
¿Puede un solo SBC manejar TLS/SRTP hacia Teams y transporte sin cifrar hacia el operador?
Sí. Un SBC con configuración de transporte independiente por tramo usa TLS/SRTP en el grupo de troncales orientado a Teams y el transporte que el operador admita en el otro lado. La conversión de RTP a SRTP ocurre de forma transparente entre los dos tramos. Este es el patrón estándar para las implementaciones de Teams Enrutamiento directo donde el operador aún entrega medios sin cifrar.
Conclusión
El SBC es la pieza única de infraestructura de voz que permite tratar la troncal SIP como una frontera controlable en lugar de una línea directa hacia su PBX. La ocultación de topología, el control de admisión de llamadas, el anclaje de medios y la reescritura de encabezados por troncal son la columna operativa; TLS/SRTP, la mitigación de DoS/DDoS, las listas de bloqueados dinámicas y la puntuación de fraude telefónico son la columna de seguridad. Juntos eliminan del diseño la suposición de “esperar que el proveedor de troncales se comporte correctamente.”
Al evaluar un SBC para implementaciones de troncales SIP, las decisiones fundamentales son la arquitectura (B2BUA para control total de encabezados), la flexibilidad de transporte por tramo, la granularidad del motor de manipulación de encabezados SIP, y la calidad de las herramientas de depuración disponibles cuando algo no se comporta como sugieren las hojas de especificaciones.
Ejecute ProSBC en sus troncales SIP
ProSBC es un SBC de nivel operador basado en software, construido sobre arquitectura B2BUA completa, con un motor de manipulación de encabezados SIP diseñado para la normalización multi-vendor. Admite hasta 60,000 sesiones por servidor con 350,000 registros de terminales y hasta 1,024 NAP, lo cual es suficiente para absorber configuraciones complejas multi-operador en una sola instancia.
Las opciones de implementación cubren VMware, KVM/Proxmox, AWS, Microsoft Azure y bare metal. Los precios por suscripción comienzan desde tan solo $1.40/sesión/año, lo que reemplaza el modelo de CAPEX de hardware con OPEX predecible. Para las organizaciones que prefieren evaluar antes de comprometerse, la prueba de 30 días es autoservicio y la instalación es un proceso exclusivamente de software que se mide en minutos en lugar de semanas.
¿Prefiere evaluar por su cuenta primero? Comience su prueba gratuita de 30 días.