El SBC como punto de autenticación y verificación para STIR/SHAKEN
El identificador de llamadas solía ser fácil de falsificar, lo que explica en gran parte por qué la suplantación de identidad (spoofing) ilegal y las llamadas automáticas (robocalls) se volvieron tan comunes. Un proveedor receptor no tenía forma de saber si el número de una llamada entrante era legítimo o falsificado, y la persona que contestaba el teléfono tampoco.
La FCC ahora exige que los proveedores de servicios de voz firmen sus llamadas salientes y verifiquen las entrantes utilizando un marco criptográfico. Hacer que esto funcione en una red en producción implica aplicar la firma y la verificación en el lugar correcto, de forma consistente, en todo el tráfico, sin agregar otro dispositivo a la ruta de la llamada.
Cómo funciona STIR/SHAKEN en el SBC
STIR/SHAKEN es un marco en el que el proveedor de servicios de origen adjunta un token de identidad firmado criptográficamente a una llamada, de modo que el proveedor de terminación pueda recuperar el certificado del proveedor de origen y verificar que el origen de la llamada es legítimo. El lado de origen hace una declaración firmada sobre la llamada, y el lado de terminación la verifica.
El session border controller es donde esto sucede en una red en producción. El SBC ya es el punto por el que cruza cada llamada en su camino de entrada o salida, lo que lo convierte en el lugar natural para firmar las llamadas salientes y verificar las entrantes sin agregar un equipo adicional. Se integra con un servicio de firma y verificación que realiza el trabajo criptográfico, y el SBC aplica el resultado a la llamada en curso.
El detalle de qué tan firmemente un proveedor avala una llamada es el tema de los niveles de atestación de STIR/SHAKEN, y la mecánica completa de cómo ponerlo en funcionamiento se cubre en la guía de implementación de STIR/SHAKEN en el SBC.
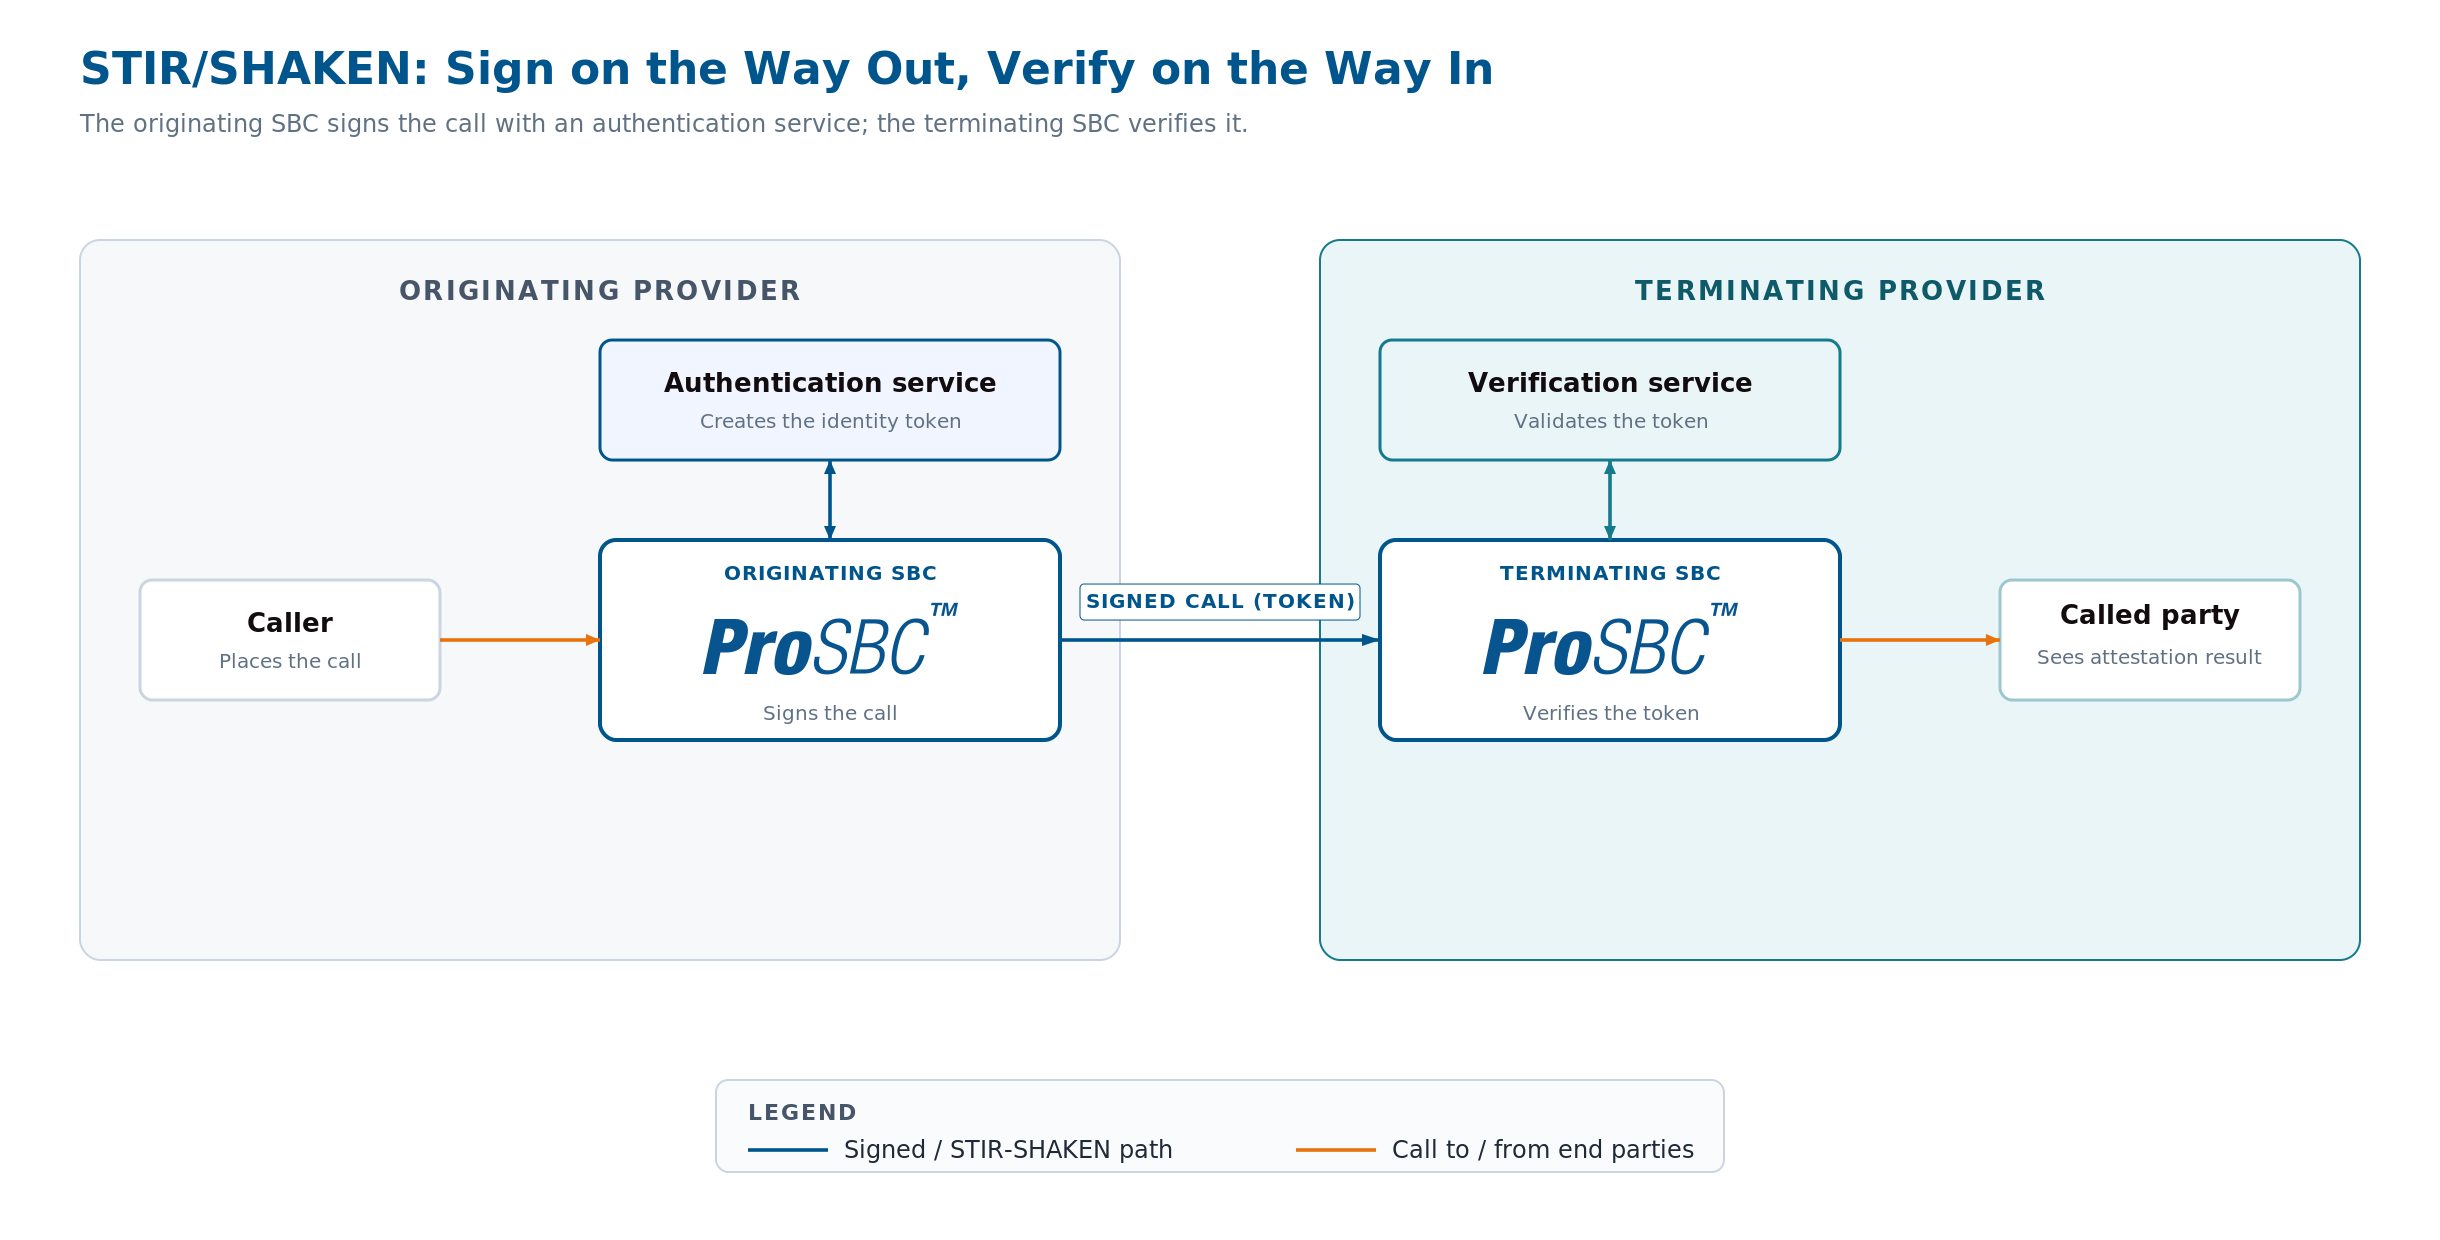
STIR/SHAKEN en el SBC: el SBC de origen trabaja con un servicio de autenticación para firmar la llamada, y el SBC de terminación trabaja con un servicio de verificación para validar el token. Haga clic para ampliar.
Qué hace el SBC para STIR/SHAKEN
Autenticación de llamadas salientes
En el lado de origen, el SBC trabaja con el servicio de autenticación para firmar cada llamada saliente, adjuntando el token de identidad criptográfico que representa la atestación del proveedor. Dado que el SBC ve cada llamada saliente, aplica la firma de forma consistente en todo el tráfico que sale de la red.
Verificación de llamadas entrantes
En el lado de terminación, el SBC trabaja con el servicio de verificación para comprobar el token en cada llamada entrante, y actúa sobre el resultado para que el proveedor de terminación pueda informar al usuario final si la llamada está atestada. Esto convierte una llamada firmada en información útil para la persona que la recibe.
Adaptación del marco a la red
El SBC se conecta al servicio de firma y verificación que utiliza el operador y gestiona STIR/SHAKEN junto con el resto de su trabajo de seguridad en el borde de la red. Para un contexto más amplio, consulte la página de la solución STIR/SHAKEN.
Deplíeguelo a su manera
STIR/SHAKEN en el SBC se puede operar en el modelo que el operador prefiera:
Autogestionado
Ejecute ProSBC como software en su propia infraestructura y configure la integración de firma y verificación directamente. Control total sobre las políticas de atestación y la selección del socio de servicio.
Servicio gestionado
Delegue el despliegue y la operación a TelcoBridges a través del servicio gestionado de ProSBC. La integración de STIR/SHAKEN se configura y mantiene como parte del borde gestionado, una opción común para operadores más pequeños que navegan el cumplimiento normativo.
Completamente alojado
TelcoBridges aloja y gestiona el SBC en su totalidad, incluyendo la integración de firma y verificación. El operador obtiene el cumplimiento de STIR/SHAKEN sin construir la integración por sí mismo.
Preguntas frecuentes
¿Qué hace el SBC en STIR/SHAKEN?
El SBC actúa como el punto donde las llamadas salientes se autentican (firman) y las llamadas entrantes se verifican. Trabaja con un servicio de firma y verificación para adjuntar el token de identidad criptográfico en la salida y verificarlo en la entrada, aplicando el resultado a la llamada en curso.
¿Cuál es la diferencia entre autenticación y verificación?
La autenticación ocurre en el lado de origen, donde la llamada se firma para crear el token de identidad. La verificación ocurre en el lado de terminación, donde ese token se comprueba para confirmar que el proveedor de origen avaló la llamada. El SBC puede desempeñar ambos roles dependiendo de la dirección de la llamada.
¿Por qué el SBC es el lugar adecuado para STIR/SHAKEN?
El SBC ya es el punto por el que cruza cada llamada al entrar o salir de la red, por lo que firmar y verificar allí evita agregar otro dispositivo a la ruta de la llamada. Aplica el marco de forma consistente a todo el tráfico sin cambiar la operación del resto de la red.
¿El SBC realiza la criptografía por sí mismo?
El SBC se integra con un servicio de firma y verificación que realiza el trabajo criptográfico, y el SBC aplica el resultado a la llamada, agregando la identidad firmada en las llamadas salientes y actuando sobre el resultado de la verificación en las llamadas entrantes.
Ejecute STIR/SHAKEN en el borde con ProSBC
Hable con un arquitecto de soluciones sobre el despliegue de STIR/SHAKEN con ProSBC, o comience a evaluar por su cuenta.
Al enviar este formulario, su información será procesada de acuerdo con nuestra Política de privacidad.
¿Prefiere evaluar por su cuenta primero? Cree su laboratorio gratuito.