¿Qué es un servidor STUN? Recorrido de NAT en SIP y WebRTC

Un servidor STUN existe para responder una sola pregunta a un dispositivo que está detrás de un router: ¿cómo se ve mi dirección desde afuera? Un teléfono o un navegador en una red privada conoce su propia IP local, pero esa dirección no significa nada para un interlocutor en la internet pública. La traducción de direcciones de red (NAT) reescribe la dirección de origen a la salida, así que el terminal no tiene forma de saber la IP y el puerto públicos a los que un interlocutor remoto enviaría realmente los medios. STUN resuelve ese problema.
STUN (Session Traversal Utilities for NAT) es un protocolo sencillo que permite a un terminal descubrir su propia dirección pública y, en algunos casos, el tipo de NAT que tiene delante. Es una de las tres piezas que cooperan en el recorrido de NAT (NAT traversal), junto con TURN e ICE, y aparece constantemente en WebRTC y de vez en cuando en SIP. En este artículo le explicamos qué hace realmente un servidor STUN en la red, cómo se reparten el trabajo STUN, TURN e ICE, y por qué el mundo SIP y el mundo WebRTC resuelven el mismo problema de NAT de maneras muy distintas. Si administra infraestructura de voz o desarrolla comunicaciones basadas en navegador, aquí encontrará la explicación de por qué algunas llamadas se conectan al instante y otras fallan con audio unidireccional.
El problema que resuelve STUN: la NAT oculta su dirección real
La mayoría de los terminales no tienen una dirección IP pública. Un softphone en la LAN de una oficina, un navegador en el Wi-Fi de una casa o un celular en la red de un operador están detrás de al menos una capa de NAT. El router le asigna al dispositivo una dirección privada (algo en los rangos 10.x, 172.16.x o 192.168.x) y la traduce a una dirección pública compartida a la salida.
Eso funciona bien con el patrón de solicitud y respuesta de la navegación web, en el que el dispositivo siempre inicia la comunicación y el servidor solo responde por la misma conexión. La voz y el video en tiempo real rompen ese patrón. En una llamada, cada lado tiene que indicarle al otro adónde enviar los medios, y la dirección que el dispositivo conoce de sí mismo es la privada, la que la NAT va a descartar. Si un navegador pone 192.168.1.40 en su oferta de medios, un interlocutor en la internet pública no tiene adónde enviar los paquetes. El resultado es la falla clásica: la señalización se completa, el teléfono suena, alguien contesta y luego hay silencio en uno o en ambos sentidos.
El audio unidireccional es tan común porque las dos mitades de una llamada atraviesan la NAT de forma independiente. Los medios RTP viajan por puertos distintos de los de la señalización SIP, y esos puertos de medios tienen que ser accesibles desde afuera para que fluya el audio. Una NAT que deja pasar la señalización puede, aun así, bloquear o desviar los medios. Para profundizar en cómo se separan la señalización y los medios en una llamada SIP, Fundamentos de la señalización SIP recorre el flujo de mensajes que establece la ruta de medios.
Cómo funciona un servidor STUN
STUN es deliberadamente simple. El terminal envía una solicitud Binding a un servidor STUN que tiene una IP pública. El servidor observa la dirección de origen del paquete tal como llegó, que es la dirección y el puerto públicos que asignó la NAT, y la copia en una respuesta Binding. Al leer la respuesta, el terminal conoce su propia dirección reflexiva del servidor: la dirección que ve el mundo exterior.
En el caso habitual, el intercambio es un solo viaje de ida y vuelta. El terminal ya conoce una dirección pública que puede anunciar a sus interlocutores y, como la NAT creó una asociación cuando salió la solicitud, los paquetes que llegan a esa dirección desde el mismo destino normalmente pueden volver a entrar. STUN funciona sobre UDP en el puerto 3478 de forma predeterminada, y su variante cifrada, STUN sobre TLS sobre TCP, usa el 5349. El protocolo se definió originalmente en el RFC 3489 (“STUN clásico”) y en el RFC 5389, y se modernizó en el RFC 8489.
Por qué STUN por sí solo no siempre basta
STUN funciona cuando la NAT mantiene la misma asociación externa sin importar con quién se comunique el terminal. Muchos routers domésticos y de pequeñas oficinas se comportan así, y con ellos basta una sola consulta STUN para que funcione una ruta directa entre pares. La NAT simétrica es común en los firewalls corporativos y en las redes de operadores móviles, y es la principal razón por la que falla una ruta directa y la llamada tiene que recurrir a una retransmisión.
Además, STUN no le dice nada al terminal sobre la NAT del otro extremo. Ambos lados tienen que lograrlo para que exista una ruta directa, así que ni siquiera un resultado STUN perfecto en un lado garantiza la conectividad. Por eso STUN casi nunca se usa solo en producción: es el primer intento, de bajo costo, dentro del proceso ICE más amplio.
STUN vs. TURN vs. ICE: cómo encajan los tres
Estos tres suelen nombrarse juntos y, con la misma frecuencia, se confunden. Lejos de competir entre sí, son capas de una misma estrategia, de la más simple a la más confiable.
STUN descubre la dirección pública del terminal para que se pueda intentar una ruta directa entre pares. No añade ningún costo continuo una vez establecida la llamada, porque los medios fluyen directamente entre los terminales y el servidor STUN deja de participar tras la configuración inicial.
TURN es el recurso de respaldo cuando no se puede construir una ruta directa, algo que ocurre cada vez que una NAT simétrica o un firewall restrictivo bloquea los candidatos reflexivos del servidor. Un servidor TURN retransmite cada paquete de medios durante toda la llamada, así que consume ancho de banda real y debe dimensionarse para la fracción de llamadas que lo necesitan. TURN se define en el RFC 8656, y un servidor TURN también puede responder consultas STUN simples, por eso ambos suelen implementarse como un solo servicio.
ICE funciona como el motor de decisión que lo une todo. Un terminal reúne candidatos de todas las fuentes: sus direcciones de host, sus direcciones reflexivas del servidor obtenidas de STUN y sus direcciones retransmitidas obtenidas de TURN. Intercambia esa lista con el otro extremo, empareja los candidatos y ejecuta comprobaciones de conectividad para encontrar el mejor par que realmente funcione. ICE prefiere la ruta directa y recurre a la retransmisión solo cuando no le queda otra opción. El marco completo se especifica en el RFC 8445.
La conclusión práctica: usted implementa STUN y TURN, e ICE decide en cada llamada cuál gana. Planifique la capacidad de TURN pensando en el peor caso, es decir, en la fracción de usuarios que no pueden encontrar una ruta directa, y no en el promedio. En implementaciones con mucho tráfico empresarial o móvil, esa fracción supera con regularidad el 20 por ciento.
| Mecanismo | Qué hace | Costo durante la llamada | Cuándo gana |
|---|---|---|---|
| STUN | Informa la dirección pública (reflexiva del servidor) | Solo señalización; los medios fluyen directamente | NAT de cono completo y otras NAT no simétricas en ambos lados |
| TURN | Retransmite todos los medios a través de un servidor público | Todo el ancho de banda de medios durante toda la llamada | Una NAT simétrica o un firewall restrictivo bloquea la ruta directa |
| ICE | Reúne candidatos, prueba pares y elige el mejor | Solo señalización; los medios fluyen directamente | Siempre, como el marco que elige entre STUN y TURN |
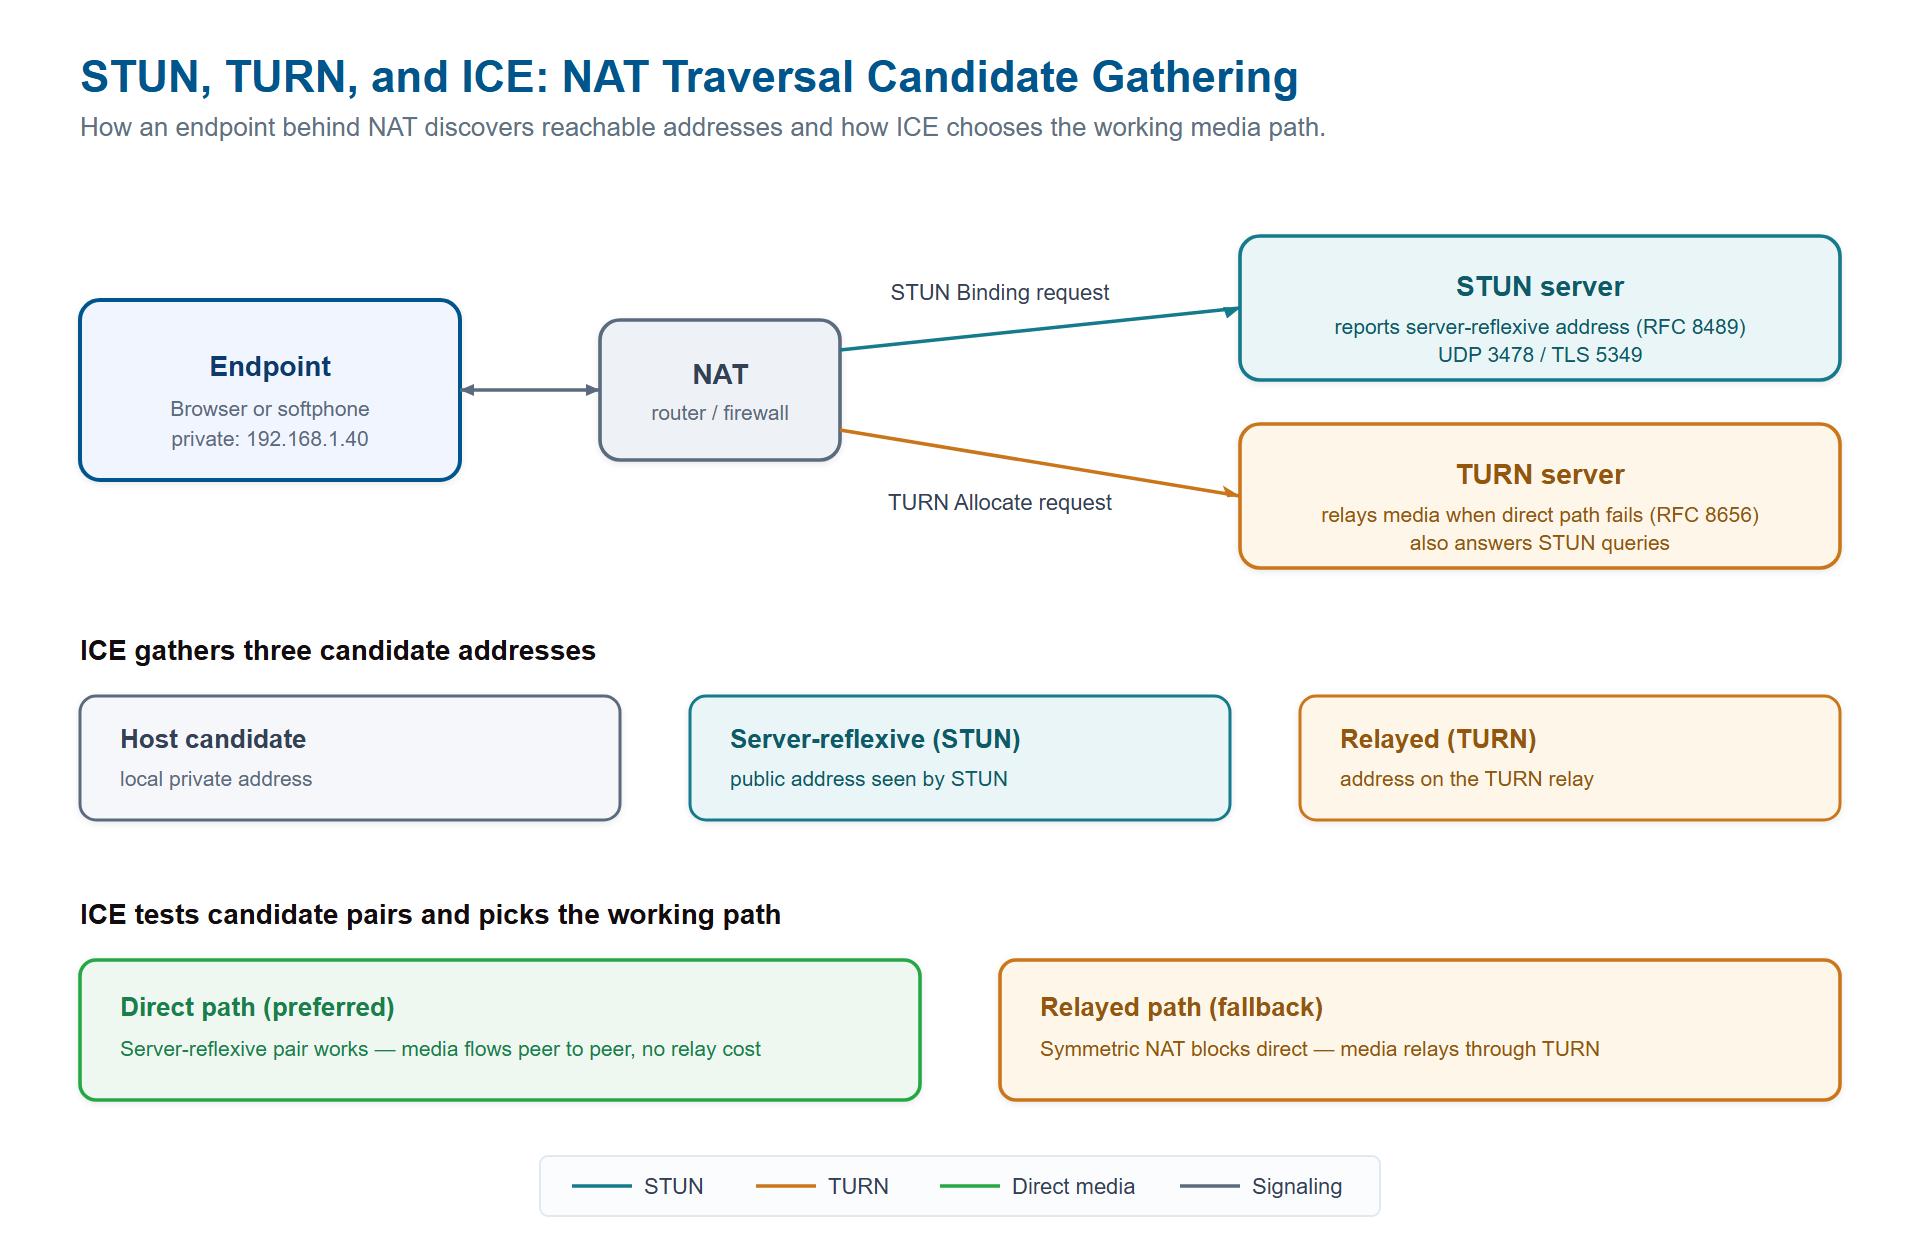
ICE reúne tres tipos de candidatos para un terminal detrás de una NAT: la dirección local del host, una dirección reflexiva del servidor descubierta mediante STUN y una dirección retransmitida de TURN. Después, las comprobaciones de conectividad eligen el mejor par que funcione, con preferencia por la ruta directa, y recurren a la retransmisión TURN solo cuando la ruta directa falla. Haga clic para ampliar.
STUN y WebRTC: el recorrido de NAT viene integrado
WebRTC integra el recorrido de NAT en la propia plataforma. Cada PeerConnection del navegador ejecuta ICE, reúne candidatos STUN y TURN y negocia la conectividad de forma automática. El administrador de red configura las direcciones de los servidores STUN y TURN en el arreglo iceServers y el navegador se encarga del resto, incluido Trickle ICE, que envía los candidatos al otro extremo a medida que los descubre en lugar de esperar a tener la lista completa.
Es así por diseño. WebRTC supone que los dos terminales resolverán la NAT por su cuenta, lo cual es acertado cuando ambos extremos son navegadores inteligentes capaces de ejecutar la máquina de estados completa de ICE. Los servidores STUN públicos son baratos y abundantes, así que descubrir una dirección reflexiva del servidor no cuesta casi nada. TURN es la parte que cuesta dinero, porque un navegador detrás de una NAT corporativa restrictiva retransmitirá sus medios durante toda la llamada, y el operador paga esos bytes en ambos sentidos.
Las decisiones de diseño detrás del ICE obligatorio de WebRTC, su cifrado y su elección de códecs se explican en WebRTC vs. SIP: diferencias y casos de uso, el punto de partida indicado si está eligiendo entre las dos pilas para un proyecto nuevo.
STUN y SIP: una filosofía diferente
SIP es anterior al marco ICE y aborda la NAT de la manera opuesta. Mientras WebRTC traslada el recorrido de NAT a los terminales, el SIP clásico supone que el operador de la red lo resolverá. La mayoría de los terminales SIP no ejecutan ICE en absoluto. Algunos admiten STUN como ajuste independiente para que un teléfono conozca su dirección pública y reescriba el SDP en consecuencia, pero esto es frágil: falla con la NAT simétrica, depende de que cada dispositivo esté configurado y deja la carga en terminales que a menudo son teléfonos de escritorio bloqueados, sin máquina de estados ICE.
En la práctica, las redes SIP de operadores y empresas resuelven la NAT en el perímetro con un controlador de borde de sesión (SBC), en lugar de pedirles a los terminales que la atraviesen por su cuenta. El SBC presenta al mundo exterior una única dirección pública estática y ancla todos los medios a través de ella. Como un SBC es un B2BUA que termina por completo cada llamada y la vuelve a originar, controla la ruta de medios en ambos tramos y nunca tiene que adivinar la dirección pública de un terminal a partir del SDP.
Cómo resuelve un SBC la NAT sin STUN ni ICE
La técnica clave es el recorrido de NAT del extremo remoto. Cuando llegan medios de un terminal detrás de una NAT, el SBC ignora la dirección privada que el terminal escribió en su SDP, aprende la dirección de origen pública real a partir de los paquetes a medida que llegan y envía los medios de retorno a esa dirección observada. Es la misma idea que usa STUN, pero la aplica el SBC en el borde de la red en lugar del terminal. Combinado con la ocultación de topología, que esconde las direcciones internas, el SBC se convierte en el único elemento con una identidad pública estable a la que puede llegar cualquier interlocutor.
Por eso mismo, un proxy SIP simple no puede resolver la NAT como lo hace un SBC. Un proxy reenvía la señalización sin tocar los medios, así que no tiene forma de anclar la ruta de medios ni de observar la dirección de origen real. La distinción entre proxy y B2BUA es exactamente lo que determina si un dispositivo puede manejar la NAT, y conviene entenderla antes de elegir un elemento de borde.
Donde se encuentran los dos mundos: de WebRTC a SIP
El caso interesante es una llamada que comienza en un navegador y termina en una troncal SIP o en la PSTN. El lado del navegador ejecuta ICE completo y espera STUN y TURN; el lado SIP espera una única dirección estática y nada de ICE. Una pasarela de WebRTC a SIP hace de puente entre ambos: ejecuta ICE en el tramo del navegador y presenta un socket RTP fijo en el tramo SIP, de modo que absorbe la asimetría y ninguno de los dos lados tiene que cambiar.
En el patrón de producción habitual de dos niveles, una pasarela WebRTC dedicada (Janus, Kamailio, OpenSIPS o un servidor de aplicaciones CPaaS) termina el tramo del navegador con su propia infraestructura STUN y TURN y luego entrega una sesión SIP normalizada a un SBC que se encarga del tramo del operador. El desglose completo de esa frontera, incluido cómo funcionan la terminación de ICE y el cambio de claves de los medios, está en Arquitectura de pasarela de WebRTC a SIP.
ProSBC se ubica del lado SIP de ese patrón. No termina la señalización WebSocket ni ejecuta el ICE del lado del navegador; de eso se encarga la pasarela WebRTC que tiene delante. ProSBC toma la sesión SIP normalizada y aplica el trabajo del lado del operador: presentación de una dirección pública estable, recorrido de NAT del extremo remoto para los terminales SIP, SIP sobre TLS, SRTP para los medios y manipulación de encabezados SIP por grupo de troncales, para que cada operador reciba el SDP que espera.
Fallas comunes de STUN y del recorrido de NAT
Cuando el recorrido de NAT sale mal, los síntomas se agrupan en unos pocos patrones reconocibles. Interpretarlos bien ahorra horas de conjeturas.
Los procedimientos de retención, reanudación y finalización de llamadas no funcionan correctamente porque cada uno es una nueva solicitud SIP y la NAT no asocia esa solicitud con una transacción existente, lo que provoca llamadas cortadas o solicitudes zombi.
El audio unidireccional, o la falta total de audio, una vez conectada la llamada es la señal característica de una ruta de medios que nunca se abrió, normalmente porque un lado anunció una dirección privada que el otro no podía alcanzar y no había una retransmisión disponible. En WebRTC, esto apunta a un servidor TURN ausente o inaccesible; en SIP, a un terminal que hace su propio STUN defectuoso detrás de una NAT simétrica.
Las llamadas que funcionan internamente pero fallan a través de internet indican que la ruta directa funciona en una LAN compartida, pero que no hay ningún candidato reflexivo del servidor ni retransmitido que funcione en cuanto interviene una NAT real. La solución casi siempre es confirmar que TURN está implementado y es accesible, ya que es el recurso de respaldo que funciona a través de casi cualquier red restrictiva.
Las fallas intermitentes en redes móviles o corporativas delatan una NAT simétrica. Una parte de los usuarios de esas redes nunca encontrará una ruta directa, y por eso la capacidad de TURN debe planificarse para el peor caso y no para el promedio.
Queda una trampa más que vale la pena mencionar: el SIP ALG. Muchos routers domésticos y de pequeñas empresas incluyen un “SIP Application Layer Gateway” que intenta reescribir las direcciones SIP y SDP para facilitar el recorrido de NAT y que, con mucha frecuencia, termina corrompiendo los mensajes, lo que produce las mismas fallas de audio unidireccional y de registro que dice evitar. La solución habitual es desactivar el SIP ALG en el router y dejar que un SBC adecuado resuelva la NAT en el perímetro, un punto que se trata a fondo en Firewall SIP vs. SBC.
Preguntas frecuentes
¿Qué es un servidor STUN, en pocas palabras?
Un servidor STUN es un servidor totalmente expuesto que le indica a un dispositivo detrás de un router cómo se ven desde afuera su dirección IP y su puerto públicos. El dispositivo envía una pequeña solicitud, el servidor le devuelve la dirección que vio y el dispositivo puede entonces entregar esa dirección pública a su interlocutor en la llamada para que los medios le lleguen a través de la NAT.
¿Cuál es la diferencia entre STUN y TURN?
STUN solo le indica al terminal su dirección pública para que los terminales puedan intentar comunicarse directamente, y deja de intervenir una vez que los medios están fluyendo. TURN retransmite cada paquete de medios a través de un servidor público durante toda la llamada, lo que consume ancho de banda real. STUN es el primer intento, de bajo costo; TURN es el respaldo confiable que se usa cuando no se puede construir una ruta directa, normalmente debido a una NAT simétrica.
¿SIP usa STUN e ICE de la misma manera que WebRTC?
Rara vez. WebRTC exige ICE y reúne candidatos STUN y TURN automáticamente en cada navegador. La mayoría de los terminales SIP no ejecutan ICE; algunos admiten STUN independiente, pero falla con la NAT simétrica. Algunos también admiten UNSAF. En cambio, las redes SIP de operadores y empresas suelen resolver la NAT en el perímetro con un controlador de borde de sesión, que ancla los medios en una dirección pública fija.
¿Sigo necesitando un servidor STUN o TURN si tengo un SBC?
Para tráfico SIP puro, un SBC resuelve la NAT mediante el recorrido de NAT del extremo remoto y el anclaje de medios, así que los terminales no necesitan STUN ni TURN.
¿Por qué mis llamadas tienen audio unidireccional aunque el teléfono suena?
Que el teléfono suene significa que la señalización se completó, pero la ruta de medios es independiente y atraviesa la NAT por separado. El audio unidireccional significa que los medios pudieron llegar a un lado pero no al otro, normalmente porque se anunció una dirección privada que el otro extremo no podía alcanzar y no había una retransmisión disponible. Confirme que TURN está implementado para WebRTC, desactive el SIP ALG en el router y deje que un SBC ancle los medios para SIP.
Conclusión
Un servidor STUN cumple una tarea pequeña pero esencial: le dice a un terminal cómo se ve su dirección pública para que se pueda intentar una ruta de medios directa. A partir de ahí, STUN, TURN e ICE funcionan como una sola estrategia, en la que ICE elige la ruta directa de STUN cuando puede y la retransmisión TURN cuando no le queda otra. WebRTC integra todo esto y espera que cada terminal lo ejecute; SIP adopta la postura opuesta y deja que el borde de la red resuelva la NAT con un controlador de borde de sesión que ancla los medios en una dirección pública estable.
La decisión práctica depende de dónde estén sus terminales. Si son navegadores, implemente STUN y TURN y dimensione la retransmisión para la proporción de usuarios detrás de una NAT simétrica en el peor caso. Si son teléfonos o troncales SIP, un SBC que haga recorrido de NAT del extremo remoto elimina por completo la necesidad de que los terminales lo hagan. Y cuando una llamada pasa de un mundo al otro, una pasarela WebRTC combinada con un SBC permite que cada lado conserve el modelo de NAT para el que fue diseñado.
Resuelva la NAT del lado SIP en el perímetro con ProSBC
ProSBC es un controlador de borde de sesión B2BUA por software que resuelve la NAT para terminales y troncales SIP sin pedirles que ejecuten STUN ni ICE. Presenta una única dirección pública estable, usa el recorrido de NAT del extremo remoto para aprender el origen real de los medios que llegan de terminales detrás de una NAT y ancla cada llamada a través de su propia dirección, con ocultación de topología en ambos tramos. En una implementación WebRTC, ProSBC se encarga del tramo orientado a SIP, detrás de una pasarela WebRTC dedicada que termina el ICE, el STUN y el TURN del lado del navegador.
ProSBC protege los medios que ancla con SIP sobre TLS y SRTP, aplica manipulación de encabezados SIP por grupo de troncales para que cada operador reciba el SDP que espera y funciona en AWS, Azure, VMware, KVM/Proxmox o bare metal. Escala hasta 60 000 sesiones simultáneas por servidor, de modo que el elemento de borde que resuelve su recorrido de NAT es también el que aplica la seguridad y la interoperabilidad con cada interlocutor SIP.
Descargue gratis el Runbook de resolución de problemas de voz
Un PDF de 22 páginas revisado por el soporte técnico de TelcoBridges, con las primeras verificaciones para los 9 síntomas de voz más comunes, 14 códigos de respuesta SIP explicados y 3 formas de capturar una traza de llamada.
Al enviar este formulario, su información será procesada de acuerdo con nuestra Política de privacidad.
¿Prefiere evaluar por su cuenta primero? Cree su laboratorio gratuito.