Filtrando inundações de chamadas antes que sobrecarreguem você com proteção contra TDoS
Um ataque de negação de serviço telefônico não tenta derrubar um servidor. Ele ocupa os telefones. Quando agentes maliciosos inundam uma empresa ou provedor de serviços com chamadas indesejadas, os atendentes e funcionários que respondem ficam sobrecarregados, e chamadores legítimos não conseguem ser atendidos.
O dano acontece no nível de quem está atendendo o telefone. Cada chamada individual pode ser uma chamada SIP perfeitamente válida; o prejuízo está no volume absoluto chegando de uma só vez. Esses ataques podem vir de tentativas de extorsão, discadores com mau funcionamento ou campanhas ilegais de robocalls, mas o efeito é o mesmo independentemente da intenção. Isso é diferente de um ataque no nível de protocolo contra a infraestrutura SIP, que é coberto separadamente no guia de prevenção de ataques de Negação de Serviço (DoS) SIP.
Como a triagem baseada em reputação a detém
Como cada chamada de inundação pode parecer válida isoladamente, deter o TDoS significa avaliar chamadas com base em inteligência sobre os números por trás delas. O Controlador de Borda de Sessão (SBC) fornece o ponto de controle, e um serviço de reputação ou análise fornece o julgamento.
Quando o SBC recebe uma chamada, ele encaminha o convite para a plataforma de análise, que determina se a chamada é boa, ruim ou suspeita com base em reputação e análises coletadas em muitas redes. O SBC então age com base nessa determinação através da disposição da chamada: a chamada pode ser bloqueada, redirecionada para correio de voz ou autorizada a chegar ao cliente. Os piores infratores são filtrados antes mesmo de alcançar um atendente, enquanto chamadas legítimas passam normalmente.
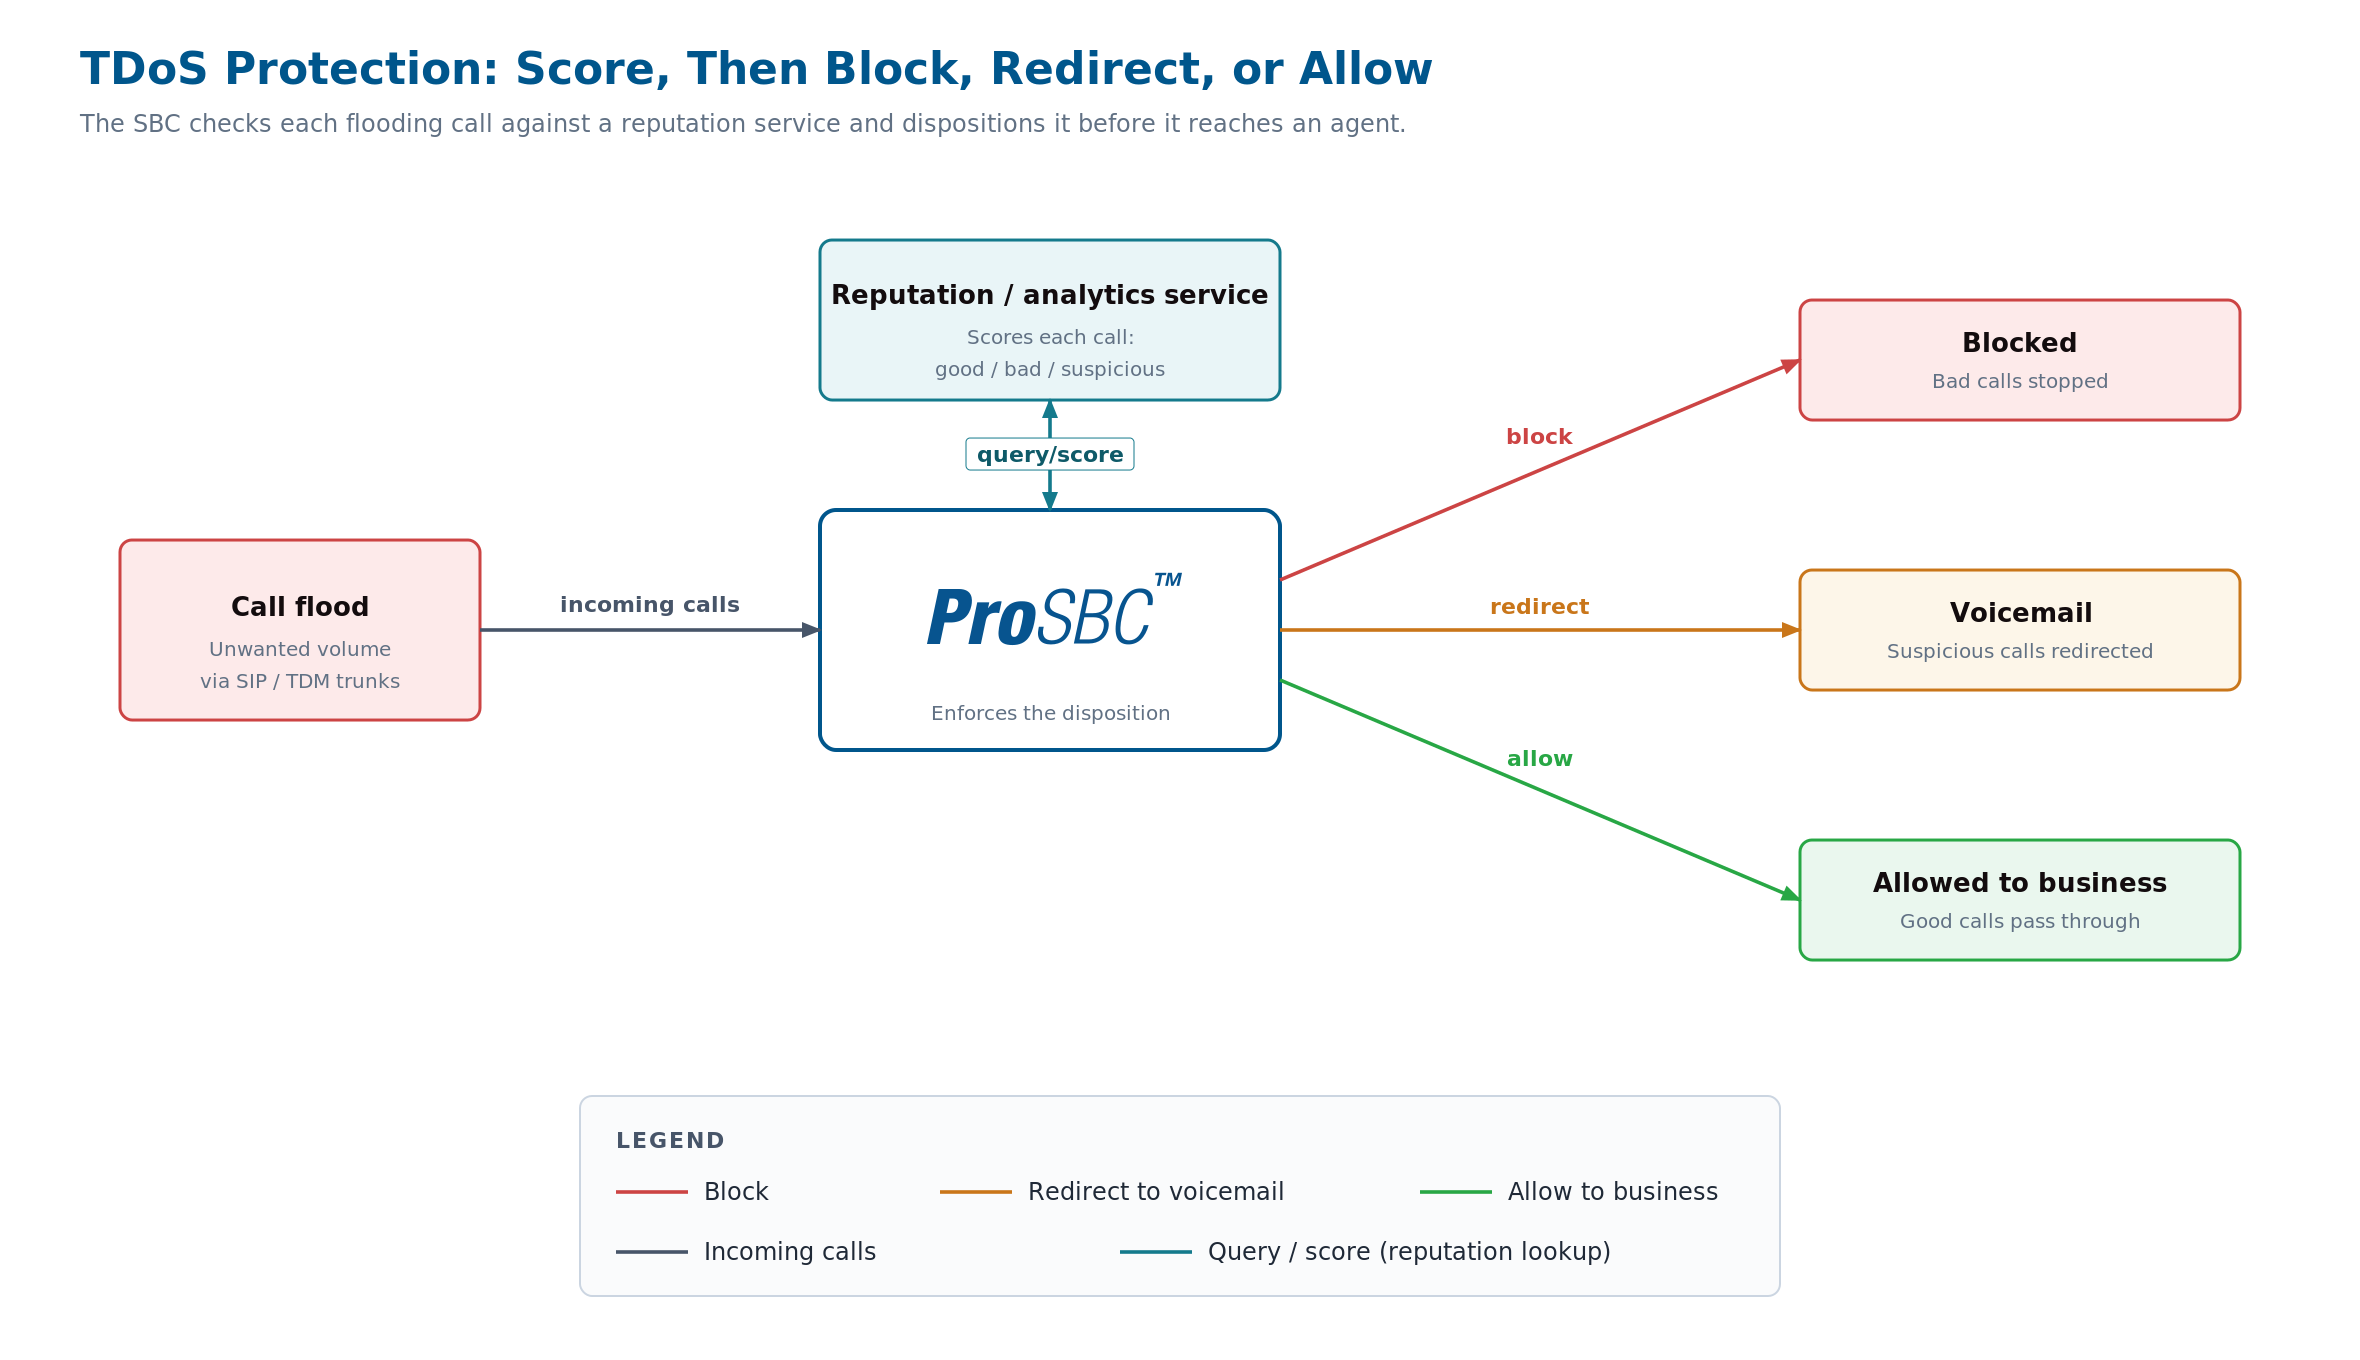
Proteção contra TDoS: chamadas de inundação chegam ao SBC, que verifica cada uma contra um serviço de reputação ou análise e então bloqueia, redireciona ou autoriza a chamada. Clique para ampliar.
O que o SBC faz para proteção contra TDoS
Recepção e encaminhamento para pontuação
Cada chamada, incluindo a inundação, chega ao SBC pelos seus troncos SIP ou TDM. Para cada uma, o SBC encaminha os detalhes da chamada ao serviço de reputação ou análise e aguarda a determinação, garantindo que o julgamento seja feito antes que a chamada alcance um atendente.
Aplicação da disposição
Com base na pontuação recebida, o SBC bloqueia uma chamada ruim imediatamente, redireciona uma suspeita para correio de voz para que uma pessoa avalie depois, ou autoriza uma boa a passar. Essa disposição em três vias não força uma escolha simples de permitir ou bloquear para chamadas incertas.
Funcionando dentro da borda de segurança
A triagem contra TDoS funciona junto com as outras proteções do SBC na fronteira, incluindo controle de acesso e segurança em camadas. Uma empresa obtém defesa contra inundação de chamadas como parte de uma borda defendida, em vez de um equipamento separado.
Implante do seu jeito
A proteção contra TDoS pode ser operada no modelo que melhor se adapte à empresa ou provedor:
Autogerenciado
Execute o ProSBC como software na sua própria infraestrutura e configure a integração com o serviço de reputação diretamente. Controle total sobre políticas de pontuação e regras de disposição de chamadas.
Serviço gerenciado
Delegue a implantação e operação à TelcoBridges através do serviço gerenciado ProSBC. A integração de triagem é configurada e monitorada para que ataques sejam detectados e tratados em vez de descobertos pelos clientes.
Totalmente hospedado
A TelcoBridges hospeda e gerencia o SBC inteiramente. Uma empresa sob ataque obtém triagem configurada e monitorada sem precisar construir a integração por conta própria.
Perguntas frequentes
O que é proteção contra TDoS?
É o uso de um SBC em conjunto com um serviço de reputação ou análise para avaliar chamadas de inundação conforme chegam e bloquear, redirecionar ou autorizar cada uma com base no seu risco. Defende contra volume de chamadas indesejadas destinadas a sobrecarregar uma empresa, ao contrário de ataques de rede no nível de protocolo.
Qual a diferença entre TDoS e um ataque DoS SIP?
TDoS é um ataque por volume de chamadas que podem parecer legítimas individualmente, visando ocupar atendentes e linhas. Um ataque DoS SIP tem como alvo a própria infraestrutura SIP no nível de protocolo. O TDoS é julgado por quais chamadas atender; o DoS SIP é defendido na camada de rede. Os dois são relacionados, mas distintos.
Como o SBC decide o que fazer com uma chamada de inundação?
O SBC encaminha cada chamada para um serviço de reputação ou análise na nuvem, que a pontua como boa, ruim ou suspeita. O SBC então aplica uma disposição: bloqueia a chamada ruim, redireciona a suspeita para correio de voz ou autoriza a boa a chegar ao cliente.
Ataques TDoS são sempre deliberados?
Não. Podem ser deliberados, como tentativas de extorsão, mas também podem ser acidentais, causados por discadores com mau funcionamento ou campanhas ilegais de robocalls atingindo um alvo. A abordagem de triagem lida com ambos, porque avalia chamadas pelo risco independentemente da intenção por trás da inundação.
Filtre inundações de chamadas com o ProSBC
Fale com um arquiteto de soluções sobre a implantação de proteção contra TDoS com o ProSBC, ou comece a avaliar por conta própria.
Prefere avaliar por conta própria primeiro? Inicie seu teste gratuito de 30 dias.