SBC para ISPs: Controlador de Borda de Sessão para ILECs, CLECs e provedores VoIP regionais
O que um Controlador de Borda de Sessão (SBC) de nível ISP realmente precisa fazer, o que mudou em 2026 e como fica a economia em escala de operadora.
Voz ainda é uma linha de receita para Provedores de Serviços de Internet (ISPs). Seja operando uma ILEC com obrigação de serviço público, uma CLEC revendendo SIP Trunks (troncos de voz sobre IP) ou um provedor VoIP regional com plataforma própria, a infraestrutura que sustenta essa receita está sob pressão de todas as direções ao mesmo tempo.
Plataformas legadas estão chegando ao fim de vida. A FCC endureceu os requisitos de STIR/SHAKEN, e a regra de certificado próprio exige que cada provedor de serviços de voz assine com seu próprio token SPC em vez de depender de uma operadora downstream. Parceiros upstream como Bandwidth alteraram suas políticas de atestação, empurrando o peso da conformidade de volta para os originadores. E operadores rodando Ribbon em VMware passaram os últimos 18 meses vendo sua matemática de licenciamento desmoronar após a aquisição pela Broadcom.
Um SBC fica no centro de tudo isso. Ele controla o tráfego SIP, protege a borda da rede, normaliza a sinalização entre operadoras e endpoints, e carrega o trabalho regulatório que antes era problema de outra pessoa. Esta página cobre o que ISPs especificamente precisam de um SBC, contra o que avaliar e como fica a economia real com 500, 1.500 e 5.000 sessões. Se você é um ITSP, operadora wholesale ou operador de PBX hospedado onde a voz em si é o produto, o guia de SBC auto-hospedado para provedores VoIP cobre os padrões de arquitetura, a pilha de integração e o playbook operacional para rodar sua própria borda de voz.

Por que ISPs precisam de um SBC na borda da rede
Se você transporta tráfego de voz em 2026, diversas pressões convergiram para tornar um SBC essencial em vez de opcional. O padrão se repete entre ILECs, CLECs e provedores VoIP regionais, mesmo quando o gatilho específico difere.
Centralizar o tráfego SIP para controle e visibilidade
ISPs frequentemente chegam a um ponto onde precisam se inserir no caminho da chamada. Sem um SBC, o tráfego flui diretamente entre clientes e operadoras upstream, e a visibilidade sobre qualidade de chamada, precisão de faturamento e fraude se limita ao que a operadora envia de volta. Um SBC dá a você um ponto de controle para roteamento, monitoramento e aplicação de políticas em todos os SIP Trunks, além de CDRs precisos para cada chamada que cruza a rede. Essa camada de CDR é o que torna a reconciliação de faturamento com operadoras honesta, e é a diferença entre detectar vazamento de receita na primeira semana e descobri-lo no fechamento trimestral.
Substituição de plataformas legadas
Esta é a razão mais comum pela qual ISPs avaliam um SBC. Implantações de OpenSIPS que começaram como proxies SIP leves cresceram e se tornaram plataformas customizadas que são caras de manter e frágeis de transferir. Uma ILEC com a qual trabalhamos tinha sete sites rodando OpenSIPS e precisava de uma substituição comercial que pudesse centralizar o gerenciamento em todos eles. E clientes Ribbon rodando em VMware passaram o último período lidando com o aumento de custos da aquisição pela Broadcom, o que tornou a pilha combinada Ribbon-mais-VMware difícil de orçar ano após ano. O guia de substituição de hardware por software cobre os padrões de migração em detalhe.
Conformidade regulatória STIR/SHAKEN
O Eighth Report and Order da FCC mudou as regras subjacentes. Provedores de serviços de voz não podem mais depender de operadoras downstream para assinar com seus certificados, e cada provedor com obrigação STIR/SHAKEN agora precisa de seu próprio token SPC e certificado de uma CA aprovada. Para ISPs, isso significa que o SBC precisa lidar com assinatura, atestação e verificação diretamente, em vez de repassar. A urgência é real: alguns originadores viram sua atestação cair do nível A para o nível C à medida que operadoras upstream apertaram suas próprias políticas, e a única solução duradoura é assumir a responsabilidade pelo processo de assinatura em vez de usar o certificado de outra pessoa.
Segurança em escala
ISPs que transportam tráfego de voz em produção são alvos reais. Ataques de flood SIP, fraude de tarifação, varredura de registro e floods de INVITE não são hipotéticos. Um firewall de rede não consegue inspecionar SIP na camada de aplicação; ele só enxerga pacotes IP e portas. Ele pode bloquear a porta 5060 inteiramente, mas não consegue distinguir um REGISTER legítimo de uma tentativa de credential-stuffing contra ramais válidos. O SBC entende SIP como protocolo, então pode aplicar políticas de segurança por chamada, limitar taxa por método e origem, e bloquear dinamicamente com base em comportamento, não apenas em IP. O guia de segurança do SBC detalha cada camada.
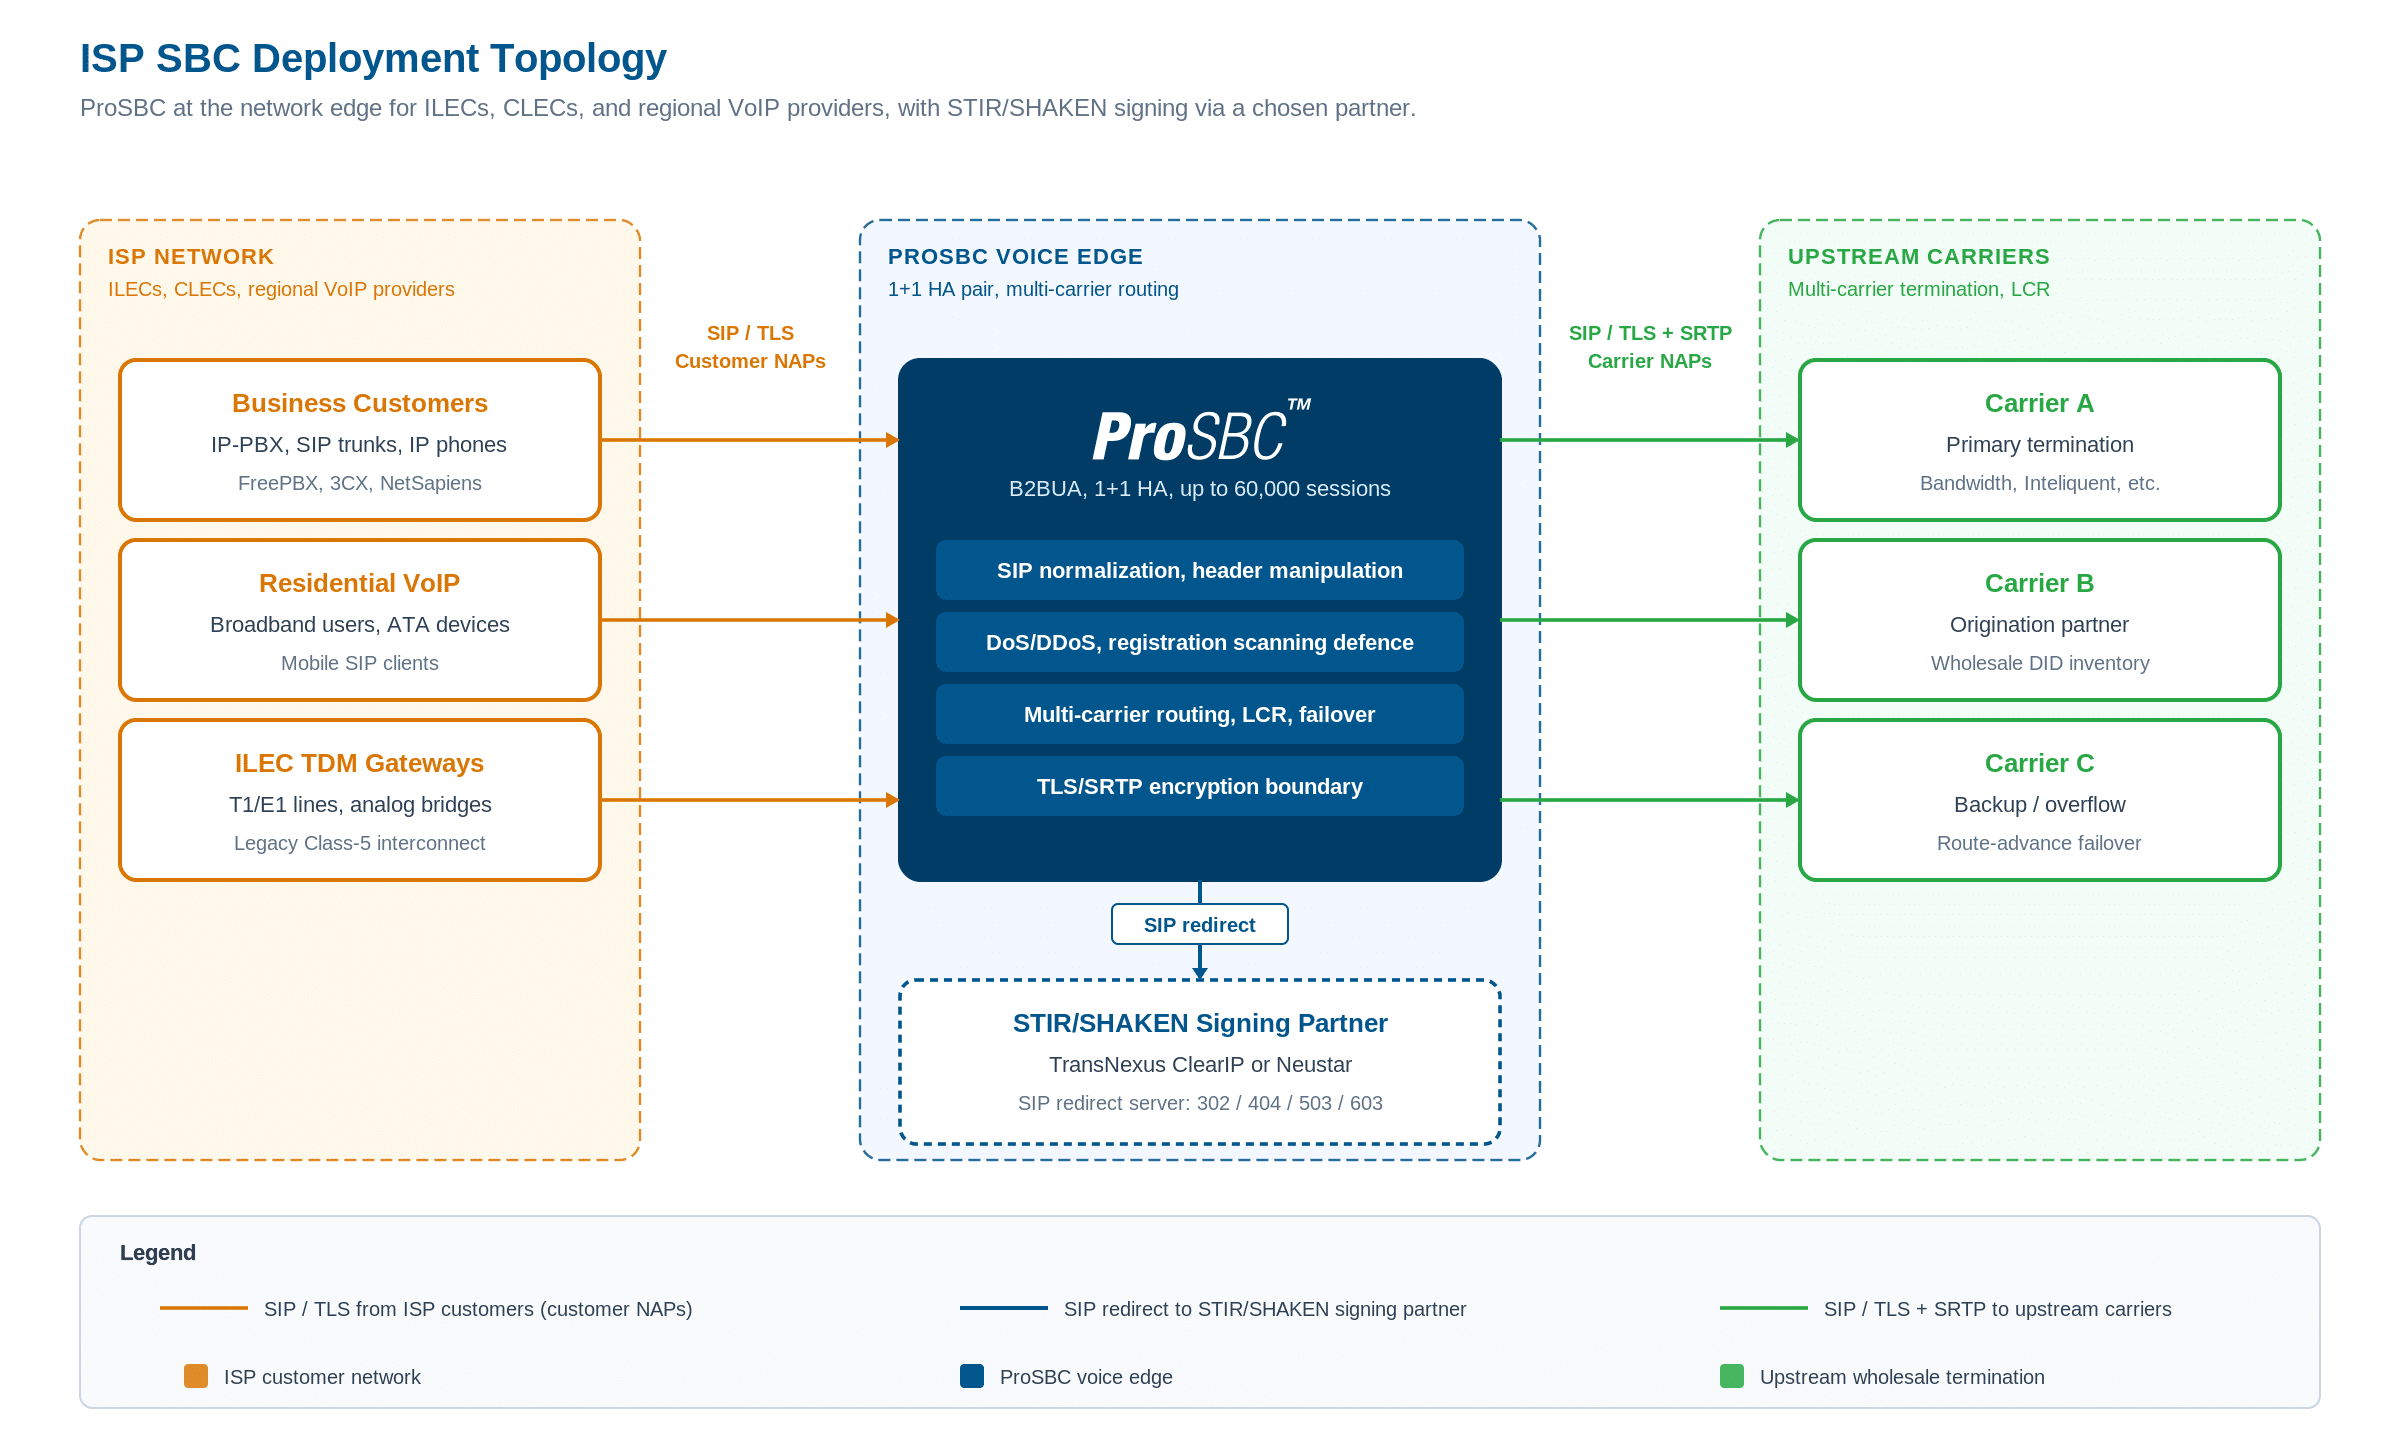
Topologia de implantação de SBC para ISP: um par ProSBC 1+1 HA fica entre clientes empresariais, VoIP residencial e gateways TDM de ILEC no lado do cliente, e operadoras upstream e serviço de assinatura STIR/SHAKEN no lado da operadora. CDR, REST API e saída SNMP fluem para a camada de gerenciamento e faturamento abaixo. Clique para ampliar.
O que ISPs devem procurar em um SBC
Nem todo SBC é construído para operações em escala de ISP. Se você está substituindo uma plataforma legada, estas são as capacidades que seu novo SBC precisa igualar ou superar. Para um olhar mais profundo sobre o lado operacional de rodar sua própria borda de voz, padrões de arquitetura e integração com faturamento e provisionamento, veja o guia de SBC auto-hospedado para provedores VoIP.
Escala e confiabilidade de nível carrier
O SBC precisa lidar com o tráfego atual e escalar para crescimento sem uma migração de plataforma. O ProSBC suporta até 60.000 sessões simultâneas por servidor, 350.000 registros de endpoints e até 1.024 NAPs em uma única instância. Isso significa que cada operadora upstream, cada grupo de troncos voltado ao cliente e cada segmento de roteamento interno pode existir como seu próprio NAP com suas próprias regras, tudo sob um único SBC.
Confiabilidade significa Alta Disponibilidade (HA), ponto final. Para um ISP, tempo de inatividade são chamadas perdidas, receita perdida e potencial exposição regulatória onde o serviço telefônico é obrigatório. Uma configuração HA 1+1 ativo/standby fornece redundância para máximo uptime e mínimo tempo de inatividade, e deve estar disponível em todos os níveis de sessão, não bloqueada atrás da maior licença. Com o ProSBC, uma implantação de 500 sessões com HA custa $2,000 por ano, o que torna a redundância um item trivial de aquisição para provedores regionais. O guia de failover VoIP cobre os padrões arquiteturais em profundidade.
STIR/SHAKEN com modelo aberto de parceiro de assinatura
O SBC precisa lidar com o fluxo completo de STIR/SHAKEN: assinar chamadas de saída, atestar no nível correto e verificar chamadas de entrada na terminação. Ele também precisa fazer isso sem prender você a um parceiro de assinatura específico.
Isso importa porque alguns fabricantes de SBC oferecem implementações proprietárias de STIR/SHAKEN que funcionam com um único serviço de assinatura. Se o preço ou o roadmap do parceiro deixar de servir, o SBC é a restrição que precisa ser desemaranhada antes de qualquer outra mudança. O motor de roteamento configurável do ProSBC segue a abordagem oposta. O padrão de integração implantado com TransNexus ClearIP e Neustar funciona via SIP ou HTTP: o ProSBC roteia a chamada para um NAP cujo tipo de serviço está definido como AUTHENTICATION, o STI-AS responde como servidor de redirecionamento (302 com Identity, 404, 503 ou 603), e o Reason Cause Mapping cuida do failover. NAPs primário e secundário, com overrides explícitos de cause-code, dão a você redundância de serviço de assinatura que não depende da disponibilidade do parceiro.
O ponto arquitetural é que você escolhe o parceiro de assinatura. A página de STIR/SHAKEN do ProSBC cobre a integração em mais detalhe, incluindo o posicionamento de parceiro aberto.
SIP Trunking e interoperabilidade multi-operadora
ISPs raramente operam com uma única operadora. O SBC precisa normalizar SIP entre múltiplos provedores upstream, cada um com suas próprias convenções de header, preferências de codec e requisitos de roteamento. Uma operadora pode exigir um formato específico de P-Asserted-Identity enquanto outra o remove na entrada. Sem um SBC que possa manipular headers por tronco, a alternativa é middleware customizado ou falhas de interoperabilidade aceitas.
Uma arquitetura B2BUA é o que faz isso funcionar. Diferente de um proxy SIP, um B2BUA termina completamente e re-origina cada sessão, dando ao SBC controle total sobre a sinalização em ambas as pernas. Você pode reescrever headers, traduzir entre requisitos de operadoras e aplicar políticas de roteamento sem ser restringido pelo que o lado originador envia. O motor de roteamento do ProSBC suporta configurações multi-rota com prioridade e failover, então quando um terminador primário está fora ou congestionado, as chamadas avançam automaticamente.
Segurança na borda da rede
O SBC de um ISP é a primeira linha de defesa de toda a rede de voz. As capacidades que importam nessa camada incluem proteção integrada contra DoS e DDoS (limitação de taxa ciente de SIP, throttling de conexão e mitigação automática), blacklisting dinâmico e controle de acesso de chamadas com greylisting baseado em porcentagem para aplicação gradual, proteção contra varredura de registro SIP que distingue re-registro legítimo de um flood, e ocultação de topologia que impede reconhecimento do seu endereçamento interno.
Nada disso vem de um firewall de rede. Firewalls operam nas camadas 3 e 4. Podem filtrar por IP e porta, e alguns incluem SIP ALG, mas ALGs são pouco confiáveis e frequentemente pioram as coisas em vez de melhorar. O SBC opera na camada 7 do plano de voz, que é onde os ataques realmente chegam.
Flexibilidade de implantação
ISPs operam infraestrutura diversa. Alguns estão em AWS de ponta a ponta. Outros investiram em VMware on-premises e querem mantê-lo. ILECs frequentemente preferem hardware físico que possam tocar. O SBC precisa rodar onde quer que você já esteja.
O ProSBC roda em AWS, Microsoft Azure, VMware, KVM (Proxmox) e baremetal. AWS é a plataforma de implantação mais popular com base em dados de clientes, mas o SBC é o mesmo independente de onde roda. Para ISPs operando sob regimes de proteção de dados ou regulatórios que exigem on-premises, a mesma imagem de software mantém todo o plano de voz dentro da infraestrutura que você controla.
Roteamento programável e integração via API
ISPs precisam de lógica de roteamento que vá além de uma tabela de rotas estática. O roteamento baseado em API do ProSBC suporta lógica customizada para scoring de fraude, despacho STIR/SHAKEN, consultas LNP, consultas HTTP de roteamento externo e integração com CRM. Módulos de consulta e rota HTTP permitem que o SBC consulte sistemas externos em tempo real antes de tomar uma decisão de roteamento. Isso não é teórico: ISPs usam para consultar bancos de dados de fraude antes de conectar chamadas, buscar dados LNP para escolher a operadora certa e integrar autorização contra seus próprios sistemas de negócio.
Para ISPs gerenciando grandes inventários de DID, a API HTTP suporta consultas de tabela de roteamento contra bancos de dados externos, então o tamanho da tabela interna do SBC deixa de ser o teto. Um provedor VoIP roteia contra uma tabela de 200.000 DIDs mantida em um sistema externo. A saída de CDR em formatos texto e RADIUS integra diretamente com plataformas de faturamento e analytics, dando visibilidade por chamada em toda a rede. Dados de CDR precisos são a base da reconciliação de faturamento com operadoras, e gerá-los na camada do SBC significa que você não depende apenas dos registros da operadora upstream.
Substituindo plataformas legadas: de onde ISPs estão migrando
Os caminhos de migração parecem diferentes na superfície, mas as mesmas três plataformas legadas respondem pela maior parte das avaliações de SBC por ISPs.
OpenSIPS
OpenSIPS não é um fornecedor, é uma decisão de construir você mesmo. A plataforma em si é capaz, mas o custo total de propriedade inclui o tempo de engenharia para construir, manter, debugar e atualizar uma implantação customizada. Quando o engenheiro que a construiu sai, a organização tem uma escolha: contratar outro especialista (que provavelmente vai querer reconstruir do jeito dele) ou migrar para um SBC comercial com suporte do fabricante. A opção comercial frequentemente custa menos em termos absolutos quando salário de engenharia, plantão e resposta a incidentes são contabilizados. Uma ILEC rodando OpenSIPS em sete sites descobriu que a opção comercial saía mais barata antes mesmo de as horas de plantão entrarem na comparação. A comparação de opções de SBC open-source cobre a economia de engenharia em detalhe.
Ribbon em VMware
A Ribbon faz um produto de SBC capaz. O problema é a mudança de licenciamento do VMware após a aquisição pela Broadcom. ISPs rodando Ribbon em VMware têm lidado com aumentos de custo imprevisíveis, e a combinação do licenciamento próprio da Ribbon com o novo preço do VMware torna o custo total difícil de orçar. Isso criou uma oportunidade sistemática de substituição: se você já está considerando uma mudança de plataforma por causa dos custos do VMware, a avaliação do SBC vem de graça. Um SBC de software que roda em KVM (Proxmox) ou AWS elimina a dependência do VMware inteiramente. A comparação com alternativa à Ribbon cobre o formato da migração em detalhe.
Oracle (Acme Packet)
O SBC da Oracle funciona. A questão é o custo total de propriedade. A aproximadamente $50 a $100 por sessão por ano, uma implantação de ISP com 1.000 sessões pode custar até cerca de $100,000 anualmente. Um SBC de software a partir de $1.40 por sessão por ano traz a mesma implantação para a partir de $2,500 por ano. Esse é um caso de negócio fundamentalmente diferente, e é por isso que tantos clientes Oracle buscam uma avaliação na próxima renovação. A comparação com alternativa ao Oracle Acme Packet cobre a matemática de TCO diretamente.
Para qualquer uma dessas migrações, os requisitos são os mesmos: confiabilidade de nível carrier desde o primeiro dia, uma fase explícita de operação paralela antes da cutover e um cronograma de implantação no qual você possa confiar. Desconfie de fornecedores que prometem uma implementação de duas semanas sem antes terem visto seu ambiente.
SBC autogerenciado vs gerenciado para ISPs
ISPs se dividem em duas categorias amplas na operação do SBC: aqueles com equipe dedicada de engenharia VoIP que querem controle total, e aqueles (especialmente ILECs) que possuem expertise profunda em telecomunicações legadas mas experiência limitada em operações de voz IP.
Autogerenciado
O modelo autogerenciado funciona bem para ISPs com engenheiros VoIP na equipe. Você implanta o ProSBC na sua própria infraestrutura, configura políticas de roteamento e segurança, e é responsável por upgrades e monitoramento. O ProSBC Lab é self-service do download à instância rodando em cerca de 20 minutos, sem necessidade de ligar para vendas. Você mantém controle total sobre configuração, scripts de roteamento e políticas de segurança, e a REST API permite integrar monitoramento e verificações de status na sua pilha de operações existente.
Serviço gerenciado
O serviço gerenciado atende uma necessidade real de ILECs e ISPs menores. O Serviço Gerenciado da TelcoBridges inclui ProSBC+ com HA 1+1, suporte 24/7, setup, integração, testes e monitoramento contínuo. Você escolhe onde roda: hospedado pela TelcoBridges ou na sua própria plataforma AWS, Azure, VMware ou KVM. O cliente mantém acesso total durante todo o período, então a camada gerenciada adiciona expertise operacional sem tirar o controle. A comparação entre SBC gerenciado e auto-hospedado cobre o framework de decisão em detalhe.
Para ISPs que já têm equipe VoIP, a conversa sobre gerenciamento geralmente começa quando o administrador do SBC sai ou é realocado. Ter o caminho gerenciado disponível como fallback é um seguro contra mudanças de pessoal que perturbem as operações de voz.
Como avaliar um SBC: checklist para ISPs
Antes de se comprometer com qualquer plataforma de SBC, trabalhe estas perguntas. Cada uma aborda um modo de falha específico que já vimos em avaliações reais de ISPs. O framework completo de seis passos está no guia do comprador de SBC; as perguntas abaixo são o subconjunto específico para ISPs.
-
Ele suporta seu tráfego atual e escala para crescimento?Pergunte sobre sessões máximas por servidor, registros máximos e contagem de grupos de troncos. Se você roda 1.000 sessões hoje e espera 5.000 em três anos, o SBC deve suportar ambos sem troca de plataforma. Trocar de plataforma toda vez que você ultrapassa o SBC é caro e disruptivo.
-
Ele suporta suas operadoras e parceiros de SIP Trunking?Verifique se a manipulação de headers SIP e o motor de roteamento do SBC conseguem normalizar a sinalização para cada um dos seus provedores upstream. Uma arquitetura B2BUA é o que dá a você controle total sobre ambas as pernas de cada chamada.
-
Ele atende STIR/SHAKEN com modelo aberto de parceiro de assinatura?Confirme que o SBC integra com o serviço de assinatura de sua escolha, não apenas com o preferido do fabricante. Pergunte sobre redundância (caminhos de assinatura primário e secundário) e comportamento de fallback quando o serviço de assinatura está inacessível. Suas chamadas não devem falhar porque o serviço de outra pessoa caiu.
-
Você consegue testá-lo sem ligar para vendas?Trials self-service e licenças permanentes de laboratório permitem validar o SBC contra seu tráfego real e configurações de operadora antes de comprometer orçamento. Se um fornecedor exige uma reunião de vendas antes de você rodar uma instância de teste, considere o que isso diz sobre o restante da experiência de onboarding.
-
Como fica o preço na sua escala?Obtenha os números, não “entre em contato para uma cotação.” Se um fornecedor não coloca preço por escrito, esse é o dado. Planejamento de orçamento precisa de custos previsíveis.
-
Existe opção gerenciada se sua equipe VoIP é enxuta?Mesmo que você planeje autogerenciar, saber que um caminho gerenciado existe é um fallback se houver mudanças de pessoal. Pergunte se o serviço gerenciado roda na sua infraestrutura ou na do fornecedor, e se você mantém acesso direto.
-
Ele roda na sua infraestrutura existente?Opções de cloud, máquina virtual, on-premises e baremetal significam que você não precisa reconstruir seu ambiente em torno do SBC. Se você já roda AWS ou KVM, o SBC deve ser implantado lá sem exigir VMware ou hardware proprietário.
Perguntas frequentes
Qual é o melhor SBC para um ISP?
O SBC certo para um ISP depende do perfil de tráfego e modelo operacional, mas a lista de requisitos é consistente: escala de nível carrier (milhares de sessões simultâneas), STIR/SHAKEN com modelo aberto de parceiro de assinatura, normalização SIP multi-operadora, proteção integrada contra DoS/DDoS e preço transparente. O ProSBC suporta até 60.000 sessões simultâneas por servidor com roteamento configurável e políticas de segurança construídas para ambientes de provedor de serviços.
Quanto custa um SBC para um ISP?
O preço do SBC varia significativamente por fabricante e modelo de implantação. O ProSBC usa uma assinatura transparente por sessão a partir de $1.40 por sessão por ano. Uma implantação de 500 sessões com HA custa $2,000 por ano, e 5.000 sessões com HA custa $12,500 por ano. Isso está bem abaixo de fabricantes tradicionais como Oracle (aproximadamente $50 a $100 por sessão por ano) e soluções baseadas em hardware que exigem capital inicial.
ISPs precisam de conformidade com STIR/SHAKEN?
Sim. ISPs que transportam tráfego de voz estão sujeitos aos requisitos de STIR/SHAKEN da FCC. A regra de certificado próprio da FCC exige que cada provedor de serviços de voz com obrigações STIR/SHAKEN obtenha e use seu próprio certificado de assinatura de uma CA aprovada. O SBC deve lidar com assinatura, atestação e verificação diretamente, e deve integrar com o parceiro de assinatura de sua escolha em vez de prendê-lo ao ecossistema preferido do fabricante.
Um ISP pode usar um serviço de SBC gerenciado?
Sim. Serviços de SBC gerenciado atendem ISPs sem equipe dedicada de engenharia VoIP, particularmente ILECs com expertise em telecomunicações legadas. O Serviço Gerenciado da TelcoBridges inclui ProSBC+ com HA, suporte 24/7, setup, integração e monitoramento contínuo. Você escolhe se roda na infraestrutura da TelcoBridges ou na sua própria (AWS, Azure, VMware ou KVM).
Quais plataformas legadas um SBC pode substituir?
Um SBC moderno pode substituir builds customizados de OpenSIPS, Ribbon em VMware (especialmente onde o licenciamento pós-Broadcom estourou o orçamento) e implantações Oracle/Acme Packet. O motivador é alguma combinação de segurança, gerenciabilidade e custo total de propriedade.
Por que um SBC importa mais que um firewall para segurança de voz?
Um firewall opera nas camadas 3 e 4. Ele pode filtrar por IP e porta, mas não consegue inspecionar SIP na camada de aplicação. Um flood de registro parece tráfego SIP normal para um firewall; um SBC entende como é um padrão legítimo de REGISTER e pode limitar taxa, bloquear e ocultar topologia conforme necessário. Implantações de voz em produção rodam ambos, com o SBC posicionado à frente do controle de chamadas.
O ProSBC pode integrar com nossos sistemas de fraude e faturamento existentes?
Sim. A API de roteamento Ruby do ProSBC suporta consultas HTTP a sistemas externos durante a fase de sinalização, então scoring de fraude, consultas LNP, buscas em CRM e outras integrações com sistemas de negócio rodam por chamada sem impacto na qualidade de mídia. A saída de CDR em formatos texto e RADIUS alimenta plataformas de faturamento e analytics diretamente. Grandes inventários de DID (200.000+) podem ser roteados contra bancos de dados externos em vez de tabelas de rotas internas.
Como começo uma avaliação?
O ProSBC Lab é uma licença gratuita e permanente de três sessões que roda em qualquer hypervisor ou cloud. A maioria dos operadores tem uma instância funcionando em seu próprio ambiente em 20 minutos após o download. Use para validar interoperabilidade com operadoras, testar assinatura STIR/SHAKEN e exercitar a interface de gerenciamento contra seus requisitos operacionais. Quando estiver pronto para uma avaliação de produção mais completa, o teste gratuito de 30 dias roda com 500 sessões. Ambos os caminhos são self-service.
Implante um SBC de nível ISP com o ProSBC
ISPs precisam de um SBC que corresponda à realidade operacional: escala de nível carrier, conformidade regulatória, segurança na borda da rede e preço que se encaixe no modelo de negócio de um provedor de serviços. O ProSBC é entregue como um B2BUA completo com até 60.000 sessões por servidor, 1.024 NAPs e HA 1+1 disponível em todos os níveis. A API de roteamento Ruby cuida do STIR/SHAKEN com o parceiro de assinatura de sua escolha, scoring de fraude contra qualquer sistema acessível via HTTP e saída de CDR que alimenta sua pilha de faturamento diretamente.
O SBC roda onde quer que sua infraestrutura já esteja: AWS, Microsoft Azure, VMware, KVM (Proxmox) ou baremetal. O Serviço Gerenciado está disponível se você preferir que a TelcoBridges cuide do setup, integração e operações 24/7, hospedado na sua plataforma ou na nossa. Para operadores construindo um negócio centrado em voz que querem o playbook operacional completo para auto-hospedagem, veja o guia de auto-hospedagem para provedores VoIP.
Prefere avaliar por conta própria primeiro? Comece seu teste gratuito de 30 dias.