SBC SIP Trunk: como um Controlador de Borda de Sessão protege e normaliza o SIP Trunking
Todo SIP Trunk (tronco de voz sobre IP) termina em algum lugar. Quando esse ponto de terminação é o seu PBX ou plataforma UC sem nada entre eles, a sua infraestrutura de voz interna absorve cada peculiaridade de sinalização, cada cabeçalho malformado e cada vetor de ataque que a rede pública lança contra ela. Um Controlador de Borda de Sessão (SBC) ocupa essa fronteira, proporcionando um ponto de controle centralizado para segurança, interoperabilidade e gerenciamento de tráfego. SBCs baseados em software, construídos sobre mais de uma década de implantações SIP em operadoras e empresas, preenchem esse papel sem a necessidade de appliances de hardware dedicados.
Este artigo aborda o que o SBC realiza no tráfego de SIP Trunk, por que essas funções são importantes em produção e o que considerar ao dimensionar e posicionar um.

O que um SBC faz na fronteira do SIP Trunk
Um SBC completo opera como um Agente de Usuário Back-to-Back (B2BUA). Ele não retransmite pacotes SIP entre o provedor de tronco e o seu PBX. Em vez disso, termina a sessão SIP de entrada em um lado e origina uma sessão inteiramente nova do outro, conforme a RFC 3261. Essa arquitetura confere ao SBC controle total sobre sinalização e mídia em ambos os segmentos da chamada.
A distinção é relevante. Um proxy SIP encaminha mensagens com modificações mínimas. Um SBC B2BUA pode inspecionar, reescrever e re-originar cada mensagem SIP. Essa capacidade viabiliza diversas funções que qualquer implantação de SIP Trunk em produção acaba necessitando:
Ocultação de topologia oculta os endereços de rede internos do provedor de tronco. Partes externas normalmente veem apenas o endereço público do SBC, e não o endereçamento interno do PBX, do servidor de mídia ou dos terminais. A normalização adequada e a política de ocultação de topologia impedem que detalhes de endereçamento interno vazem para caminhos SIP externos.
Controle de admissão de chamadas aplica limites de sessão por grupo de troncos. Se o seu contrato suporta 100 chamadas simultâneas, o SBC bloqueia a 101ª antes que ela chegue ao PBX e consuma recursos que o PBX não pode fornecer.
Ancoragem de mídia força o RTP a passar pelo SBC quando habilitada, permitindo criptografia, avaliação de qualidade (MOS), imposição de gravação e controle de política de mídia.
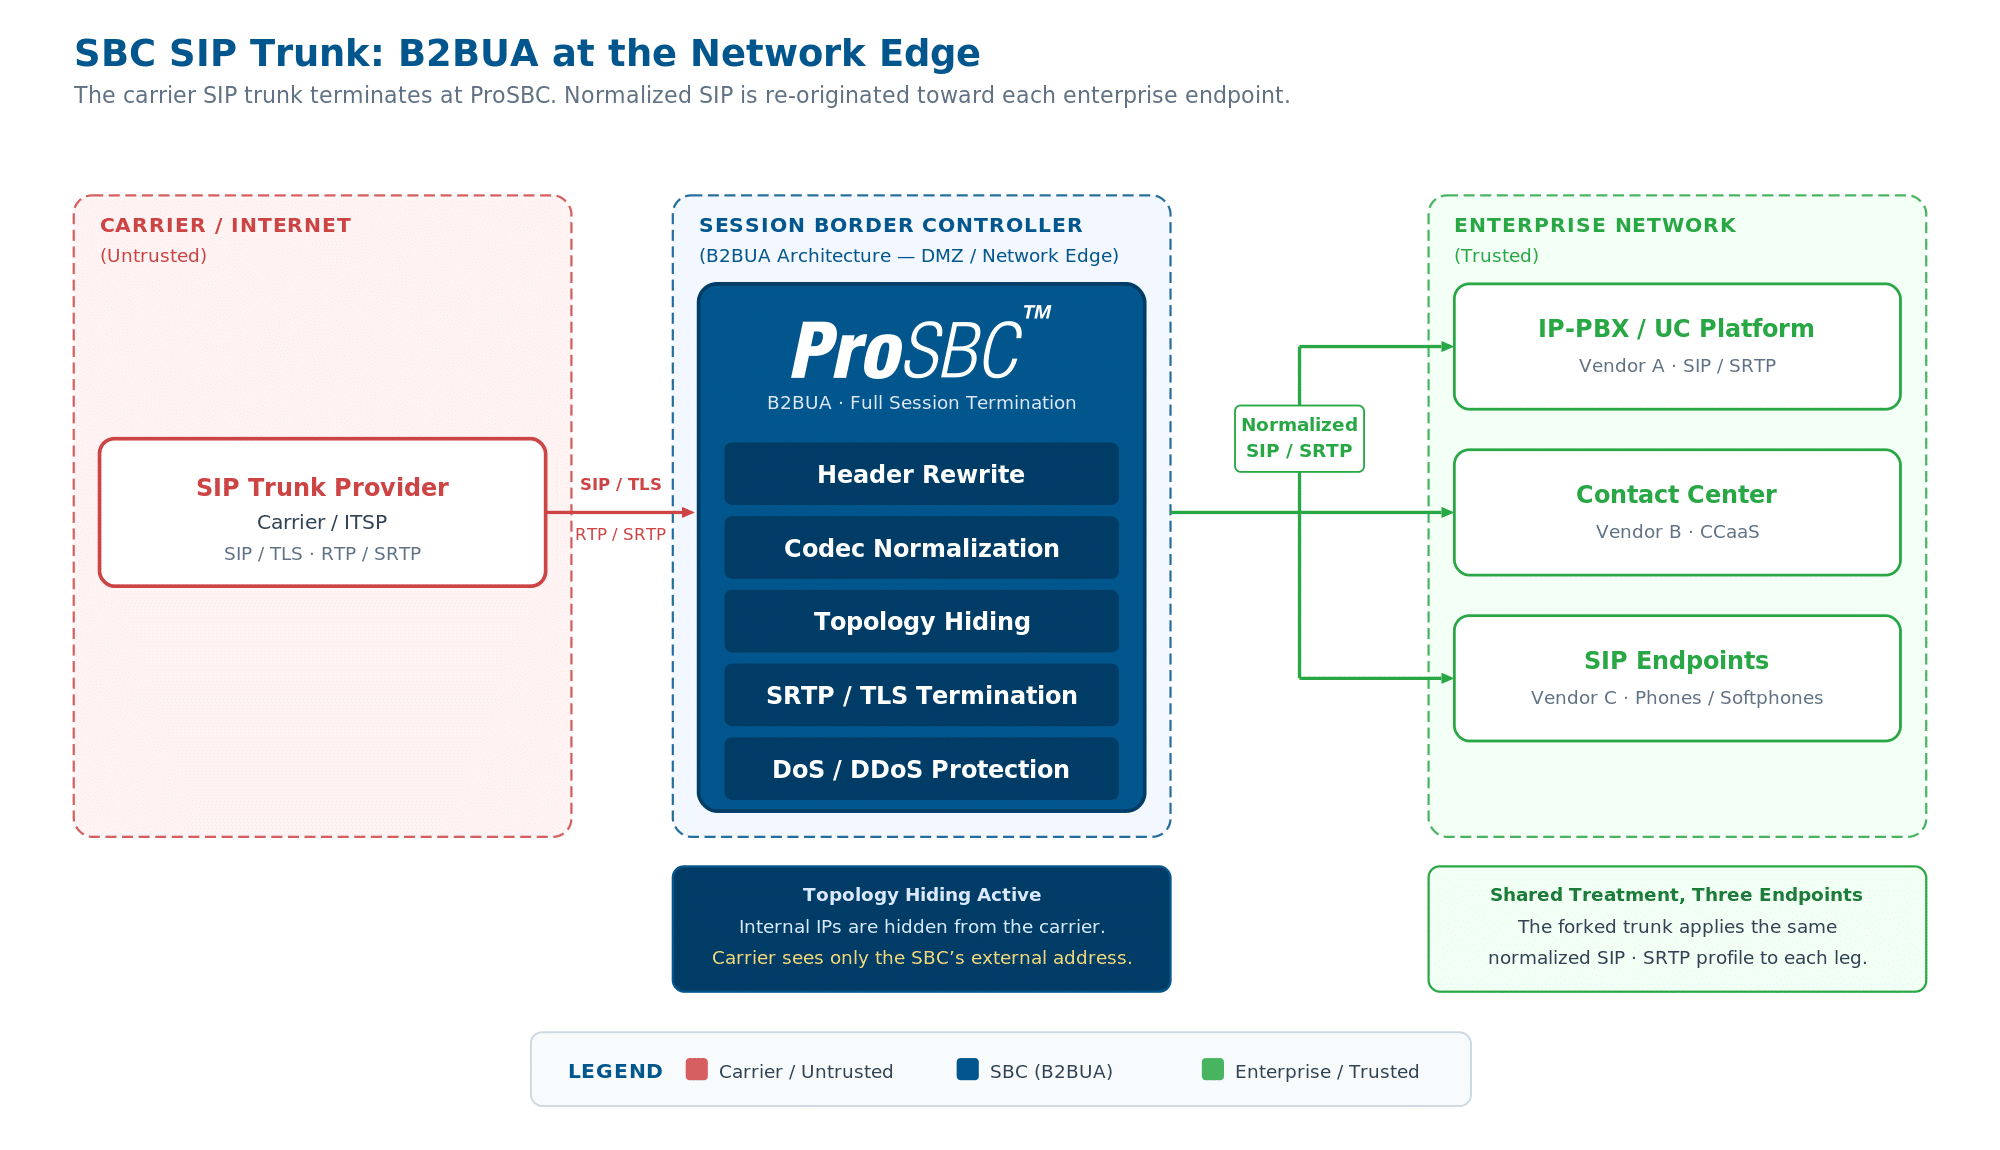
Topologia SBC SIP Trunk: o SBC termina o SIP Trunk da operadora e re-origina SIP normalizado em direção a cada terminal corporativo, com políticas independentes de sinalização e mídia em cada segmento. Clique para ampliar.
Segurança na fronteira do tronco
Um SIP Trunk acessível pela internet pública é um alvo. O SBC aplica camadas de defesa na borda da rede para que o PBX nunca precise absorver o cenário de ameaças diretamente. A referência de segurança SBC cobre o modelo completo de cinco camadas; as preocupações específicas do tronco são:
Ponte de criptografia é a função exclusiva dos SBCs voltados para troncos. O segmento da operadora pode entregar SIP via UDP com RTP não criptografado; o segmento do PBX pode exigir TLS e SRTP. O SBC termina cada transporte de forma independente, de modo que nenhum lado determina a postura de segurança do outro. Esse é o mesmo padrão que viabiliza o Teams Direct Routing quando a operadora não suporta criptografia.
Fraude telefônica em SIP Trunks é onde o SBC se paga financeiramente. A avaliação de risco por chamada, baseada em atributos como prefixo de destino, anomalias de horário e padrões de chamada, bloqueia chamadas fraudulentas em tempo real antes que gerem cobranças da operadora. Para provedores de serviços, a camada programável integra-se com avaliação de fraude de terceiros via API. Proteção contra DoS, listas de controle de acesso e bloqueio dinâmico complementam as defesas de borda.
Normalização SIP e interoperabilidade multi-vendor
O problema central de interoperabilidade no SIP Trunking é a incompatibilidade de dialetos. A sua operadora envia SIP com um conjunto de convenções de cabeçalho. O seu PBX espera um formato diferente. A sua central de atendimento espera um terceiro. Sem normalização, chamadas falham silenciosamente, o identificador de chamadas aparece incorreto ou dígitos DTMF desaparecem no meio da chamada.
O mecanismo de manipulação de cabeçalhos SIP do SBC reescreve cabeçalhos em ambos os segmentos da chamada para corresponder às expectativas de cada terminal. Tarefas comuns de normalização incluem a reescrita de cabeçalhos From e P-Asserted-Identity para apresentação do identificador de chamadas, o ajuste de cabeçalhos Diversion para interoperabilidade de encaminhamento de chamadas e o ajuste de cabeçalhos Contact e Via para corresponder aos parâmetros de transporte que cada lado espera.
A interoperabilidade DTMF é um ponto de dor frequente em ambientes multi-vendor. Um sistema envia DTMF como eventos RTP RFC 2833, outro usa SIP INFO e um terceiro ainda depende de tons de áudio in-band. O SBC traduz entre os três de forma transparente, para que sistemas IVR e plataformas de correio de voz recebam os dígitos independentemente de como o terminal de origem os envia.
A negociação de codec segue um padrão similar. Quando a oferta de codec do provedor de tronco não corresponde à lista de codecs preferida do PBX, o SBC media a troca do Session Description Protocol (SDP) para encontrar um codec comum, ou resolve a incompatibilidade por meio de transcodificação quando não existe codec em comum. Para as compensações práticas entre codecs nessa troca, a comparação G.711 vs G.729 é a referência que a maioria dos operadores consulta.
Implantando um SBC em um SIP Trunk
Posicionamento em DMZ é o padrão para SBCs voltados para troncos. Uma interface enfrenta a entrega do SIP Trunk da operadora; outra enfrenta a LAN corporativa onde PBX, central de atendimento e plataformas UC residem. Essa posição dual-homed é o que viabiliza a ocultação de topologia e a aplicação de políticas por tronco.
Dimensionamento por grupo de troncos começa com 90 dias de CDRs da operadora. O número que importa é o de sessões simultâneas no pico do percentil 99, não a média. Cada grupo de troncos da operadora é o seu próprio NAP com seu próprio limite de sessões, portanto uma implantação com três operadoras tem três metas de capacidade independentes. O guia do comprador de SBC cobre o framework completo de dimensionamento.
Failover de tronco é onde a Alta Disponibilidade (HA) se cruza com o design de tronco. Um par de SBCs ativo/standby lida com falhas de nó, mas o failover multi-operadora é uma decisão do mecanismo de roteamento: se o tronco da Operadora A cai (detectado via keepalives SIP OPTIONS ou BFD), o SBC encaminha as chamadas automaticamente para a Operadora B. A referência de HA VoIP cobre os padrões de failover subjacentes.
Observabilidade por tronco significa saída de CDR por tronco para reconciliação de faturamento, pontuação MOS por chamada para detectar degradação de qualidade em uma operadora específica antes que os clientes reclamem, e rastreamento SIP em tempo real para diagnosticar problemas de interoperabilidade em nível de cabeçalho. Operadores que estão substituindo SBCs de hardware tipicamente ganham a observabilidade e o acesso via API que plataformas de appliance escondem atrás de níveis pagos ou simplesmente não expõem.
Perguntas frequentes
Preciso de um SBC se tenho um firewall com SIP ALG?
Não. O SIP ALG foi projetado principalmente para auxiliar na travessia de NAT, e não para fornecer controle completo de sessão. Em implantações de produção, ele é frequentemente desabilitado porque pode interferir no comportamento do SBC. Um firewall lida com políticas na camada IP; um SBC lida com políticas na camada SIP. Os dois coexistem, e o SIP ALG deve estar desligado quando um SBC está no caminho.
O SBC pode rodar na mesma VM que o PBX ou a plataforma de central de atendimento?
Tecnicamente sim, mas o objetivo fundamental do SBC é ser uma fronteira de controle. Co-localizá-lo com a carga de trabalho que ele deveria proteger elimina essa fronteira. Em produção, o SBC roda em uma VM separada (ou par de VMs para HA) em um segmento de rede diferente.
Como dimensiono para sessões simultâneas versus CPS?
Obtenha 90 dias de CDRs e observe o pico de sessões simultâneas no percentil 99, não a média. Para ambientes de alta rotatividade (centrais de atendimento, discadores outbound, tráfego de voz IA), dimensione também para chamadas por segundo (CPS). Um SBC com capacidade para 1.000 sessões operando a 100 CPS lida com carga muito diferente do mesmo SBC operando a 10 CPS, mesmo com a mesma contagem de pico simultâneo.
A transcodificação requer hardware?
Depende do volume e da combinação de codecs. A transcodificação por software lida confortavelmente com volumes modestos. Transcodificação de nível operadora em escala, especialmente misturando AMR-WB ou G.729 com G.711, é onde a aceleração de transcodificação por hardware se paga. O SBC lida com a negociação SDP de qualquer forma; hardware vs software é uma questão de quantas sessões transcodificadas simultâneas você precisa e com qual latência.
Um único SBC pode usar TLS/SRTP em direção ao Teams e transporte não criptografado em direção à operadora?
Sim. Um SBC com configuração de transporte independente por segmento utiliza TLS/SRTP no grupo de troncos voltado para o Teams e o transporte que a operadora suportar do outro lado. A conversão RTP-para-SRTP acontece de forma transparente entre os dois segmentos. Esse é o padrão para implantações de Teams Direct Routing onde a operadora ainda entrega mídia não criptografada.
Conclusão
O SBC é o único componente de infraestrutura de voz que permite tratar o SIP Trunk como uma fronteira controlável, e não como uma linha direta para o seu PBX. Ocultação de topologia, controle de admissão de chamadas, ancoragem de mídia e reescrita de cabeçalhos por tronco formam a espinha dorsal operacional; TLS/SRTP, mitigação de DoS/DDoS, bloqueio dinâmico e avaliação de fraude telefônica formam a espinha dorsal de segurança. Juntos, eliminam a suposição de que “o provedor de tronco é bem-comportado” do projeto.
Ao avaliar um SBC para implantações de SIP Trunk, as decisões críticas são a arquitetura (B2BUA para controle total de cabeçalhos), a flexibilidade de transporte por segmento, a granularidade do mecanismo de manipulação de cabeçalhos SIP e a qualidade das ferramentas de depuração disponíveis quando algo não se comporta como as especificações sugeriam.
Execute o ProSBC nos seus SIP Trunks
O ProSBC é um SBC de nível operadora, baseado em software, construído sobre arquitetura B2BUA completa, com um mecanismo de manipulação de cabeçalhos SIP projetado para normalização multi-vendor. Ele suporta até 60.000 sessões por servidor com 350.000 registros de terminais e até 1.024 NAPs, capacidade suficiente para absorver configurações complexas multi-operadora em uma única instância.
As opções de implantação cobrem VMware, KVM/Proxmox, AWS, Microsoft Azure e baremetal. O preço por assinatura começa a partir de $1,40/sessão/ano, substituindo o modelo de CAPEX de hardware por OPEX previsível. Para organizações que preferem avaliar antes de se comprometer, o trial de 30 dias é self-serve e a instalação é um processo somente software, medido em minutos e não em semanas.
Prefere avaliar por conta própria primeiro? Inicie seu trial gratuito de 30 dias.