Ameaças à Segurança VoIP e Como os SBCs Protegem Sua Rede de Voz
Redes de voz transportam muito mais do que conversas. Cada mensagem SIP que atravessa a infraestrutura contém credenciais de autenticação, dados de faturamento, identidade do chamador e informações de topologia incorporadas nos cabeçalhos do protocolo. Para um atacante, uma rede de voz comprometida é um alvo de alto valor, e muitas implantações em produção ainda são defendidas como se o tráfego SIP fosse UDP genérico.
Os números contam a mesma história. Ataques de vishing aumentaram 442% entre o primeiro e o segundo semestre de 2024, à medida que a síntese de voz por IA reduziu a distância na personificação baseada em identidade. A fraude tarifária continua drenando mais de USD 6 bilhões por ano globalmente, de acordo com a Communications Fraud Control Association. Explorações em nível de protocolo que permitem o controle remoto de telefones VoIP por meio de mensagens SIP malformadas são documentadas regularmente no banco de dados CVE, com campanhas ativas direcionadas a endpoints Grandstream, Cisco e Yealink nos últimos 18 meses.
Firewalls de rede sozinhos não bloqueiam nenhum desses ataques de forma eficaz. Eles inspecionam pacotes nas Camadas 3 e 4 e não possuem modelo de SIP, RTP ou dos padrões de ataque específicos de voz construídos sobre eles. Um Controlador de Borda de Sessão (SBC) fica na borda da rede com visibilidade total sobre SIP e RTP, o que o torna o dispositivo que detecta, mitiga e bloqueia as sete classes de ataque abordadas neste artigo.

Por Que um Firewall de Rede Não É Suficiente
Firewalls operam nas Camadas 3 e 4: endereços IP, portas de transporte e cabeçalhos de pacotes. Para um firewall, o tráfego VoIP é apenas UDP nas portas 5060 e 5061. O firewall não consegue distinguir um SIP INVITE legítimo de um flood, detectar padrões de fraude tarifária em decisões de roteamento ou identificar identidade de chamador falsificada no cabeçalho From.
Ataques SIP residem na camada de aplicação. Eles estão embutidos em cabeçalhos e corpos de mensagens que um firewall de rede nunca inspeciona. Um flood de SIP REGISTER pode consistir em mensagens SIP perfeitamente válidas transportadas sobre UDP, TCP ou TLS, e o firewall permite a passagem de todas elas. Um SBC detecta a taxa anormal de registros de uma única fonte e a bloqueia antes que alcance o registrador. O guia detalhado de prevenção de ataques SIP DoS apresenta cada tipo de flood e a limitação de taxa na camada de aplicação que o bloqueia.
O tratamento de mídia cria a segunda lacuna. Fluxos RTP usam faixas de portas negociadas dinamicamente que frequentemente abrangem milhares de portas UDP. Firewalls ou abrem toda a faixa (grande superfície de ataque) ou dependem de um SIP ALG para rastrear a negociação de mídia (conhecidamente problemático para fluxos de chamadas). Um SBC ancora a mídia em portas controladas como B2BUA, então os caminhos de mídia internos nunca são expostos externamente. O guia de segurança SBC cobre cada camada de defesa com padrões de configuração.
Firewall vs SBC em Resumo
| Capacidade | Firewall Tradicional | Controlador de Borda de Sessão |
|---|---|---|
| Inspeção de mensagens SIP |  Vê apenas UDP |
 Análise SIP completa |
| Controle de caminho de mídia | Pinhole de faixa de portas | Relay de mídia ancorado |
| Ocultação de topologia | |
Nativo do B2BUA |
| Limitação de taxa por chamada | |
Por origem, tronco e método |
| Detecção de fraude tarifária | |
Roteamento programável com pontuação |
| Terminação de criptografia | Apenas passagem | TLS e SRTP por perna |
| Normalização de protocolo | |
Motor de manipulação de cabeçalhos SIP |
| Verificação de identidade do chamador | |
Assinatura e verificação STIR/SHAKEN |
Sete Ameaças Críticas à Segurança VoIP
Os ataques abaixo são aqueles que engenheiros de rede e equipes de segurança realmente encontram em ambientes de voz em produção. Cada um explora uma fraqueza específica na infraestrutura VoIP, e cada um possui uma defesa específica no SBC.
1. Fraude Tarifária
Um atacante compromete credenciais SIP por meio de registro por força bruta, engenharia social ou um relay aberto, e então as utiliza para rotear chamadas internacionais para números de tarifa premium que o atacante controla. O atacante coleta receita do serviço de tarifa premium. A operadora fatura a vítima, frequentemente por dezenas de milhares de dólares antes do próximo ciclo de faturamento.
As variantes incluem Fraude de Compartilhamento de Receita Internacional (IRSF), onde o atacante tem uma relação de compartilhamento de receita com o provedor do número de tarifa premium; hacking de PBX contra sistemas IP-PBX mal configurados ou não atualizados; e esquemas wangiri (uma chamada) que discam automaticamente para milhares de números e aguardam retornos para um destino de tarifa premium. A fraude tarifária acontece em minutos. Um atacante pode gerar milhares de dólares em chamadas fraudulentas em uma hora, enquanto as faturas da operadora chegam semanas depois e os estornos são difíceis de obter.
Um SBC adequadamente configurado inspeciona cada chamada antes de roteá-la. O roteamento programável examina mais de 100 parâmetros por chamada, incluindo IP de origem, número chamador, número chamado, país de destino, hora do dia e contagem de chamadas simultâneas. Limites de chamadas simultâneas por tronco impedem que um atacante execute centenas de sessões simultâneas. O bloqueio de destinos internacionais restringe chamadas para faixas de tarifa premium. A integração com serviços de pontuação de fraude como TransNexus ClearIP e SecureLogix avalia o score de risco de cada chamada antes de conectá-la, bloqueando chamadas de alto risco na borda da rede antes que os custos sejam gerados.
2. Ataques de Flood SIP (DoS e DDoS)
Um atacante envia volumes massivos de mensagens SIP INVITE, REGISTER ou OPTIONS para sobrecarregar a capacidade de processamento da plataforma de voz. Chamadas legítimas não conseguem se conectar, registros existentes falham ao atualizar e a rede experimenta uma interrupção completa de voz. Floods volumétricos saturam a largura de banda com volume bruto de pacotes. Floods específicos de protocolo direcionam o motor de processamento SIP com mensagens malformadas ou computacionalmente custosas. Ataques distribuídos geram tráfego de milhares de IPs de origem simultaneamente, tornando o simples bloqueio de IP ineficaz.
A limitação de taxa com reconhecimento SIP opera em múltiplos níveis ao mesmo tempo: por IP de origem, por grupo de troncos e por tipo de mensagem SIP. Essa granularidade significa que o SBC pode detectar que um único IP está enviando 500 mensagens REGISTER por segundo enquanto permite que o tráfego de registro normal de outras fontes prossiga sem impacto. A validação de protocolo descarta pacotes SIP malformados antes que alcancem o motor de processamento de chamadas, neutralizando floods específicos de protocolo. O bloqueio dinâmico (blacklisting) bloqueia automaticamente fontes ofensoras quando excedem limites configurados, com greylisting baseado em porcentagem para resposta graduada. A proteção contra varredura de registro SIP é especificamente projetada para detectar e bloquear ataques de flood de registro, um dos vetores de DDoS VoIP mais comuns.
3. Escutas e Interceptação de Chamadas
Sinalização SIP não criptografada (porta UDP 5060) e fluxos de mídia RTP são legíveis por qualquer pessoa com acesso ao caminho de rede entre os endpoints. O conteúdo exposto inclui o áudio completo da chamada, identidades do chamador e do chamado, credenciais SIP transmitidas durante o registro e tons DTMF que frequentemente carregam senhas, números de cartão de crédito e PINs. Ferramentas de captura de pacotes disponíveis gratuitamente podem extrair áudio de voz inteligível de fluxos RTP não criptografados em segundos.
O SBC aplica criptografia nos planos de sinalização e mídia. SIP sobre TLS na porta 5061 criptografa todo o tráfego de sinalização, prevenindo a interceptação de metadados de chamadas, credenciais e informações de roteamento. SRTP criptografa o fluxo de mídia, tornando o áudio capturado ininteligível. O SBC também realiza conversão RTP para SRTP: aceitando RTP não criptografado de endpoints legados que não conseguem criptografar nativamente e recriptografando em direção ao destino. Isso significa que conexões externas podem ser protegidas imediatamente sem substituir cada endpoint interno. O guia de configuração TLS e SRTP do SBC apresenta os padrões de implantação.
4. Falsificação de Identificação de Chamadas e Robocalls
O design do SIP permite qualquer valor no cabeçalho From. Não há autenticação integrada da identidade do chamador. Atacantes exploram isso para forjar a identificação de chamadas, personificando bancos, agências governamentais, provedores de saúde ou contatos conhecidos. A síntese de voz por IA tornou esses ataques dramaticamente mais convincentes, com atacantes agora capazes de clonar a voz de uma pessoa específica a partir de poucos segundos de áudio de amostra.
A escala é impressionante. Bilhões de robocalls são realizados todos os meses apenas nos Estados Unidos. O mandato STIR/SHAKEN da FCC existe especificamente para resolver esse problema, exigindo autenticação criptográfica da identidade do chamador no provedor de origem.
O SBC implementa STIR/SHAKEN na borda da rede. Para chamadas originadas, ele se integra com um serviço de assinatura externo para criar tokens PASSporT (asserções criptográficas da identidade do chamador) e injeta o cabeçalho Identity na mensagem SIP. O SBC atribui níveis de atestação A (autenticação completa), B (parcial) ou C (gateway) com base em quanto o provedor de serviço conhece sobre o chamador. Para chamadas terminadas, o SBC valida os cabeçalhos Identity de entrada verificando a assinatura digital contra o certificado do provedor de origem. A integração com serviços de pontuação de spam como SecureLogix e YouMail fornece verificações de reputação em tempo real sobre as identificações de chamadas recebidas.
5. Exposição de Topologia e Reconhecimento de Rede
Mensagens SIP naturalmente contêm cabeçalhos Via, Contact e Record-Route que revelam endereços IP internos, nomes de host de servidores, arquitetura de rede e versões de software. Atacantes usam essas informações para reconhecimento: mapeando a topologia interna antes de lançar ataques direcionados contra servidores específicos ou explorar vulnerabilidades conhecidas em versões de software identificadas.
Um SBC construído sobre uma arquitetura de Agente de Usuário Back-to-Back (B2BUA) fornece ocultação de topologia inerente. Um proxy SIP encaminha mensagens e preserva cadeias de cabeçalhos (incluindo detalhes de rede interna), enquanto um B2BUA termina a sessão SIP completamente em um lado e origina uma sessão inteiramente nova no outro. Cada cabeçalho SIP é reconstruído do zero. Endereços IP internos, nomes de host e nomes de servidores nunca aparecem em mensagens enviadas para partes externas. A ocultação de topologia é inerente ao modelo de processamento B2BUA porque as mensagens SIP de saída são reconstruídas em vez de encaminhadas de forma transparente. A configuração adequada ainda é necessária para evitar a exposição de informações por meio de cabeçalhos opcionais ou personalizados.
6. Sequestro de Registro
Um atacante registra seu próprio dispositivo no registrador SIP usando credenciais roubadas ou obtidas por força bruta. O registrador atualiza sua tabela de bindings, e o dispositivo do usuário legítimo para de receber chamadas. O dispositivo do atacante as recebe em seu lugar. Em ataques mais sofisticados, o atacante registra com uma prioridade mais alta, fazendo com que novas chamadas sejam roteadas para ele enquanto o dispositivo legítimo permanece registrado mas inalcançável.
A proteção contra varredura de registro SIP detecta padrões anormais de registro: tentativas em rajada de uma única fonte, tentativas usando credenciais sequenciais ou baseadas em dicionário, ou registros simultâneos para o mesmo usuário de locais diferentes. Limites de taxa de registro por tronco impedem que tentativas de força bruta excedam limites seguros. Listas de controle de acesso restringem quais endereços IP e redes podem se registrar por cada grupo de troncos. A integração RADIUS fornece verificação e autorização centralizadas de credenciais, de modo que tentativas de registro são autenticadas contra um backend confiável em vez de aceitas com base apenas em credenciais de nível SIP.
7. Exploração de Protocolo SIP
Atacantes criam mensagens SIP malformadas projetadas para explorar vulnerabilidades de análise em equipamentos VoIP: buffer overflows, injeção de cabeçalho, injeção de SQL via cabeçalhos SIP ou erros de lógica em máquinas de estado SIP. Esses ataques direcionam o motor de processamento SIP em si, com potencial para execução remota de código, falhas de serviço ou acesso administrativo não autorizado. CVEs recentes contra endpoints Grandstream, Cisco e Yealink demonstram que essas vulnerabilidades são ativamente descobertas e exploradas em produção.
A arquitetura B2BUA é novamente a defesa crítica. Como o SBC analisa e reconstrói completamente cada mensagem SIP, entradas malformadas são corrigidas pelo motor de manipulação de cabeçalhos SIP, que normaliza mensagens fora do padrão, ou descartadas pela validação de protocolo que rejeita mensagens que violam os padrões SIP. Implantações B2BUA adequadamente configuradas impedem que sistemas internos vejam a mensagem SIP malformada original diretamente; eles recebem apenas a reconstrução limpa e validada do SBC. Um proxy SIP ou firewall passaria a mensagem malformada diretamente para o sistema alvo.
Defesa em Profundidade: Cinco Camadas de Proteção
Nenhum mecanismo de segurança isolado bloqueia todos os ataques VoIP. A fraude tarifária é um problema da camada de roteamento. A escuta é um problema da camada de transporte. A falsificação é um problema da camada de identidade. DoS é um problema da camada de capacidade. A exploração de protocolo é um problema da camada de análise. Cada vetor de ataque requer sua própria defesa, e cada defesa captura ameaças que as outras não detectam.
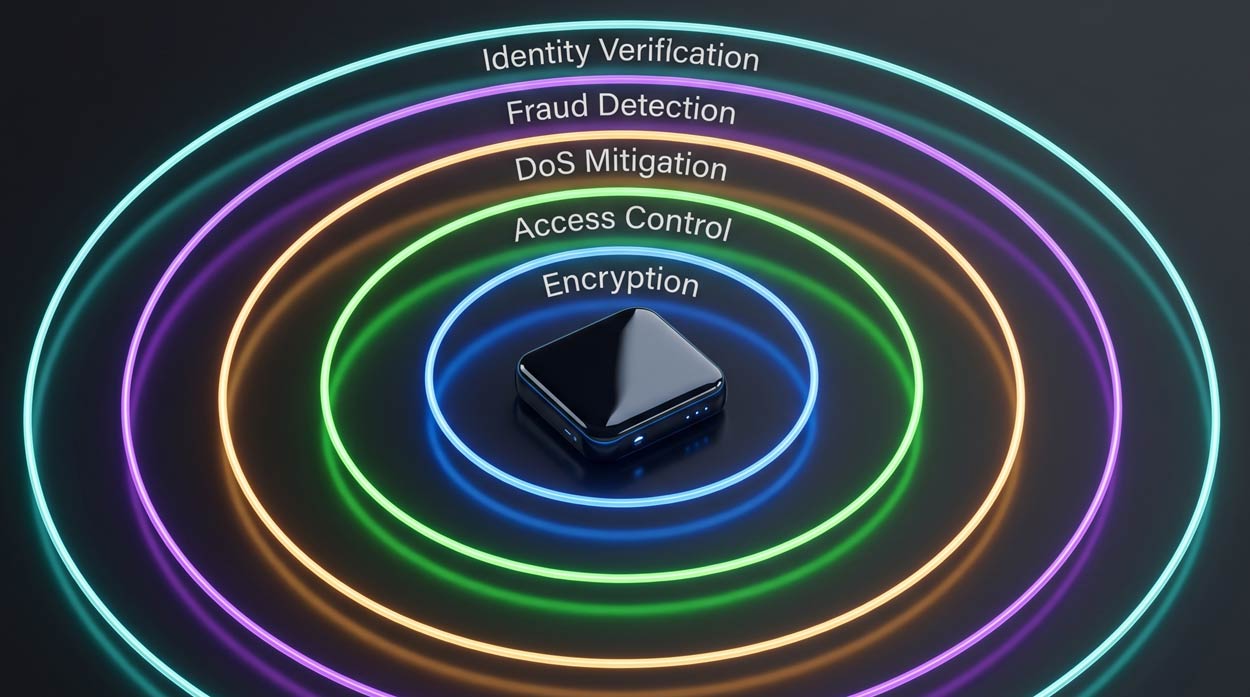
Uma postura de segurança SBC eficaz opera como cinco camadas concêntricas, cada uma endereçando uma superfície de ataque diferente em vez de duplicar a camada abaixo.
A Camada 1 cobre criptografia por meio de TLS para sinalização SIP e SRTP para mídia. A camada previne escutas e roubo de credenciais, de modo que mesmo se um atacante ganhar acesso à rede, o tráfego capturado é ininteligível.
A Camada 2 cobre controle de acesso por meio de ACLs e listas negras de IP. A camada restringe quem pode enviar tráfego para sua infraestrutura de voz, bloqueando atores maliciosos conhecidos e fontes não autorizadas antes que consumam recursos de processamento.
A Camada 3 cobre mitigação de DoS e DDoS por meio de limitação de taxa com reconhecimento SIP e bloqueio dinâmico. A camada previne ataques de flood volumétricos e específicos de protocolo de sobrecarregar a capacidade de processamento de chamadas.
A Camada 4 cobre detecção de fraude por meio de roteamento programável e inspeção por chamada. A camada avalia cada chamada em tempo real e bloqueia fraude tarifária, IRSF e abuso de tarifa premium antes que os custos sejam gerados.
A Camada 5 cobre verificação de identidade por meio de assinatura e verificação STIR/SHAKEN, além de integração opcional com pontuação de spam. A camada autentica a identidade do chamador e filtra robocalls, endereçando ataques de falsificação e engenharia social que contornam defesas puramente técnicas.
As cinco camadas são complementares, não redundantes. Um atacante que contorna a criptografia (talvez por meio de um endpoint interno comprometido) ainda enfrenta o controle de acesso. Um atacante que passa pelo controle de acesso usando credenciais válidas ainda enfrenta a detecção de fraude. Um atacante cuja identificação de chamadas sobrevive à verificação STIR/SHAKEN (um número legítimo usado maliciosamente) ainda pode ser capturado pela pontuação de fraude comportamental. O guia de segurança SBC cobre cada camada com exemplos de configuração de implantação.
O Que Procurar em uma Solução de Segurança SBC
Ao avaliar SBCs para segurança de redes de voz, as capacidades abaixo separam soluções adequadas de soluções abrangentes.
- Suporte nativo a TLS e SRTP, incluindo conversão RTP para SRTP para ambientes mistos, não apenas passagem transparente.
- Granularidade de controle de acesso por tronco para que cada conexão de operadora aplique suas próprias políticas de segurança de forma independente. Uma única política global não consegue contemplar os diferentes níveis de confiança de diferentes pares.
- Roteamento programável para lógica personalizada de fraude, porque tabelas de rotas estáticas não conseguem detectar padrões sofisticados de fraude. Procure um SBC que permita escrever lógica de inspeção personalizada executada antes do roteamento, com acesso ao conjunto completo de parâmetros da chamada.
- Assinatura e verificação STIR/SHAKEN com a flexibilidade de integrar com o serviço de assinatura de sua escolha, sem estar preso ao ecossistema de um único fornecedor.
- Integração com serviços de segurança de terceiros por meio da capacidade de consultar serviços externos de pontuação de fraude, detecção de spam e reputação em tempo real durante o estabelecimento da chamada.
- Proteção integrada contra DoS e DDoS sem necessidade de um appliance separado ou licenciamento adicional. A mitigação de DoS deve ser uma capacidade inerente, não um complemento.
- Ocultação de topologia B2BUA completa que é arquitetural em vez de configurável. A ocultação de topologia configurável pode ser mal configurada; a ocultação inerente ao B2BUA não pode ser acidentalmente desabilitada.
- Monitoramento e alertas em tempo real para visibilidade sobre ameaças ativas, ataques bloqueados e anomalias de tráfego. Segurança sem observabilidade é segurança sem consciência situacional.
Para implantações sem capacidade dedicada de engenharia SBC, um serviço gerenciado de SBC cobre configuração, operações do dia a dia e suporte 24×7, preservando a mesma programabilidade para lógica de fraude e integração STIR/SHAKEN.
Onde o ProSBC Se Encaixa
ProSBC cobre as capacidades de SBC listadas acima em um produto de software que roda em AWS, Azure, VMware, KVM, Proxmox ou bare metal. A arquitetura B2BUA gerencia TLS e SRTP por perna, normalização SIP completa, limitação de taxa por NAP e bloqueio dinâmico com greylisting baseado em porcentagem, proteção contra varredura de registro SIP e ocultação arquitetural de topologia sem carga de configuração.
A API de roteamento Ruby é onde a camada de detecção de fraude reside. Integrações validadas com TransNexus ClearIP, SecureLogix e YouMail rodam como filtros na cadeia de roteamento, consultando cada serviço durante o estabelecimento da chamada e aplicando decisões de roteamento baseadas em score de risco, nível de atestação ou reputação de spam. A assinatura e verificação STIR/SHAKEN funcionam por meio de integrações abertas com parceiros, seja TransNexus ClearIP ou Neustar, configuradas por chamada em vez de como uma única política de atestação estática.
O ProSBC escala para 60.000 sessões por servidor e suporta até 1.024 NAPs para implantações multi-tenant. O preço começa a partir de USD 1,40 por sessão por ano em assinatura, com um teste gratuito de 30 dias para avaliação comercial e uma licença permanente ProSBC Lab que fornece três sessões simultâneas para testes e trabalho de integração.
Perguntas Frequentes
Quais são as maiores ameaças à segurança VoIP?
As sete ameaças mais consequentes são fraude tarifária (mais de USD 6 bilhões por ano globalmente), ataques de flood SIP (DoS e DDoS), escutas em sinalização e mídia não criptografadas, falsificação de identificação de chamadas agora amplificada pela síntese de voz por IA, exposição de topologia que permite reconhecimento, sequestro de registro usando credenciais roubadas e exploração de protocolo SIP direcionada a vulnerabilidades de análise. Cada uma requer sua própria defesa em camadas.
Como um SBC protege contra ataques VoIP?
Um SBC fornece defesa em cinco camadas concêntricas: criptografia (TLS e SRTP), controle de acesso (ACLs e listas negras), mitigação de DoS e DDoS (limitação de taxa com reconhecimento SIP por origem, tronco e tipo de mensagem), detecção de fraude (roteamento programável com acesso a mais de 100 parâmetros de chamada) e verificação de identidade (assinatura e verificação STIR/SHAKEN). Firewalls de rede não conseguem implementar nenhuma dessas camadas porque não possuem modelo da semântica do protocolo SIP.
Um firewall é suficiente para segurança VoIP?
Um firewall de rede opera apenas nas camadas de rede e transporte (endereços IP e portas UDP) e não consegue inspecionar tráfego SIP na camada de aplicação. Ele não consegue distinguir um SIP INVITE legítimo de um flood, detectar padrões de fraude tarifária no roteamento de chamadas, identificar identidade falsificada de chamador em cabeçalhos SIP ou lidar com faixas dinâmicas de portas RTP. Um SBC analisa cada mensagem SIP, valida contra os padrões de protocolo e toma decisões de segurança baseadas em contexto específico de voz que o firewall não enxerga.
O STIR/SHAKEN impede toda falsificação de identificação de chamadas?
Não. STIR/SHAKEN autentica a relação do provedor de origem com o chamador, mas números legítimos usados maliciosamente ainda passam com atestação nível A. STIR/SHAKEN é mais eficaz quando combinado com pontuação de fraude comportamental (TransNexus, SecureLogix, YouMail) e lógica de roteamento por chamada que pode reagir a sinais mistos durante o estabelecimento.
A conversão RTP para SRTP é realmente necessária?
Para qualquer implantação que envolva Microsoft Teams Direct Routing, WebRTC, ePHI regulamentado por HIPAA ou fluxos de pagamento por voz PCI DSS, sim. Muitas operadoras ainda entregam RTP não criptografado, e muitos endpoints legados não conseguem criptografar nativamente. A conversão RTP para SRTP no SBC permite que conexões externas atendam aos requisitos de criptografia sem substituir cada endpoint interno ao mesmo tempo.
Proteja Sua Rede de Voz com o ProSBC
Ameaças VoIP não são teóricas. Fraude tarifária, ataques DDoS, escutas e falsificação de identificação de chamadas são ameaças ativas e contínuas que custam bilhões por ano ao setor de telecomunicações, e a síntese de voz por IA está tornando os ataques baseados em identidade mais rápidos e baratos de escalar.
Um SBC é a postura de segurança mínima viável para qualquer rede de voz em produção, o equivalente a um firewall para a rede de dados, mas construído para os protocolos e padrões de ataque específicos de voz. O ProSBC inclui o conjunto completo de capacidades abordadas acima: TLS e SRTP por perna, normalização SIP completa, detecção de fraude programável, assinatura e verificação STIR/SHAKEN e ocultação de topologia inerente ao B2BUA, em infraestrutura commodity com preço por assinatura.
Prefere avaliar por conta própria? Inicie seu teste gratuito de 30 dias.