O SBC como ponto de autenticação e verificação para STIR/SHAKEN
O Caller ID costumava ser trivial de falsificar, o que é uma grande razão pela qual spoofing ilegal e robocalls se tornaram tão comuns. Um provedor receptor não tinha como saber se o número em uma chamada recebida era legítimo ou forjado, e nem a pessoa que atendia o telefone.
A FCC agora exige que provedores de serviços de voz assinem suas chamadas de saída e verifiquem as de entrada usando um framework criptográfico. Fazer isso funcionar em uma rede ao vivo significa aplicar a assinatura e a verificação no ponto certo, de forma consistente, em todo o tráfego, sem adicionar outro dispositivo ao caminho da chamada.
Como o STIR/SHAKEN funciona no SBC
STIR/SHAKEN é um framework no qual o provedor de serviços originador anexa um token de identidade assinado criptograficamente a uma chamada, para que o provedor terminador possa recuperar o certificado do provedor originador e verificar que a origem da chamada é legítima. O lado originador faz uma declaração assinada sobre a chamada, e o lado terminador a verifica.
O Controlador de Borda de Sessão (SBC) é onde isso acontece em uma rede ao vivo. O SBC já é o ponto que cada chamada cruza ao entrar ou sair, o que o torna o local natural para assinar chamadas de saída e verificar as de entrada sem adicionar um equipamento separado. Ele se integra a um serviço de assinatura e verificação que realiza o trabalho criptográfico, e o SBC aplica o resultado à chamada ao vivo.
Os detalhes de quão fortemente um provedor atesta uma chamada são tratados nos níveis de atestação STIR/SHAKEN, e a mecânica completa de colocá-lo em funcionamento é coberta no guia de implementação STIR/SHAKEN para SBC.
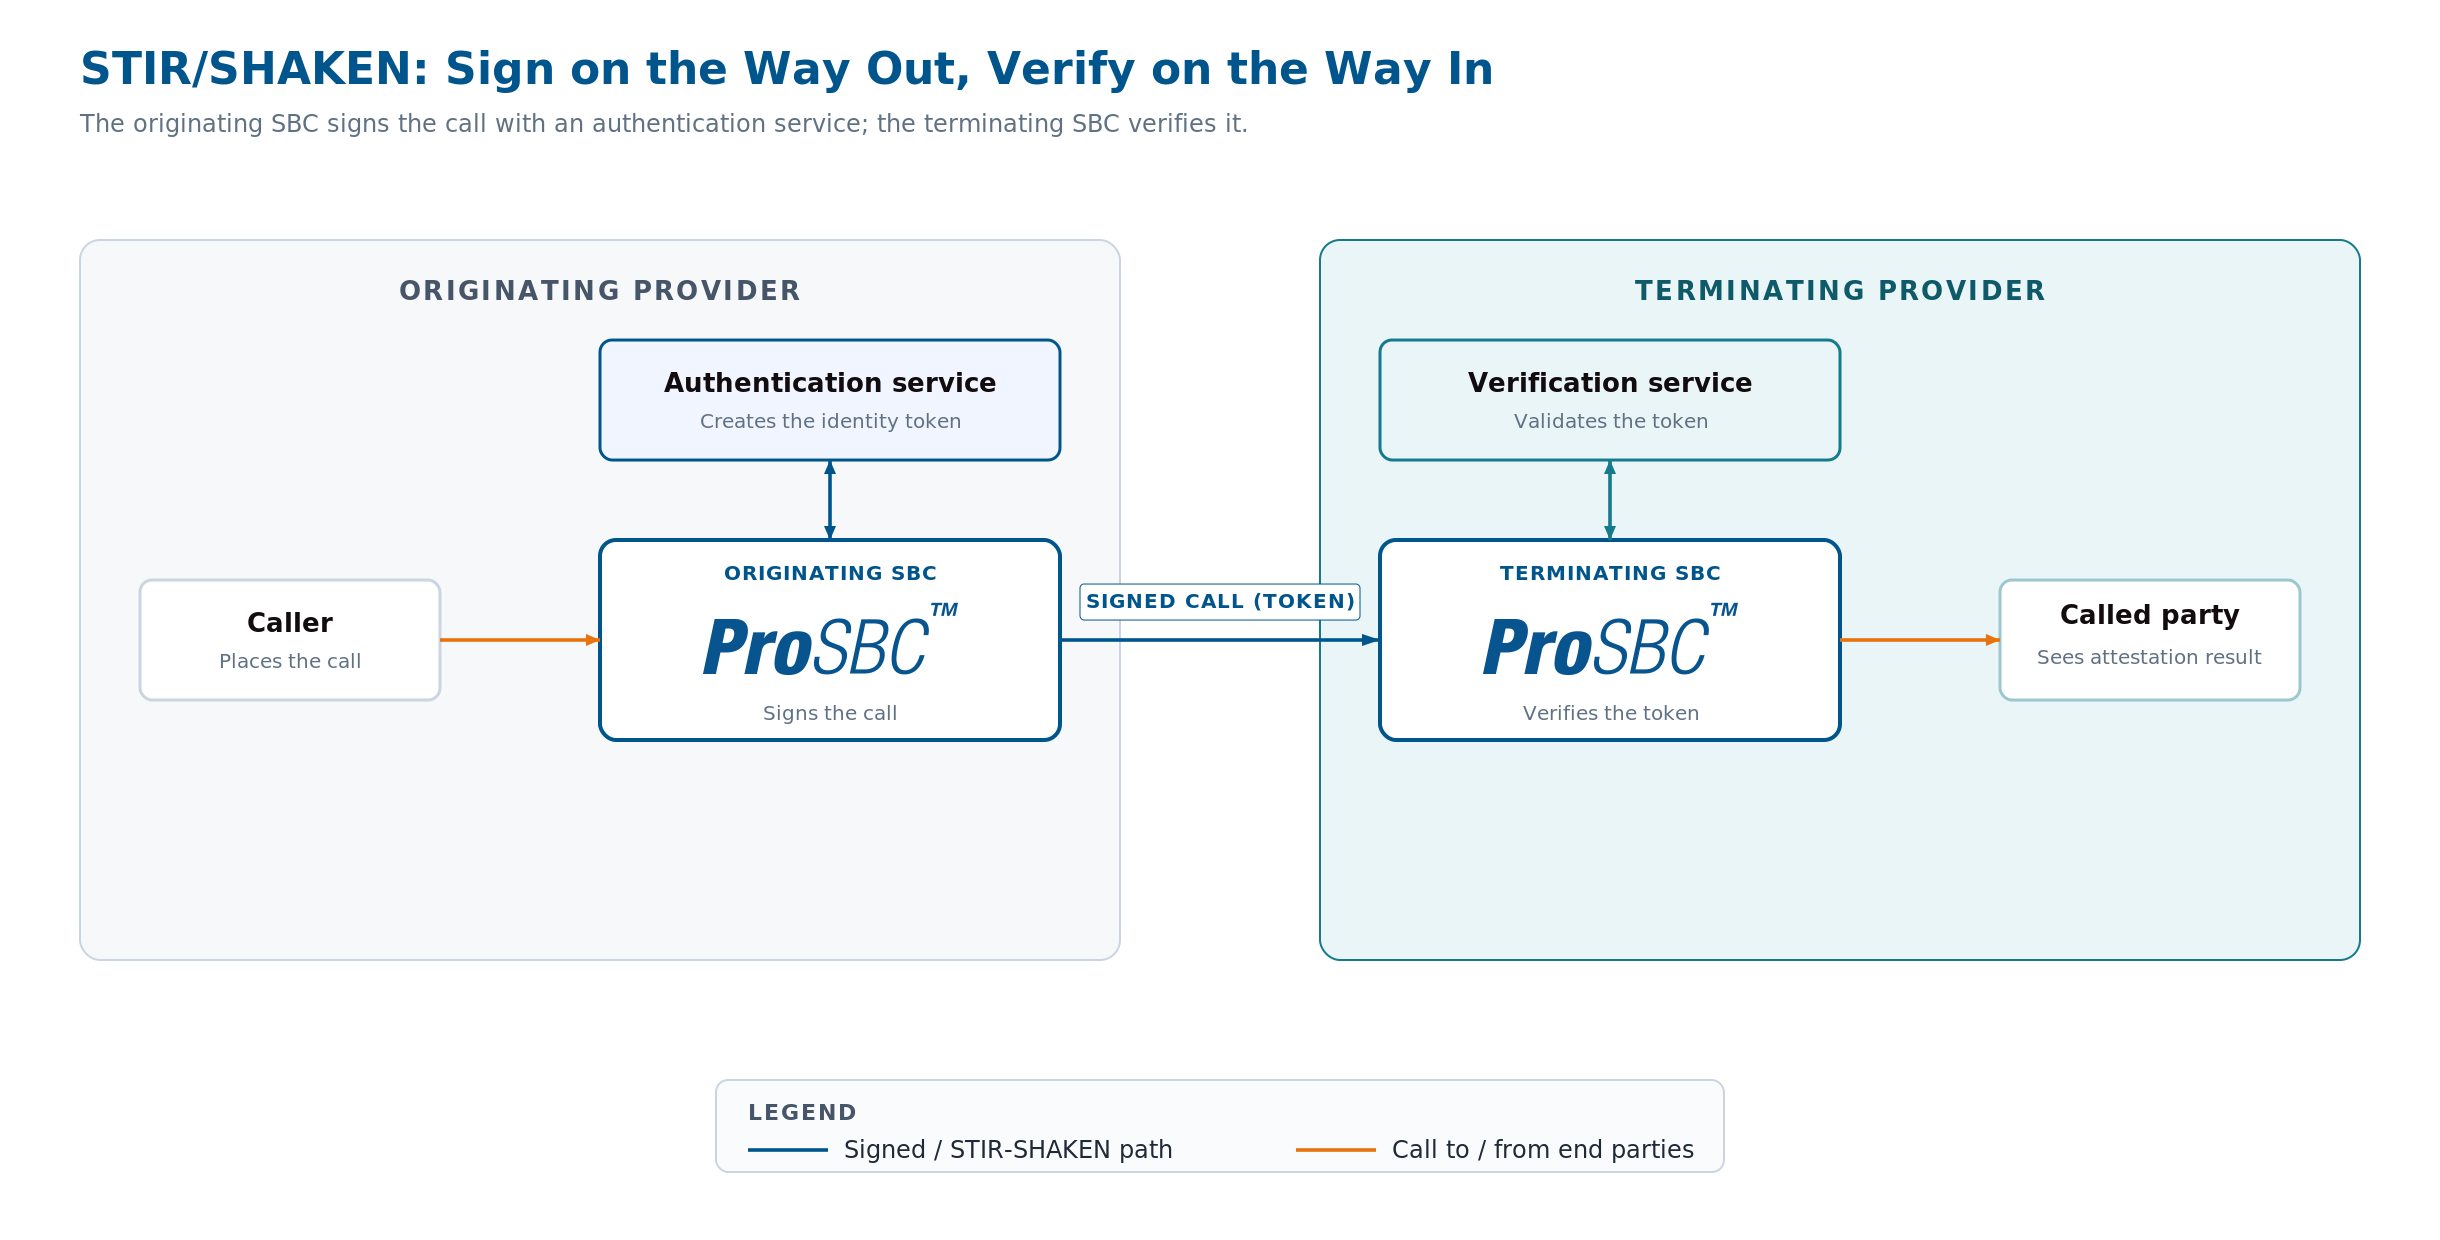
STIR/SHAKEN no SBC: o SBC originador trabalha com um serviço de autenticação para assinar a chamada, e o SBC terminador trabalha com um serviço de verificação para validar o token. Clique para ampliar.
O que o SBC faz para o STIR/SHAKEN
Autenticação de chamadas de saída
No lado originador, o SBC trabalha com o serviço de autenticação para assinar cada chamada de saída, anexando o token de identidade criptográfico que representa a atestação do provedor. Como o SBC vê cada chamada de saída, ele aplica a assinatura de forma consistente em todo o tráfego que sai da rede.
Verificação de chamadas de entrada
No lado terminador, o SBC trabalha com o serviço de verificação para checar o token em cada chamada de entrada e age com base no resultado, para que o provedor terminador possa informar ao usuário final se a chamada é atestada. Isso transforma uma chamada assinada em informação útil para a pessoa que a recebe.
Integrando o framework à rede
O SBC se conecta ao serviço de assinatura e verificação utilizado pela operadora e gerencia o STIR/SHAKEN junto com o restante do seu trabalho de segurança na borda. Para o contexto mais amplo, consulte a página da solução STIR/SHAKEN.
Implante do seu jeito
O STIR/SHAKEN no SBC pode ser operado no modelo que a operadora preferir:
Autogerenciado
Execute o ProSBC como software na sua própria infraestrutura e configure a integração de assinatura/verificação diretamente. Controle total sobre políticas de atestação e seleção do parceiro de serviço.
Serviço gerenciado
Delegue a implantação e a operação à TelcoBridges através do serviço gerenciado ProSBC. A integração STIR/SHAKEN é configurada e mantida como parte da borda gerenciada, uma escolha comum para operadoras menores que navegam a conformidade regulatória.
Totalmente hospedado
A TelcoBridges hospeda e gerencia o SBC integralmente, incluindo a integração de assinatura e verificação. A operadora obtém conformidade com STIR/SHAKEN sem precisar construir a integração por conta própria.
Perguntas frequentes
O que o SBC faz no STIR/SHAKEN?
O SBC atua como o ponto onde chamadas de saída são autenticadas (assinadas) e chamadas de entrada são verificadas. Ele trabalha com um serviço de assinatura e verificação para anexar o token de identidade criptográfico na saída e checá-lo na entrada, aplicando o resultado à chamada ao vivo.
Qual a diferença entre autenticação e verificação?
A autenticação acontece no lado originador, onde a chamada é assinada para criar o token de identidade. A verificação acontece no lado terminador, onde esse token é checado para confirmar que o provedor originador atestou a chamada. O SBC pode desempenhar ambos os papéis dependendo da direção da chamada.
Por que o SBC é o lugar certo para o STIR/SHAKEN?
O SBC já é o ponto que cada chamada cruza ao entrar ou sair da rede, então assinar e verificar ali evita adicionar outro dispositivo ao caminho da chamada. Ele aplica o framework de forma consistente a todo o tráfego sem alterar como o restante da rede opera.
O SBC faz a criptografia por conta própria?
O SBC se integra a um serviço de assinatura e verificação que realiza o trabalho criptográfico, e o SBC aplica o resultado à chamada, adicionando a identidade assinada nas chamadas de saída e agindo com base no resultado da verificação nas chamadas de entrada.
Execute o STIR/SHAKEN na borda com o ProSBC
Fale com um arquiteto de soluções sobre a implantação do STIR/SHAKEN com o ProSBC, ou comece a avaliar por conta própria.
Ao enviar este formulário, suas informações serão processadas de acordo com nossa Política de Privacidade.
Prefere avaliar por conta própria primeiro? Crie seu laboratório gratuito.