O TLS 1.2 chegou ao fim de vida? (tl;dr não). O que saber para implantações SIP-Over-TLS
A maioria das pessoas que pesquisa “TLS 1.2 end of life” chegou aqui após um aviso de fornecedor ou uma descoberta de auditoria, e o título é mais alarmante do que os fatos. Versão curta: as versões do Transport Layer Security (TLS) que estão genuinamente aposentadas e inseguras são a 1.0 e a 1.1, não a 1.2. O TLS 1.2 ainda é válido, ainda é aceito pelo PCI-DSS e não tem data de aposentadoria publicada. O que está mudando é o piso mínimo. As principais plataformas continuam elevando a versão mínima aceita, e quando uma operadora ou peer de nuvem eleva esse piso, sua borda SIP-over-TLS precisa acompanhar ou as chamadas param de conectar.
Neste artigo, vamos separar o que realmente está obsoleto do que está sob pressão, explicar por que isso importa para SIP criptografado, comparar TLS 1.2 e 1.3 para sistemas de telefonia e apresentar um caminho de migração que você pode executar sem um dia de corte. Se você opera um Controlador de Borda de Sessão (SBC) voltado para a internet, isso é particularmente útil para decidir o que mudar primeiro e o que pode esperar.

O que “TLS 1.2 End of Life” realmente significa (e o que não significa)
A expressão confunde duas coisas diferentes. TLS 1.0 e TLS 1.1 foram formalmente descontinuados e movidos para o status Histórico pela RFC 8996 em 2021. Essas são as versões que realmente chegaram ao fim de vida. Elas não suportam algoritmos criptográficos modernos, e organismos de padronização, navegadores e plataformas de nuvem passaram anos removendo-as.
O TLS 1.2, definido na RFC 5246 em 2008, está em uma categoria diferente. Em 2026, ele não foi formalmente descontinuado pelo IETF, nem houve violações graves contra o protocolo (ao contrário do TLS 1.0 e 1.1, para os quais vulnerabilidades de segurança significativas foram identificadas desde 2011). Ele continua sendo a versão mínima exigida pelo PCI-DSS, e não há data de encerramento fixa associada a ele. O TLS 1.3, especificado na RFC 8446 em 2018, é o protocolo preferencial daqui em diante, mas preferencial não é o mesmo que obrigatório. A pressão sobre o TLS 1.2 é antecipatória e não programada: um patamar mínimo da indústria em ascensão, não um desligamento publicado.
Essa distinção importa porque indica onde está a urgência real. Se você ainda aceita TLS 1.0 ou 1.1 em qualquer ponto de uma borda SIP voltada para a internet, esse é o problema atrasado. TLS 1.2 com cipher suites fortes dá a você tempo para planejar, não motivo para pânico.
Os prazos que realmente estão se movendo
Os prazos reais vêm de frameworks de conformidade e fornecedores de plataforma, não de um único obituário do TLS 1.2.
No lado da conformidade, o PCI-DSS exige TLS 1.2 ou superior e proíbe TLS antigo, ou seja, 1.0 e 1.1. As diretrizes do NIST na SP 800-52 Rev. 2 exigem suporte ao TLS 1.2, expressam preferência pelo 1.3 e restringem cipher suites fracas, mas não descontinuam o 1.2. Portanto, uma implantação de voz rodando TLS 1.2 com ciphers modernos está em conformidade hoje sob ambos os regimes.
A pressão que se move mais rápido vem de fornecedores de plataforma elevando seus pisos mínimos. No início de 2026, o Microsoft Azure Storage parou de aceitar TLS 1.0 e 1.1, o Cisco Meraki migrou sua nuvem para TLS 1.2 e 1.3 apenas, e a Microsoft começou a aposentar TLS legado para conexões POP e IMAP no Exchange Online. O padrão se repete pela indústria: uma grande plataforma define um mínimo mais alto, e todo sistema que se conecta a ela herda esse requisito.
Para uma borda SIP, o risco prático não é o TLS 1.2 ser desligado globalmente. É um peer específico, uma operadora de SIP Trunk, uma conexão Microsoft Teams Direct Routing ou uma plataforma de voz em nuvem, elevando seu mínimo e recusando o protocolo mais antigo ou ciphers fracas que sua borda ainda oferece.
Por que isso importa especificamente para SIP-Over-TLS
SIP-over-TLS protege o canal de sinalização que estabelece, gerencia e encerra chamadas, tipicamente na porta 5061. A versão do TLS que protege esse canal não é um detalhe cosmético. Quando SDES é usado para trocar chaves de mídia, as chaves do Secure Real-time Transport Protocol (SRTP) trafegam dentro da sinalização SIP, então a versão do TLS que protege sua sinalização também protege suas chaves de mídia. Para entender como essa troca de chaves funciona, veja O que é SRTP? e o Guia de configuração SBC TLS e SRTP.
Uma incompatibilidade de versão ou cipher não produz um aviso. Ela produz uma falha de handshake TLS na configuração da chamada, e a chamada simplesmente nunca conecta. Quando um parceiro eleva seu mínimo, seu primeiro sintoma são chamadas falhando em direção a esse peer, sem nenhuma mudança do seu lado para explicar.
A exposição de segurança é igualmente concreta. TLS 1.0 e 1.1, junto com cipher suites fracas de TLS 1.2 que dependem de modo CBC, SHA-1, transporte de chave RSA ou qualquer suite sem forward secrecy, são a verdadeira superfície de ataque em uma borda SIP voltada para a internet. Um atacante que consegue forçar um downgrade para uma negociação fraca pode atacar a sessão com muito mais facilidade do que um que enfrenta um cipher AEAD moderno. Por isso, desabilitar versões antigas e ciphers fracas tem mais valor de segurança do que perseguir o número de versão mais recente.
TLS 1.2 vs TLS 1.3 para sistemas de telefonia: o que muda
O TLS 1.3 é uma limpeza significativa do protocolo. Ele remove transporte de chave RSA, Diffie-Hellman estático, modo CBC, RC4, SHA-1 e MD5, e reduz a lista de ciphers a cinco suites de criptografia autenticada (AEAD) construídas sobre AES-GCM e ChaCha20-Poly1305, todas com forward secrecy. Ao eliminar as opções fracas, também reduz a superfície de negociação que ataques de downgrade historicamente exploraram.
O handshake é mais rápido também, completando em uma única ida e volta. Para conexões SIP-over-TLS de longa duração entre um SBC e uma operadora, esse ganho de velocidade é menor. Em escala, onde conexões TLS são estabelecidas e encerradas frequentemente, o ganho se acumula.
Uma nota de honestidade: TLS 1.3 não é um escudo mágico. Pesquisas demonstraram que técnicas de downgrade ainda podem mirar ambientes mistos, então configuração correta e desabilitação de fallback para versões mais antigas continuam sendo importantes independentemente de qual versão você utiliza.
A realidade prática para voz é que muitas operadoras e PBXs ainda negociam TLS 1.2 com ciphers fortes, e isso é aceitável hoje. O alvo correto é um piso claro de TLS 1.2 com ciphers AEAD modernos e forward secrecy, migrando para TLS 1.3 sempre que o peer suportar. Um corte forçado para 1.3 em todos os troncos no mesmo dia não é necessário nem aconselhável.
Um caminho de migração para sua borda SIP-Over-TLS
Você pode elevar sua postura TLS em etapas sem interromper chamadas em produção. Um SBC torna isso prático porque termina e re-origina cada trecho de chamada separadamente, então os dois lados de uma chamada não precisam compartilhar transporte ou versão de TLS.
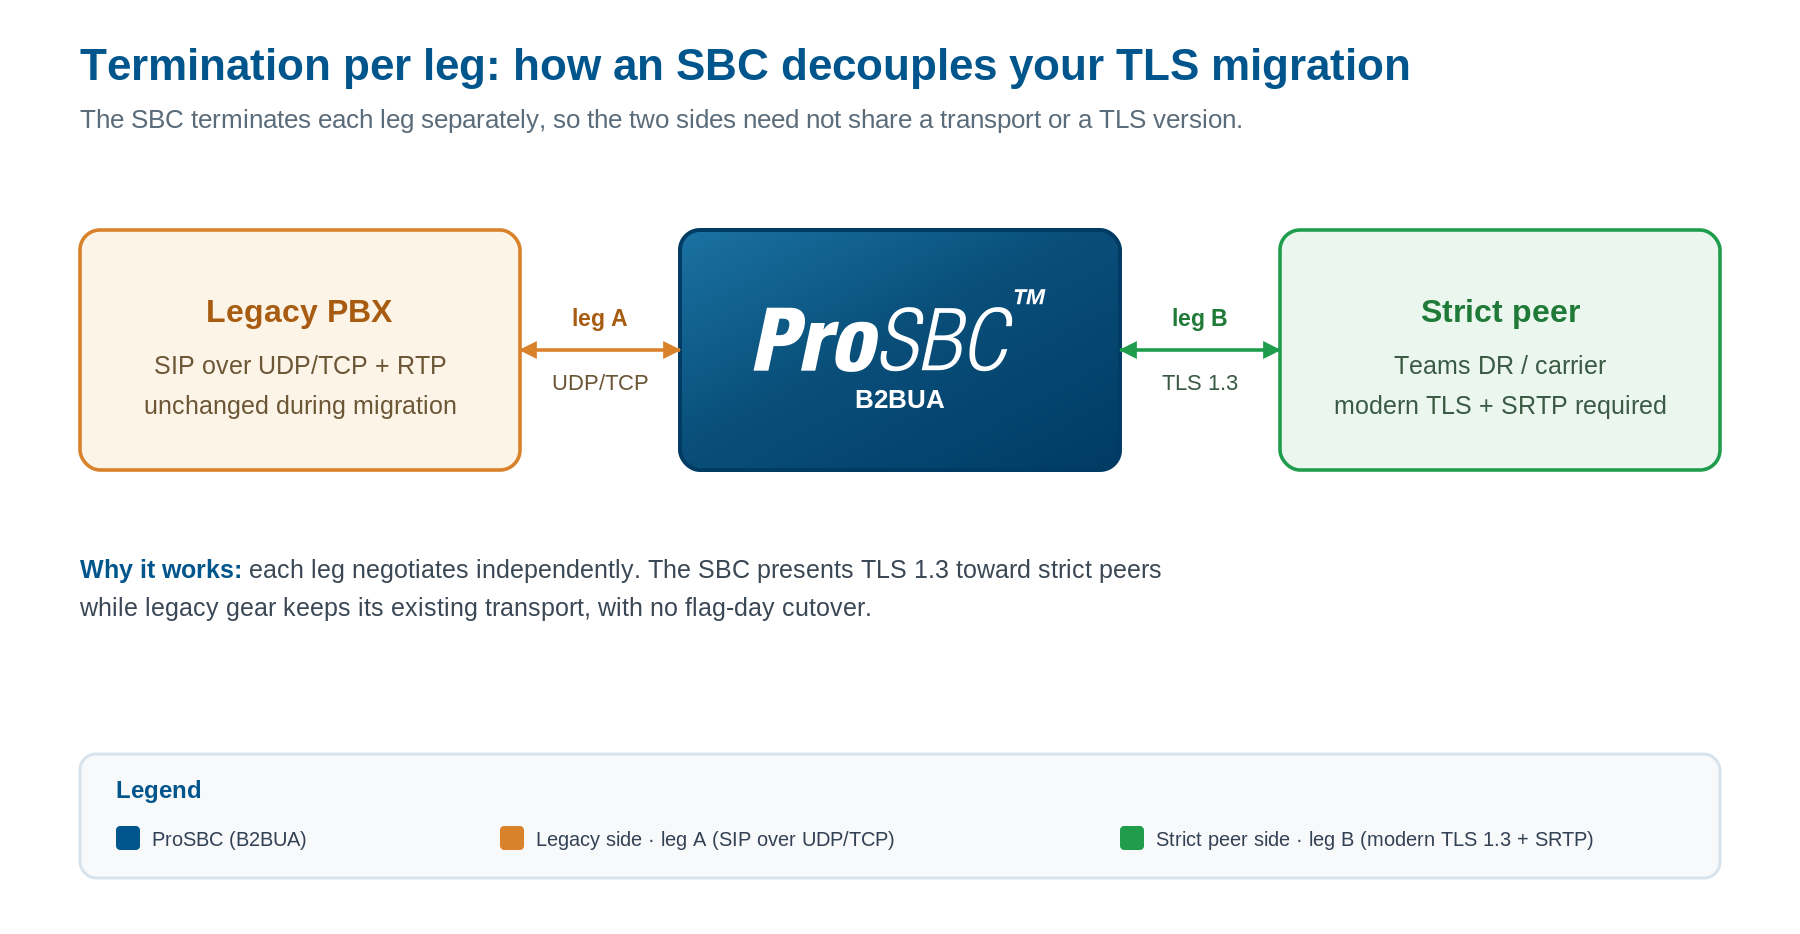
O SBC termina e re-origina cada trecho separadamente, então você pode apresentar TLS moderno em direção a um peer rigoroso enquanto equipamentos legados conectam pelo transporte existente. Clique para ampliar.
- Inventário cobre qual transporte e versão de TLS cada peer SIP realmente negocia hoje, extraído da própria borda e não de suposições. Operadoras, PBXs internos, conexões Teams e plataformas de nuvem frequentemente diferem.
- Defina um piso mínimo desabilitando TLS 1.0 e 1.1 e cipher suites fracas primeiro. Esta é a mudança única com valor real de segurança, e na maioria das bordas está atrasada.
- Desacople os lados usando o SBC como fronteira. Apresente TLS moderno em direção a um peer rigoroso como Teams ou uma operadora, enquanto um PBX interno legado mantém seu transporte existente (TLS mais antigo onde o SBC permite, ou UDP/TCP simples dentro de uma rede confiável), sem necessidade de dia de corte. O Guia de configuração SBC TLS e SRTP cobre a configuração por tronco, e SBC mTLS cobre o caso de autenticação mútua que Teams e muitas operadoras esperam.
- Migre por tronco alterando a política de um peer, validando o handshake com uma captura de pacotes e passando para o próximo. Mudanças por tronco mantêm o raio de impacto pequeno.
- Monitore handshakes em busca de falhas após qualquer peer elevar seu mínimo. Um cluster repentino de falhas em direção a uma operadora geralmente é o primeiro sinal de que o parceiro moveu seu piso.
Perguntas frequentes
O TLS 1.2 está obsoleto?
Não. TLS 1.0 e 1.1 estão obsoletos conforme a RFC 8996; o TLS 1.2 ainda é válido e continua sendo o mínimo do PCI-DSS. O piso da indústria está subindo, mas o 1.2 em si não tem data de aposentadoria publicada.
Meus SIP Trunks vão parar de funcionar quando o TLS 1.2 “acabar”?
Não por uma mudança global. Chamadas em direção a um peer específico só falham se esse peer elevar seu mínimo acima do que sua borda oferece. A solução é manter seu piso atualizado e desacoplar peers no SBC para que cada lado negocie independentemente.
Preciso de TLS 1.3 para SIP hoje?
Não estritamente. TLS 1.2 com ciphers AEAD modernos e forward secrecy é aceitável segundo as diretrizes do PCI-DSS e NIST. Planeje usar TLS 1.3 onde os peers suportarem e trate isso como destino, não como emergência.
Qual é a mudança mais urgente?
Desabilitar TLS 1.0 e 1.1 e cipher suites fracas em qualquer borda SIP voltada para a internet. Esse é o verdadeiro trabalho de fim de vida, e ele entrega o maior valor de segurança por hora investida. A visão geral de segurança SBC cobre onde isso se encaixa entre as outras defesas de borda.
Migre sua postura TLS com segurança usando o ProSBC
O prazo que já passou se aplica ao TLS 1.0 e 1.1; o TLS 1.2 está sob pressão de um piso em ascensão, não aposentado; e o TLS 1.3 é o destino para o qual você migra, não uma chave que se vira da noite para o dia. A solução durável é uma borda que permite definir e alterar a postura TLS por peer.
Esse é exatamente o trabalho que um Controlador de Borda de Sessão faz na borda SIP. O ProSBC opera como um B2BUA (back-to-back user agent) completo que termina e re-origina sinalização e mídia em cada trecho, permitindo que você eleve seu piso em direção a peers rigorosos enquanto equipamentos legados continuam funcionando. Sua implementação SIP-over-TLS negocia TLS assumindo versão 1.3, mas faz downgrade automaticamente para 1.2 quando necessário, possibilitando selecionar versões anteriores quando um SIP Trunk está em um caminho TLS 1.2. Peers que não conseguem negociar TLS 1.3 ainda podem se conectar graças ao recurso de downgrade do ProSBC. O ProSBC também suporta SRTP, incluindo relay de SRTP e conversão RTP-para-SRTP, e foi implantado em ambientes Microsoft Teams Direct Routing, que exigem TLS e SRTP. O preço por assinatura é público e pode ser tão baixo quanto $1.40 por sessão por ano, e um ProSBC Lab gratuito de três sessões está disponível caso você queira testar uma migração TLS antes de tocar na produção.
Prefere avaliar por conta própria primeiro? Inicie seu teste gratuito de 30 dias.