Règle STIR/SHAKEN de la FCC sur le certificat propre : ce que les fournisseurs vocaux doivent savoir
Depuis le 18 septembre 2025, tout fournisseur de services vocaux soumis à une obligation d’implémentation STIR/SHAKEN doit signer ses appels avec son propre certificat numérique, et non celui d’un tiers. Si votre organisation s’appuyait sur un certificat partagé par un fournisseur, cette pratique n’est plus conforme.
Le Eighth Report and Order de la FCC a mis fin à un raccourci courant : utiliser le certificat de votre service de signature plutôt que le vôtre. La signature par un tiers reste autorisée. Cependant, le certificat doit vous appartenir, les décisions d’attestation doivent émaner de votre organisation, et vous devez disposer d’un accord écrit qui précise l’ensemble de ces obligations.
Si vous n’avez pas audité votre configuration de signature depuis l’entrée en vigueur de cette règle, cette page détaille les exigences, les entités concernées et la marche à suivre pour vérifier votre conformité.
Ce que la règle du certificat propre de la FCC exige réellement
La règle est claire : si vous avez une obligation d’implémentation STIR/SHAKEN, vos appels doivent être signés avec votre propre certificat, celui que vous avez obtenu grâce à votre propre jeton SPC (Service Provider Code).
Avant septembre 2025, un fournisseur pouvait faire appel à un service de signature et faire signer ses appels avec le certificat du prestataire. Ce n’est plus conforme pour les fournisseurs soumis à l’obligation.
La règle précise également que les décisions d’attestation doivent relever de votre responsabilité, et non de celle du service de signature. Le niveau d’attestation détermine ce que vous affirmez au sujet de chaque appel :
- Niveau A (attestation complète) : vous pouvez authentifier l’appelant, son numéro et le fait qu’il est autorisé à l’utiliser.
- Niveau B (attestation partielle) : vous pouvez authentifier le client d’origine et la source de l’appel, mais pas si l’appelant est autorisé à utiliser le numéro spécifique.
- Niveau C (attestation passerelle) : l’appel est entré dans votre réseau depuis une source externe que vous ne pouvez pas authentifier.
Un service de signature peut exécuter l’acte technique de signature, mais il ne peut pas décider du niveau d’attestation. Cette détermination doit provenir de votre organisation, pas du service de signature.
Ce que l’accord écrit doit couvrir
Tout fournisseur faisant appel à un tiers pour la signature STIR/SHAKEN doit disposer d’un accord écrit stipulant explicitement :
- Les appels seront signés avec votre certificat, et non celui du tiers
- Le tiers n’effectue que l’acte de signature numérique
- Votre organisation prend toutes les décisions relatives au niveau d’attestation
Cet accord doit être conservé en cas d’inspection par la FCC.
Qui est concerné et qui est exempté
La règle du 18 septembre 2025 s’applique à tous les fournisseurs de services soumis à une obligation d’implémentation STIR/SHAKEN : opérateurs, CLEC et fournisseurs VoIP interconnectés qui émettent des appels et contrôlent l’infrastructure nécessaire pour les signer.
Les revendeurs et les opérateurs de réseau mobile virtuel (MVNO) sont généralement exemptés ; ils ne contrôlent pas l’infrastructure requise pour implémenter STIR/SHAKEN et ne sont pas tenus d’obtenir leur propre jeton SPC en vertu de cette règle.
Mise à jour du Robocall Mitigation Database
Si votre organisation a déclaré un statut d’implémentation STIR/SHAKEN « complet » ou « partiel » dans le Robocall Mitigation Database (RMD), votre certification doit désormais indiquer que vous détenez un jeton SPC et un certificat numérique, et que les appels sont signés avec votre certificat. Toute configuration de signature par un tiers doit également être documentée dans vos dossiers.
Le test de conformité en trois points
La conformité repose sur trois points de contrôle concrets :
- Vous disposez de votre propre jeton SPC. Obtenu auprès du STIR/SHAKEN Policy Administrator (STI-PA). Il s’agit de votre accréditation fondamentale dans l’écosystème STIR/SHAKEN.
- Vos appels sont signés avec votre propre certificat. Vous présentez votre jeton SPC à une autorité de certification STIR/SHAKEN (STI-CA) pour obtenir ce certificat. Tous les appels doivent être signés avec celui-ci (et non celui d’un tiers), peu importe qui effectue l’opération de signature.
- Vous prenez les décisions d’attestation. Le niveau d’attestation A, B ou C est déterminé par votre organisation en fonction de ce que vous savez sur l’origine de chaque appel. Le service de signature exécute la signature selon le niveau que vous fournissez ; il ne l’attribue pas de manière indépendante.
Remplissez ces trois conditions, avec un accord écrit en place si vous faites appel à un tiers, et vous êtes en conformité.
Le rôle des contrôleurs de session en bordure dans la conformité STIR/SHAKEN
Les contrôleurs de session en bordure (SBC) se situent à la périphérie de votre réseau côté émission, précisément là où la signature STIR/SHAKEN s’effectue. Comprendre l’architecture permet de clarifier où les contrôles de conformité doivent se situer. Pour un guide de configuration complet, consultez le guide d’implémentation STIR/SHAKEN pour SBC.
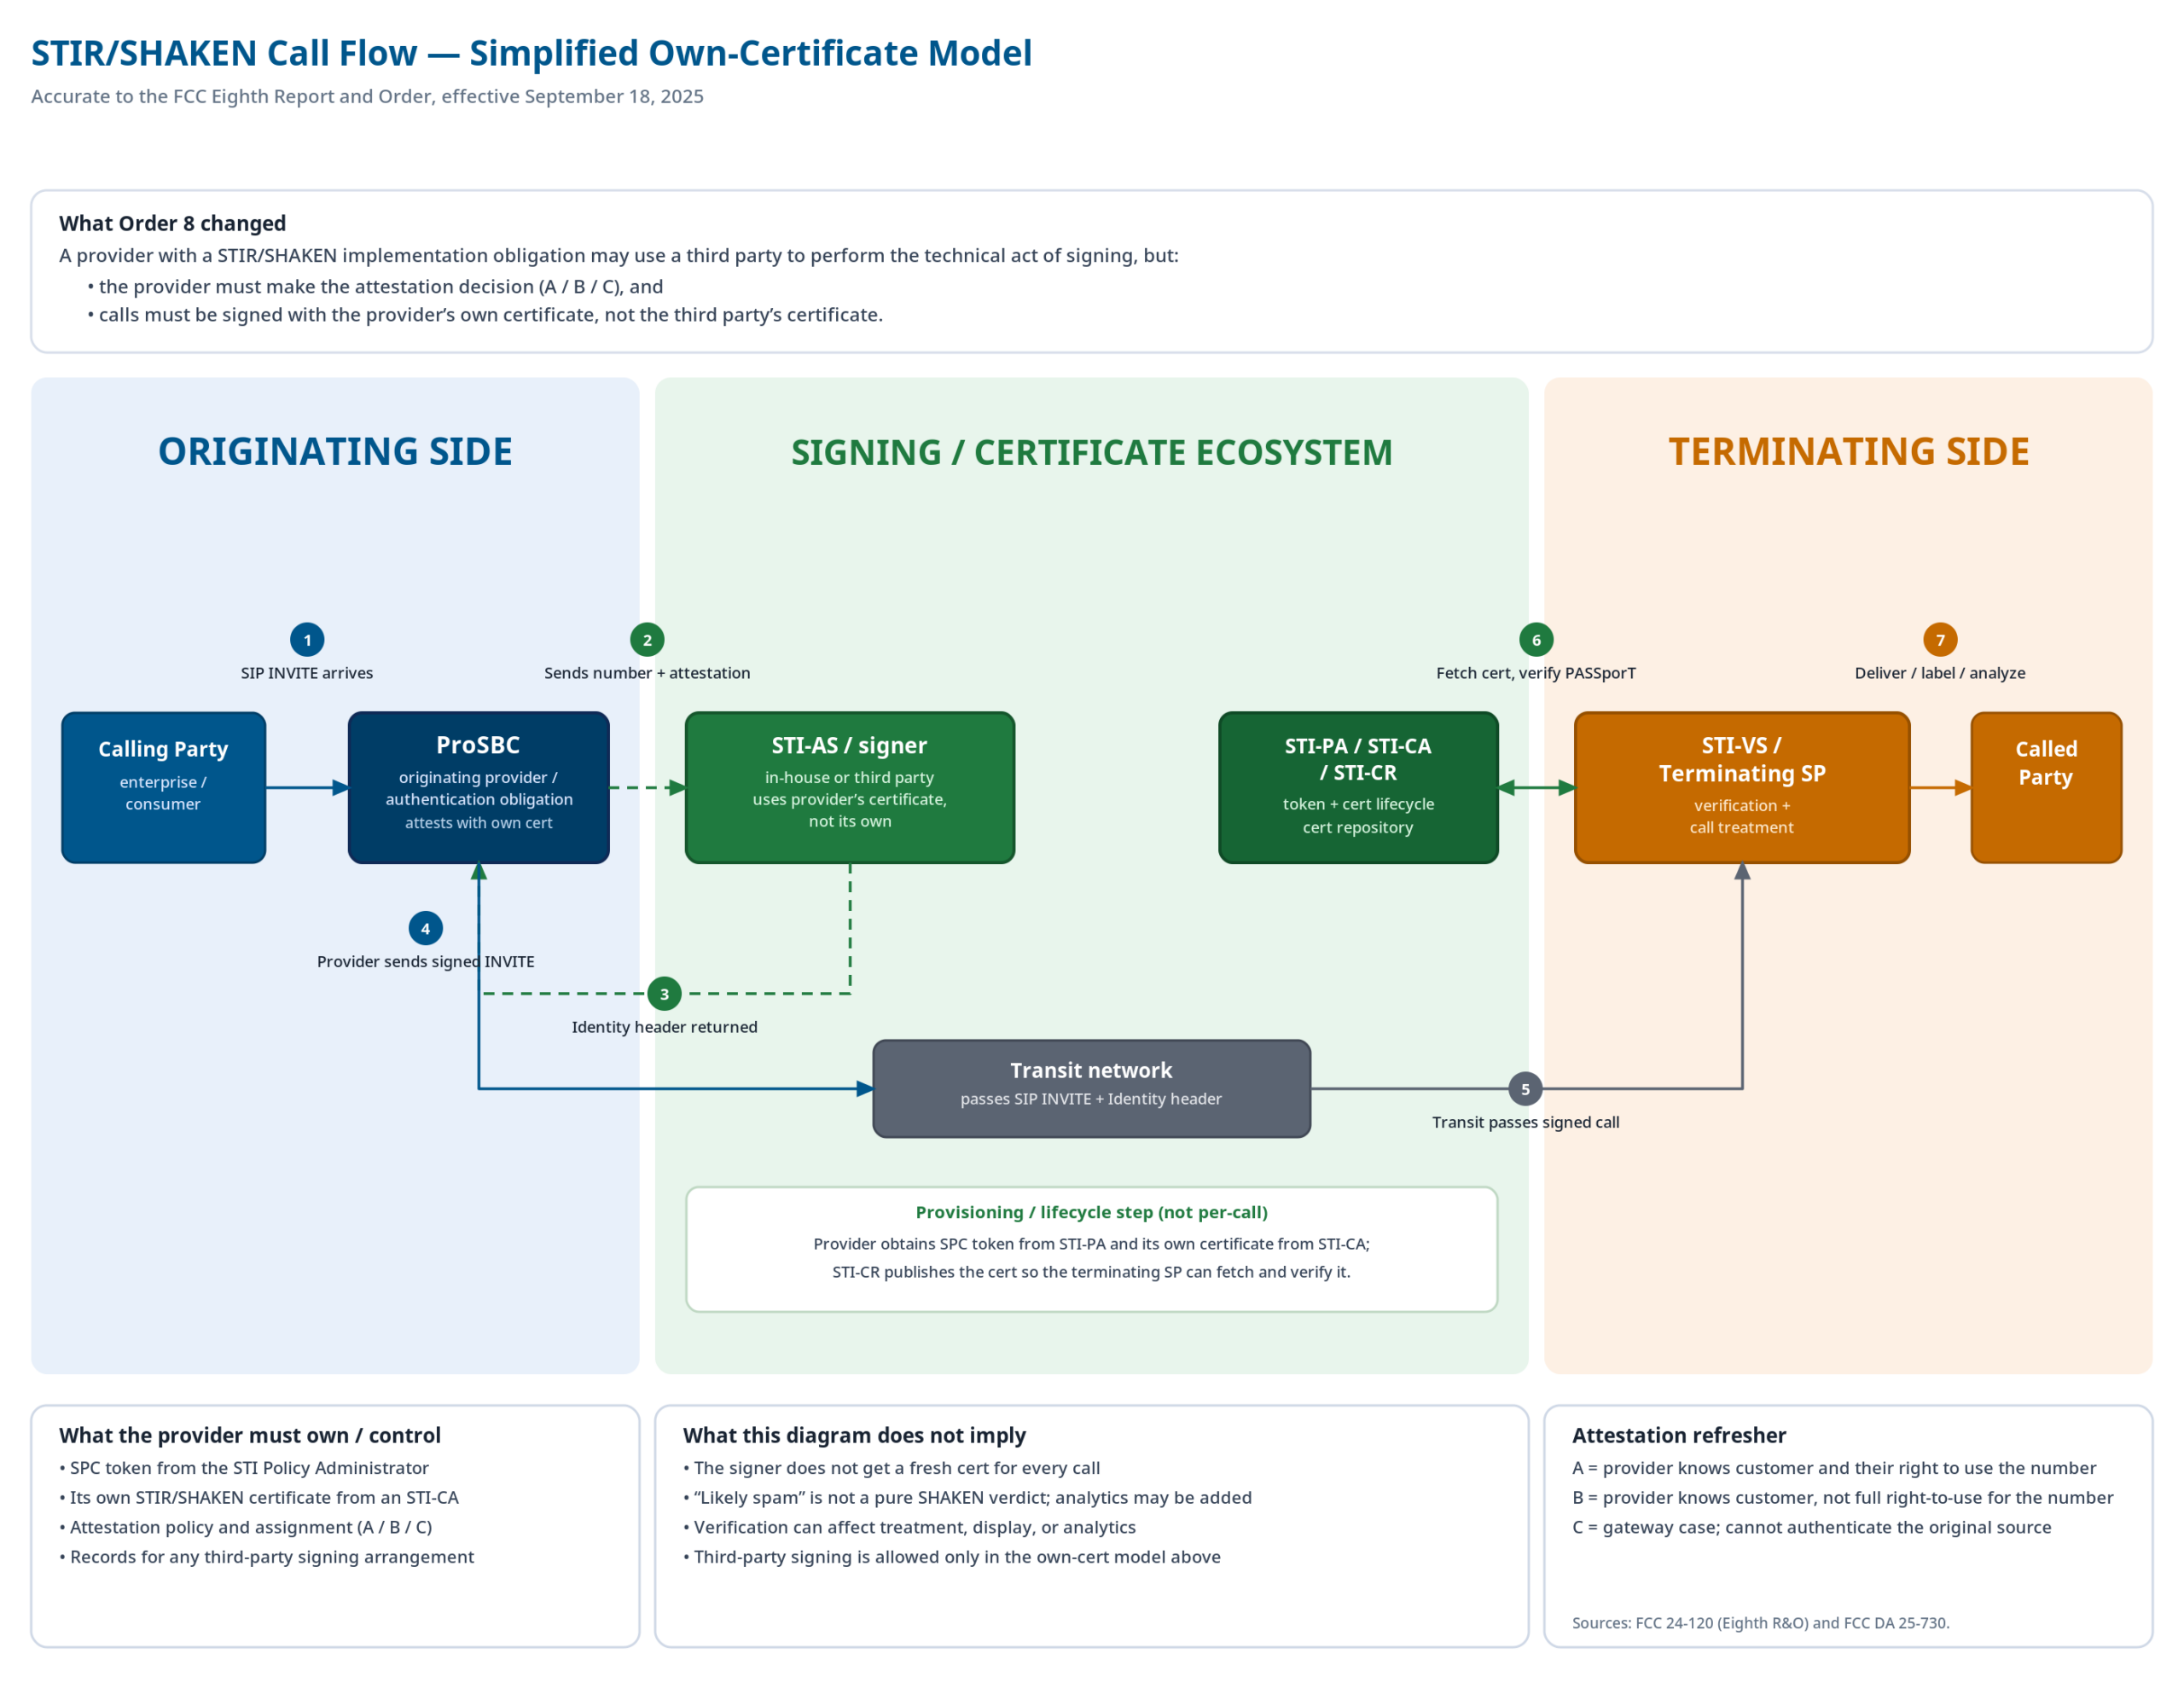
Dans une implémentation type, le SBC reçoit un appel de votre client d’origine et initie une requête de signature vers un service d’authentification STIR/SHAKEN externe (STI-AS) avant de transmettre l’appel. Cette requête de signature contient vos identifiants de fournisseur et le niveau d’attestation que vous avez déterminé pour l’appel. Le STI-AS récupère votre certificat auprès de votre STI-CA, génère le jeton PASSporT et renvoie un en-tête Identity signé, que le SBC injecte dans le SIP INVITE sortant.
Plusieurs points architecturaux méritent d’être confirmés avec votre fournisseur de SBC :
- Vos identifiants accompagnent la requête de signature. Le SBC doit transmettre votre jeton d’autorisation et l’URL du service de signature dans la requête ; le certificat utilisé pour signer l’appel doit être enregistré sur votre domaine, pas celui du service de signature.
- Le contrôle de l’attestation reste au niveau du routage. Le SBC doit renseigner le paramètre d’attestation dans la requête de signature en fonction de votre logique de routage et de ce qu’il sait sur chaque source d’appel. Une architecture conforme ne donne au service de signature aucune autorité indépendante pour modifier le niveau d’attestation.
- Redondance pour la disponibilité du service de signature. Les SBC qui prennent en charge une URL de service de signature principale et secondaire offrent un basculement automatique sans intervention manuelle.
- Gestion gracieuse en cas d’échec de la signature. Lorsqu’un service de signature est injoignable, l’appel doit tout de même aboutir, avec un mécanisme pour signaler aux fournisseurs en aval que la signature n’était pas disponible pour cet appel. Il est utile de vérifier comment votre SBC gère ce cas limite pour confirmer qu’il respecte les attentes de la FCC.
Comment vérifier votre conformité
La règle est en vigueur depuis le 18 septembre 2025. Utilisez cette liste de vérification pour auditer votre configuration :
- Confirmez votre obligation STIR/SHAKEN. Vérifiez si votre organisation est un fournisseur de services soumis à l’obligation ou si elle bénéficie d’une exemption.
- Confirmez que vous détenez votre propre jeton SPC. Obtenu auprès du STI-PA avant ou peu après le 18 septembre 2025. Si vous ne l’avez pas encore obtenu, c’est votre première mesure corrective.
- Confirmez que les appels sont signés avec votre propre certificat numérique. Vérifiez auprès de votre service de signature que le certificat actuellement utilisé est le vôtre, et non un certificat partagé par le prestataire.
- Vérifiez que votre service de signature est configuré avec votre certificat. Que vous utilisiez TransNexus, Neustar ou un autre service intégré STI-CA, confirmez qu’il signe avec votre certificat, et non celui du service.
- Confirmez qu’un accord écrit est en place. L’accord doit stipuler que votre certificat est utilisé, que le tiers n’effectue que l’opération de signature, et que votre organisation prend toutes les décisions d’attestation. Conservez-le en vue d’une inspection par la FCC.
- Auditez la configuration de votre SBC. Confirmez que l’URL de votre service de signature pointe vers une intégration utilisant vos identifiants et votre certificat. Examinez votre logique de routage pour vérifier que les règles de niveau d’attestation reflètent correctement votre connaissance de chaque source d’appel.
- Vérifiez que votre certification dans le Robocall Mitigation Database est à jour. Votre déclaration dans le RMD doit refléter la détention d’un jeton SPC, la signature avec votre propre certificat, et documenter toute configuration de signature par un tiers en place.
Si vous utilisez un service de signature : vous êtes probablement conforme. Vérifiez ces trois points.
La règle du certificat propre de la FCC n’interdit pas la signature par un tiers. Elle définit les conditions dans lesquelles cette pratique est licite : votre certificat, vos décisions d’attestation, votre accord écrit.
La plupart des implémentations STIR/SHAKEN bien architecturées suivent déjà ce modèle : l’attestation est définie au niveau du routage, les identifiants appartiennent au fournisseur, et le service de signature exécute la requête. La liste de vérification ci-dessus couvre tout ce que vous devez confirmer pour assurer votre conformité.
Prêt à auditer votre configuration STIR/SHAKEN ?
ProSBC s’intègre nativement aux services de signature STIR/SHAKEN externes, notamment TransNexus ClearIP et Neustar, via SIP. Le contrôle de l’attestation reste au niveau du routage, les identifiants appartiennent à votre organisation, et le service de signature exécute sans modifier vos décisions. Les URL de signature principale et secondaire sont prises en charge pour la redondance, et les appels aboutissent avec un basculement gracieux lorsque la signature est indisponible.