O que é um servidor STUN? Travessia de NAT para SIP e WebRTC

Um servidor STUN existe para responder a uma única pergunta de um dispositivo que está atrás de um roteador: como o meu endereço aparece visto de fora? Um telefone ou um navegador em uma rede privada conhece o próprio IP local, mas esse endereço não significa nada para um par na internet pública. O Network Address Translation (NAT) reescreve o endereço de origem na saída, então o endpoint não tem como saber o IP público e a porta para onde uma parte remota de fato enviaria a mídia. É essa lacuna que o STUN preenche.
O STUN (Session Traversal Utilities for NAT) é um protocolo pequeno que permite a um endpoint descobrir o próprio endereço público e, em alguns casos, o tipo de NAT que está na frente dele. É uma das três peças que trabalham juntas na travessia de NAT, ao lado do TURN e do ICE, e aparece o tempo todo no WebRTC e de vez em quando no SIP. Neste artigo, vamos mostrar o que um servidor STUN realmente faz, pacote a pacote, como STUN, TURN e ICE dividem o trabalho e por que o mundo SIP e o mundo WebRTC resolvem o mesmo problema de NAT de formas muito diferentes. Se você opera infraestrutura de voz ou desenvolve comunicações baseadas em navegador, é aqui que você entende por que algumas chamadas se conectam na hora e outras falham com áudio unidirecional.
O problema que o STUN resolve: o NAT esconde o seu endereço real
A maioria dos endpoints não tem endereço IP público. Um softphone na LAN do escritório, um navegador no Wi-Fi de casa ou um celular na rede da operadora estão todos atrás de pelo menos uma camada de NAT. O roteador entrega ao dispositivo um endereço privado (algo nas faixas 10.x, 172.16.x ou 192.168.x) e o traduz para um endereço público compartilhado na saída.
Isso funciona bem no modelo de requisição e resposta da navegação web, em que o dispositivo sempre inicia a comunicação e o servidor só responde pela mesma conexão. Voz e vídeo em tempo real quebram esse modelo. Em uma chamada, cada lado precisa dizer ao outro para onde enviar a mídia, e o endereço que o dispositivo conhece de si mesmo é o privado, que o NAT vai descartar. Se um navegador coloca 192.168.1.40 na sua oferta de mídia, um par na internet pública não tem para onde enviar os pacotes. O resultado é a falha clássica: a sinalização se completa, o telefone toca, alguém atende e, em seguida, há silêncio em um ou nos dois sentidos.
O áudio unidirecional é tão comum porque as duas metades de uma chamada atravessam o NAT de forma independente. A mídia RTP trafega em portas diferentes das usadas pela sinalização SIP, e as portas de mídia precisam estar acessíveis de fora para o áudio fluir. Um NAT que deixa a sinalização passar ainda pode bloquear ou desviar a mídia. Para entender melhor como sinalização e mídia se separam em uma chamada SIP, o artigo Fundamentos da sinalização SIP percorre o fluxo de mensagens que estabelece o caminho de mídia.
Como funciona um servidor STUN
O STUN é simples de propósito. O endpoint envia uma requisição Binding a um servidor STUN que tem IP público. O servidor olha o endereço de origem do pacote tal como ele chegou, que é o endereço e a porta públicos atribuídos pelo NAT, e copia esse dado em uma resposta Binding. Ao ler a resposta, o endpoint descobre o próprio endereço server-reflexive: o endereço que o mundo externo enxerga.
No caso comum, a troca se resume a uma única ida e volta. O endpoint passa a conhecer um endereço público que pode anunciar aos pares e, como o NAT criou um mapeamento quando a requisição saiu, os pacotes que chegam a esse endereço vindos do mesmo destino normalmente conseguem entrar. Por padrão, o STUN roda sobre UDP na porta 3478, e a variante criptografada usa STUN sobre TLS sobre TCP na porta 5349. O protocolo foi definido originalmente na RFC 3489 (“STUN clássico”) e na RFC 5389, e modernizado na RFC 8489.
Por que o STUN sozinho nem sempre basta
O STUN funciona quando o NAT mantém o mesmo mapeamento externo, não importa com quem o endpoint esteja falando. Muitos roteadores domésticos e de pequenos escritórios se comportam assim e, com eles, uma única consulta STUN basta para que um caminho direto ponto a ponto funcione. O NAT simétrico é comum em firewalls corporativos e em redes de operadoras móveis, e é o principal motivo pelo qual um caminho direto falha e a chamada precisa recorrer a um relay.
O STUN também não diz nada ao endpoint sobre o NAT do outro lado. Os dois lados precisam ter sucesso para que exista um caminho direto, então nem um resultado STUN perfeito de um lado garante a conectividade. É por isso que o STUN quase nunca é usado sozinho em produção; ele é a primeira tentativa, a mais barata, dentro do processo mais amplo do ICE.
STUN vs TURN vs ICE: como os três se encaixam
Os três costumam ser citados juntos e, com a mesma frequência, confundidos. Não são opções concorrentes; são camadas de uma mesma estratégia, da mais simples à mais confiável.
O STUN descobre o seu endereço público para que se possa tentar um caminho direto ponto a ponto. Ele não gera nenhum custo contínuo depois que a chamada se estabelece, porque a mídia flui diretamente entre os endpoints e o servidor STUN sai de cena ao fim da negociação.
O TURN é a alternativa para quando não é possível montar um caminho direto, o que acontece sempre que um NAT simétrico ou um firewall restritivo bloqueia os candidatos server-reflexive. Um servidor TURN retransmite cada pacote de mídia durante toda a chamada, então consome banda de verdade e precisa ser dimensionado para a fração de chamadas que dependem dele. O TURN é definido na RFC 8656, e um servidor TURN também responde a consultas STUN simples, motivo pelo qual os dois costumam ser implantados como um único serviço.
O ICE é o mecanismo de decisão que amarra tudo. O endpoint reúne candidatos de todas as fontes: os seus endereços host, os endereços server-reflexive obtidos via STUN e os endereços de relay obtidos via TURN. Ele troca essa lista com o par, combina os candidatos em pares e executa verificações de conectividade para encontrar o melhor par que de fato funciona. O ICE prefere o caminho direto e só recorre ao relay quando não há outro jeito. O framework completo está especificado na RFC 8445.
Na prática, você implanta STUN e TURN, e o ICE decide, chamada a chamada, qual dos dois vence. Planeje a capacidade do TURN para a fração de usuários que, no pior caso, não consegue encontrar um caminho direto, e não para a média. Em implantações com muito tráfego corporativo ou móvel, essa fração passa com frequência de 20 por cento.
| Mecanismo | O que faz | Custo durante a chamada | Quando vence |
|---|---|---|---|
| STUN | Informa o seu endereço público (server-reflexive) | Só sinalização; a mídia flui direto | NAT full-cone e outros NATs não simétricos nos dois lados |
| TURN | Retransmite toda a mídia por um servidor público | Banda de mídia completa durante toda a chamada | NAT simétrico ou firewall restritivo bloqueia o caminho direto |
| ICE | Reúne candidatos, testa pares, escolhe o melhor | Só sinalização; a mídia flui direto | Sempre, como o framework que escolhe entre STUN e TURN |
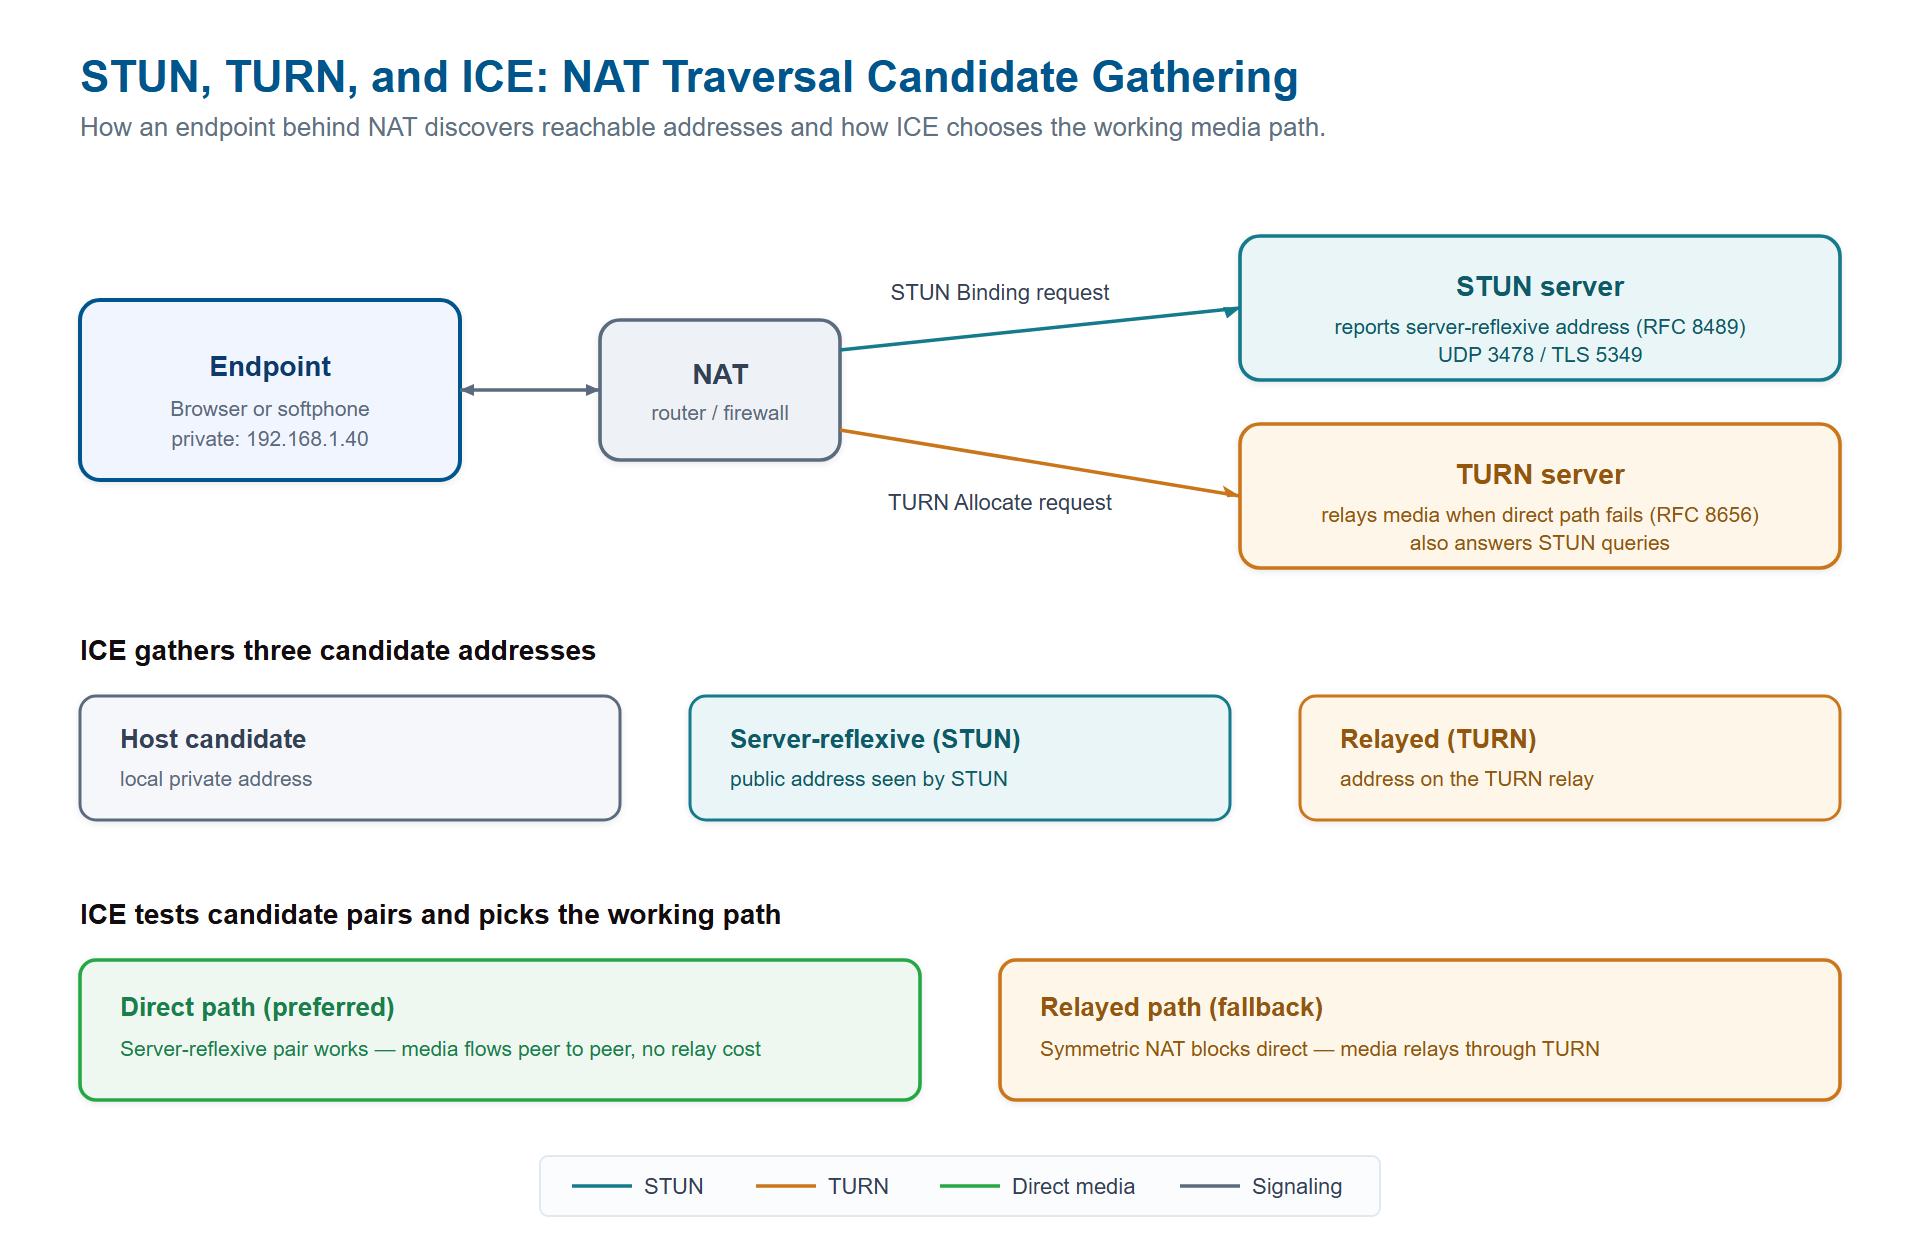
O ICE reúne três tipos de candidato para um endpoint atrás de NAT: o endereço host local, um endereço server-reflexive descoberto via STUN e um endereço de relay obtido do TURN. As verificações de conectividade escolhem então o melhor par funcional, dando preferência ao caminho direto e recorrendo ao relay TURN só quando o caminho direto falha. Clique para ampliar.
STUN e WebRTC: a travessia de NAT já vem integrada
O WebRTC incorpora a travessia de NAT à própria plataforma. Toda PeerConnection do navegador executa o ICE, reúne candidatos STUN e TURN e negocia a conectividade automaticamente. O administrador de rede configura os endereços dos servidores STUN e TURN no array iceServers, e o navegador cuida do resto, inclusive do Trickle ICE, em que os candidatos são enviados ao par à medida que são descobertos, sem esperar pela lista completa.
Isso é intencional. O WebRTC parte do princípio de que os dois endpoints vão resolver o NAT sozinhos, o que faz sentido quando as duas pontas são navegadores inteligentes, capazes de executar a máquina de estados completa do ICE. Servidores STUN públicos são baratos e abundantes, então descobrir um endereço server-reflexive não custa quase nada. O TURN é a parte que custa dinheiro, porque um navegador atrás de um NAT corporativo restritivo vai passar a mídia pelo relay durante a chamada inteira, e o operador paga por esses bytes nos dois sentidos.
As decisões de projeto por trás do ICE, da criptografia e das escolhas de codec obrigatórios no WebRTC são tratadas em WebRTC vs SIP: diferenças e casos de uso, o ponto de partida certo se você está escolhendo entre as duas pilhas para um novo projeto.
STUN e SIP: uma filosofia diferente
O SIP é anterior ao framework ICE e adota a abordagem oposta em relação ao NAT. Enquanto o WebRTC empurra a travessia para os endpoints, o SIP clássico parte do princípio de que o operador da rede vai resolvê-la. A maioria dos endpoints SIP nem sequer executa ICE. Alguns suportam STUN como configuração isolada, para que o telefone descubra o seu endereço público e reescreva o SDP de acordo, mas isso é frágil: quebra com NAT simétrico, depende de cada dispositivo estar configurado e joga o ônus sobre endpoints que muitas vezes são telefones de mesa bloqueados, sem máquina de estados ICE.
Na prática, as redes SIP de operadoras e empresas tratam o NAT na borda com um SBC, em vez de pedir aos endpoints que o atravessem por conta própria. O SBC apresenta ao mundo externo um único endereço público estático e ancora toda a mídia nele. Como o SBC é um B2BUA que termina e reorigina completamente cada chamada, ele controla o caminho de mídia nas duas pernas e nunca precisa adivinhar o endereço público de um endpoint a partir do SDP.
Como um SBC trata o NAT sem STUN nem ICE
A técnica principal é a travessia de NAT na ponta remota. Quando chega mídia de um endpoint atrás de NAT, o SBC ignora o endereço privado que o endpoint escreveu no SDP e, em vez disso, descobre o endereço público de origem real a partir dos próprios pacotes que chegam, para então enviar a mídia de retorno a esse endereço observado. É a mesma ideia que o STUN usa, só que aplicada na borda da rede pelo SBC, e não pelo endpoint. Combinado com a ocultação de topologia, que esconde os endereços internos, o SBC se torna o único elemento com uma identidade pública estável que todos os pares conseguem alcançar.
É também por isso que um proxy SIP simples não resolve o NAT como um SBC. Um proxy encaminha a sinalização sem tocar na mídia, então não tem como ancorar o caminho de mídia nem observar o endereço de origem real. A distinção entre proxy e B2BUA é justamente o que determina se um equipamento consegue ou não tratar o NAT, e vale a pena entendê-la antes de escolher um elemento de borda.
Onde os dois mundos se encontram: de WebRTC para SIP
O caso interessante é o de uma chamada que começa em um navegador e termina em um SIP Trunk (tronco de voz sobre IP) ou na PSTN. O lado do navegador executa o ICE completo e espera STUN e TURN; o lado SIP espera um único endereço estático e nenhum ICE. Um gateway WebRTC-SIP faz a ponte entre os dois executando o ICE na perna do navegador e apresentando um socket RTP fixo na perna SIP, e absorve essa assimetria para que nenhum dos lados precise mudar.
No padrão de produção mais comum, em duas camadas, um gateway WebRTC dedicado (Janus, Kamailio, OpenSIPS ou um servidor de aplicação CPaaS) termina a perna voltada para o navegador com a sua própria infraestrutura STUN e TURN e, em seguida, entrega uma sessão SIP normalizada a um SBC que cuida da perna voltada para a operadora. O detalhamento completo dessa fronteira, incluindo como funcionam a terminação do ICE e a renegociação das chaves de mídia, está em Arquitetura de gateway WebRTC-SIP.
O ProSBC fica no lado SIP desse padrão. Ele não termina a sinalização WebSocket nem executa o ICE do lado do navegador; quem faz isso é o gateway WebRTC posicionado à frente dele. O ProSBC recebe a sessão SIP normalizada e cuida do trabalho do lado da operadora: apresentação de um endereço público estável, travessia de NAT na ponta remota para endpoints SIP, SIP sobre TLS, SRTP para a mídia e manipulação de cabeçalhos SIP por grupo de troncos, para que cada operadora receba o SDP que espera.
Falhas comuns de STUN e de travessia de NAT
Quando a travessia de NAT dá errado, os sintomas se agrupam em alguns padrões reconhecíveis. Interpretá-los corretamente poupa horas de tentativa e erro.
Espera, retomada ou encerramento de chamadas que não funcionam direito são consequência de cada um desses procedimentos ser uma nova requisição SIP que o NAT não associa a uma transação já existente, o que leva a quedas de chamada ou a requisições zumbis.
Áudio unidirecional ou ausente depois que a chamada se conecta é a assinatura de um caminho de mídia que nunca se abriu, normalmente porque um dos lados anunciou um endereço privado que o outro não conseguia alcançar e não havia relay disponível. No WebRTC, isso aponta para um servidor TURN ausente ou inacessível; no SIP, aponta para um endpoint que tenta fazer o próprio STUN, sem sucesso, atrás de um NAT simétrico.
Chamadas que funcionam internamente, mas falham pela internet indicam que o caminho direto funciona em uma LAN compartilhada, mas que não existe candidato server-reflexive ou de relay que funcione quando um NAT real entra no caminho. A correção quase sempre é confirmar que o TURN está implantado e acessível, já que ele é a alternativa que funciona em praticamente qualquer rede restritiva.
Falhas intermitentes em redes móveis ou corporativas são a marca registrada do NAT simétrico. Uma parcela dos usuários dessas redes nunca vai encontrar um caminho direto, e é por isso que a capacidade do TURN precisa ser planejada para o pior caso, e não para a média.
Vale citar mais uma armadilha: o SIP ALG. Muitos roteadores domésticos e de pequenas empresas incluem um “SIP Application Layer Gateway” que tenta reescrever os endereços SIP e SDP para ajudar na travessia de NAT e, com muita frequência, acaba corrompendo as mensagens, o que produz exatamente as falhas de áudio unidirecional e de registro que ele promete evitar. A solução habitual é desativar o SIP ALG no roteador e deixar um SBC de verdade tratar o NAT na borda, ponto abordado em detalhe em Firewall SIP vs SBC.
Perguntas frequentes
O que é um servidor STUN, em termos simples?
Um servidor STUN é um servidor exposto diretamente à internet que informa a um dispositivo atrás de um roteador como o seu endereço IP público e a sua porta aparecem vistos de fora. O dispositivo envia uma pequena requisição, o servidor informa de volta o endereço que viu, e o dispositivo pode então passar esse endereço público ao outro participante da chamada para que a mídia chegue até ele através do NAT.
Qual é a diferença entre STUN e TURN?
O STUN apenas informa o seu endereço público para que os endpoints possam tentar se comunicar diretamente, e não tem papel nenhum depois que a mídia começa a fluir. O TURN retransmite cada pacote de mídia por um servidor público durante toda a chamada, o que consome banda de verdade. O STUN é a primeira tentativa, a mais barata; o TURN é a alternativa confiável, usada quando não é possível montar um caminho direto, normalmente por causa de NAT simétrico.
O SIP usa STUN e ICE da mesma forma que o WebRTC?
Raramente. O WebRTC exige o ICE e reúne candidatos STUN e TURN automaticamente em todos os navegadores. A maioria dos endpoints SIP não executa ICE; alguns suportam STUN de forma isolada, mas ele quebra com NAT simétrico. Alguns também suportam UNSAF. As redes SIP de operadoras e empresas normalmente tratam o NAT na borda com um SBC, que ancora a mídia em um endereço público fixo.
Ainda preciso de um servidor STUN ou TURN se tenho um SBC?
Para tráfego puramente SIP, o SBC trata o NAT por meio da travessia de NAT na ponta remota e da ancoragem de mídia, então os endpoints não precisam de STUN nem de TURN.
Por que minhas chamadas têm áudio unidirecional mesmo com o telefone tocando?
Se o telefone toca, a sinalização se completou, mas o caminho de mídia é separado e atravessa o NAT de forma independente. Áudio unidirecional significa que a mídia conseguiu chegar a um lado, mas não ao outro, normalmente porque foi anunciado um endereço privado que a outra ponta não conseguia alcançar e não havia relay disponível. Confirme que o TURN está implantado para o WebRTC, desative o SIP ALG no roteador e, no caso do SIP, deixe um SBC ancorar a mídia.
Conclusão
Um servidor STUN faz um trabalho pequeno e essencial: informa a um endpoint como o seu endereço público aparece, para que se possa tentar um caminho de mídia direto. STUN, TURN e ICE funcionam então como uma estratégia única, com o ICE escolhendo o caminho direto do STUN quando pode e o relay TURN quando precisa. O WebRTC traz tudo isso integrado e espera que todo endpoint o execute; o SIP adota a visão oposta e deixa a borda da rede resolver o NAT com um SBC que ancora a mídia em um endereço público estável.
A decisão prática depende de onde estão os seus endpoints. Se forem navegadores, implante STUN e TURN e dimensione o relay para a parcela de usuários que, no pior caso, estará atrás de NAT simétrico. Se forem telefones ou troncos SIP, um SBC que faz travessia de NAT na ponta remota elimina por completo a necessidade de travessia no lado do endpoint. E, quando uma chamada passa de um mundo para o outro, um gateway WebRTC combinado com um SBC permite que cada lado mantenha o modelo de NAT para o qual foi projetado.
Trate o NAT do lado SIP na borda com o ProSBC
O ProSBC é um SBC B2BUA em software que resolve o NAT para endpoints e troncos SIP sem exigir que eles executem STUN ou ICE. Ele apresenta um único endereço público estável, usa a travessia de NAT na ponta remota para descobrir a origem real da mídia que chega de endpoints atrás de NAT e ancora cada chamada no próprio endereço, com ocultação de topologia nas duas pernas. Em uma implantação WebRTC, o ProSBC cuida da perna voltada para o SIP, depois de um gateway WebRTC dedicado que termina o ICE, o STUN e o TURN do lado do navegador.
O ProSBC protege a mídia que ancora com SIP sobre TLS e SRTP, aplica manipulação de cabeçalhos SIP por grupo de troncos para que cada operadora receba o SDP que espera e roda em AWS, Azure, VMware, KVM/Proxmox ou bare metal. Ele escala até 60.000 sessões simultâneas por servidor, então o elemento de borda que cuida da sua travessia de NAT é também o que garante a segurança e a interoperabilidade com todos os pares SIP.
Baixe grátis o Runbook de troubleshooting de voz
Um PDF de 22 páginas revisado pelo suporte técnico da TelcoBridges, com as primeiras verificações para os 9 sintomas de voz mais comuns, 14 códigos de resposta SIP explicados e 3 formas de capturar um trace de chamada.
Ao enviar este formulário, suas informações serão processadas de acordo com nossa Política de Privacidade.
Prefere avaliar por conta própria primeiro? Crie seu laboratório gratuito.