Manipulation des en-têtes SIP avec un SBC : comment les contrôleurs de session en bordure normalisent le trafic SIP
Deux plateformes VoIP qui « parlent SIP » ne parviennent souvent pas à communiquer proprement entre elles. Le problème se situe presque toujours dans les en-têtes. Les en-têtes SIP transportent les métadonnées de l’appel : identité de l’appelant, instructions de routage, paramètres de session, et chaque fournisseur les implémente de manière légèrement différente. Un contrôleur de session en bordure (SBC) comble cet écart en inspectant et en réécrivant les en-têtes en temps réel, à la périphérie du réseau, avant qu’une valeur incompatible ne provoque un échec d’appel. Cette page explique comment ce processus fonctionne, quand il est nécessaire et quelles fonctionnalités comptent le plus.

Pourquoi la manipulation des en-têtes SIP est nécessaire
SIP est un standard ouvert, mais son implémentation varie considérablement entre les opérateurs, les fabricants d’IP-PBX, les fabricants de softswitchs et les plateformes UCaaS. Ces variations (parfois appelées « dialectes SIP ») créent des frictions d’interopérabilité chaque fois que deux systèmes sont connectés.
Ces frictions se manifestent de manière prévisible. Un opérateur transmet un en-tête P-Asserted-Identity (PAI) que le PBX récepteur ne reconnaît pas. Une plateforme UCaaS d’entreprise envoie des en-têtes Contact avec des adresses IP internes RFC 1918 qui échouent lorsqu’elles atteignent l’internet public. Un en-tête Diversion de l’appelant est supprimé par un opérateur qui ne le prend pas en charge. Dans chaque cas, la spécification SIP a été respectée, mais l’interprétation d’un côté ne correspondait pas aux attentes de l’autre.
Les effets en aval sont concrets : appels qui échouent à l’établissement, identifiant de l’appelant affiché incorrectement, transferts vers la messagerie vocale qui échouent, tonalités DTMF non reconnues ou audio qui se connecte d’un côté mais pas de l’autre.
Le moteur de manipulation des en-têtes du SBC résout ce problème en agissant comme une couche de normalisation. Au lieu de reconfigurer chaque terminal, le SBC se positionne à la frontière entre deux environnements et traduit, en réécrivant les en-têtes sortants pour que chaque côté reçoive exactement ce qu’il attend. Cette normalisation peut cibler n’importe quel en-tête SIP : From, To, Contact, Via, Record-Route, P-Asserted-Identity, Diversion et les en-têtes propriétaires des fournisseurs.
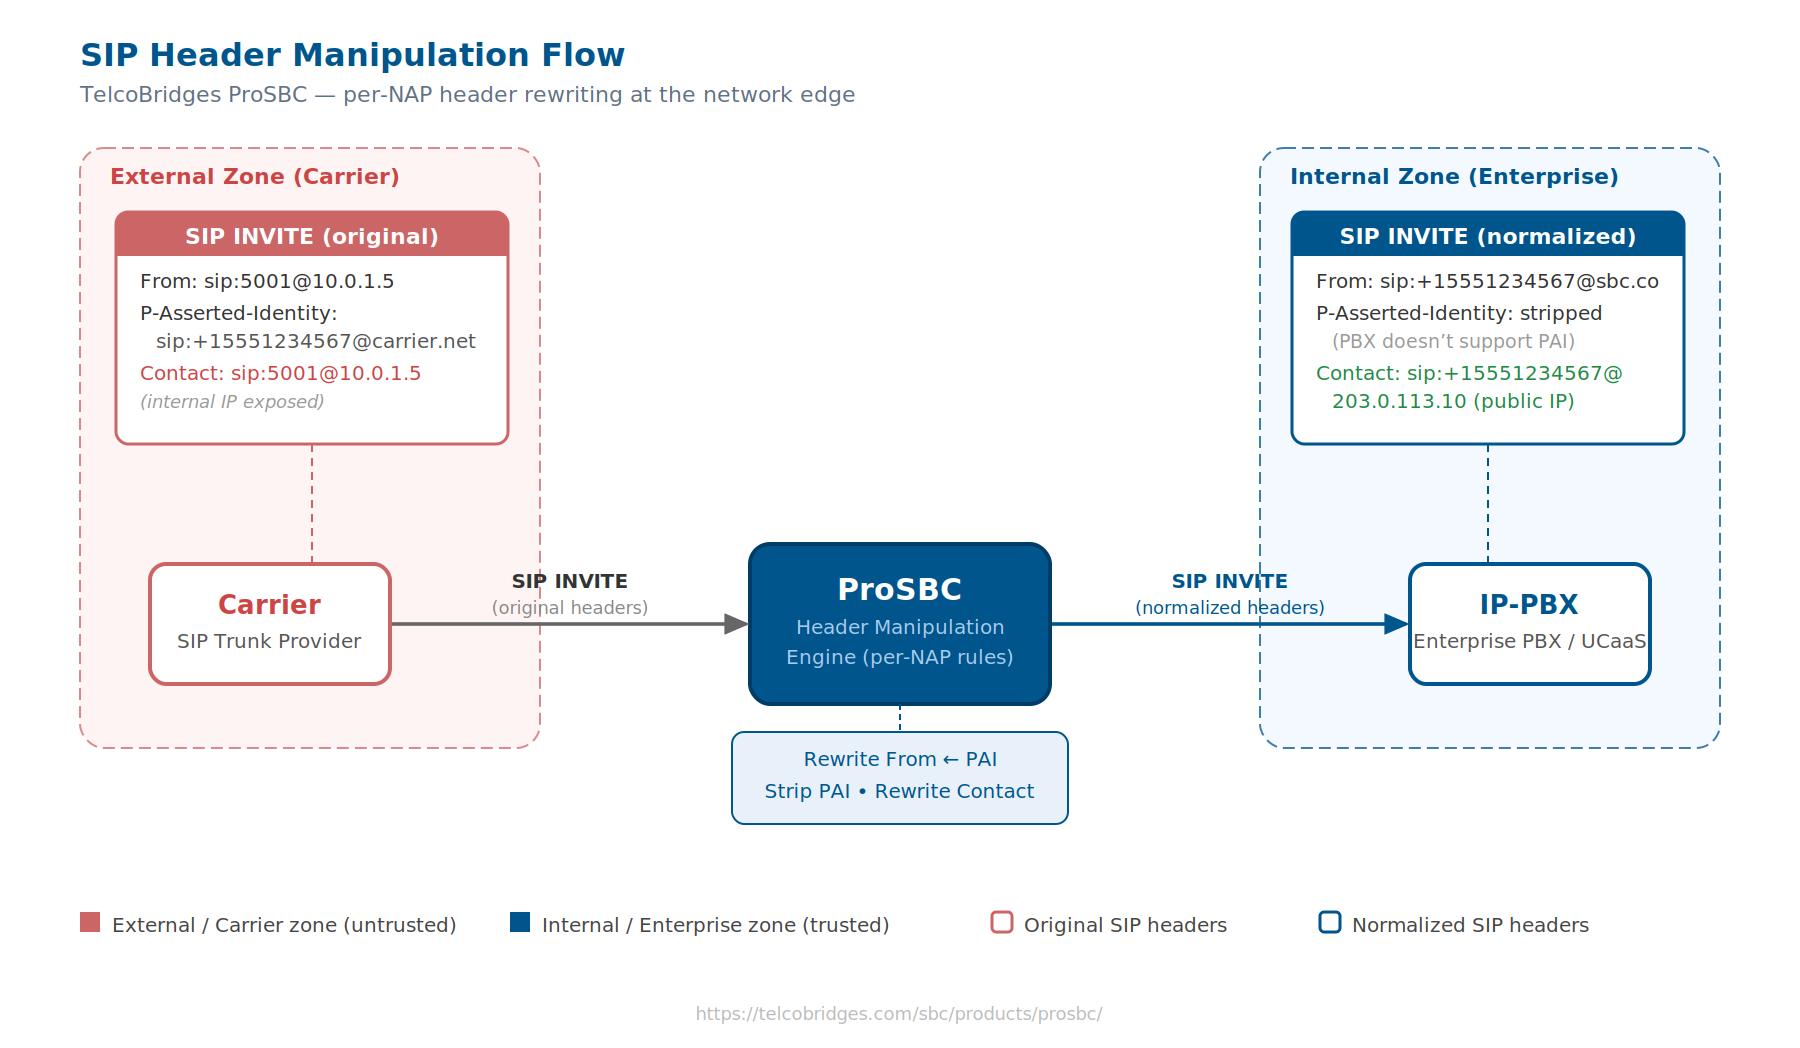
Flux de manipulation des en-têtes SIP : le SBC réécrit les en-têtes indépendamment sur chaque segment, afin que chaque côté reçoive exactement ce qu’il attend.
L’architecture B2BUA et son importance pour le contrôle des en-têtes
La profondeur de manipulation des en-têtes qu’un SBC peut effectuer dépend directement de son architecture.
Un proxy SIP transfère les messages avec des modifications limitées ; il peut mettre à jour l’en-tête Via ou modifier Route, mais il transmet la plupart des en-têtes sans les modifier. C’est une limitation fondamentale lorsque vous devez supprimer des en-têtes propriétaires d’un opérateur avant qu’ils n’atteignent votre PBX, ou injecter un en-tête P-Preferred-Identity que votre plateforme UCaaS exige.
Un Back-to-Back User Agent (B2BUA) fonctionne différemment. Il termine complètement le dialogue SIP entrant et en réinitie un nouveau de l’autre côté. Chaque en-tête de chaque segment est sous le contrôle du SBC : le segment entrant et le segment sortant sont des dialogues SIP indépendants. Les en-têtes peuvent être ajoutés, supprimés ou réécrits de chaque côté sans affecter l’autre.
Cette architecture permet également une portée par groupe de jonction. La plupart des déploiements impliquent plusieurs opérateurs et plusieurs systèmes internes, chacun avec ses propres attentes en matière d’en-têtes. Un SBC en architecture B2BUA peut appliquer différentes règles de manipulation des en-têtes à chaque Network Access Point (NAP), traitant un opérateur RTPC différemment d’un trunk de routage direct (Direct Routing) Teams, lui-même traité différemment d’un PBX Asterisk, le tout au sein du même déploiement.
Scénarios courants de manipulation des en-têtes SIP
La manipulation des en-têtes couvre un large éventail de cas d’utilisation réels. Voici les scénarios que les praticiens rencontrent le plus souvent :
Normalisation PAI opérateur-vers-PBX. Un opérateur envoie P-Asserted-Identity avec le numéro E.164 complet de l’appelant. Le PBX affiche l’identifiant de l’appelant uniquement à partir de l’en-tête From. Le SBC réécrit l’en-tête From sur le segment entrant pour extraire le numéro du PAI, corrigeant l’affichage de l’identifiant de l’appelant sans modifier le comportement standard de l’opérateur.
Masquage de topologie. Les serveurs internes placent leurs adresses RFC 1918 dans les en-têtes Contact, Via et Record-Route. Si ces informations atteignent un opérateur externe, elles exposent la topologie interne et causent souvent des échecs de routage d’appel. Le SBC réécrit ces en-têtes avec sa propre adresse publique, masquant entièrement le réseau interne vis-à-vis des parties externes.
Gestion de l’en-tête Diversion. Les appels renvoyés portent des en-têtes Diversion que certains opérateurs rejettent ou traitent incorrectement. Le SBC peut supprimer Diversion sur le segment côté opérateur, le rétablir sur le segment côté PBX, ou convertir entre Diversion et History-Info selon ce que le système en aval attend.
Nettoyage des en-têtes propriétaires. De nombreux fournisseurs d’IP-PBX et de plateformes UCaaS ajoutent des en-têtes propriétaires X- pour le suivi interne des appels. Ceux-ci sont inoffensifs en interne mais peuvent dérouter ou être rejetés par les systèmes des opérateurs. Le SBC les supprime avant que l’appel ne quitte le réseau.
Traduction de la signalisation DTMF. Les terminaux utilisent différentes méthodes : RFC 2833 (basée sur RTP), messages SIP INFO ou tonalités en bande. Lorsqu’un opérateur attend une méthode et que le PBX en envoie une autre, le DTMF échoue. Le SBC gère la conversion au niveau de la couche de signalisation pour que les chiffres passent correctement à travers la frontière.
Ce qu’il faut rechercher dans un moteur de manipulation des en-têtes SBC
Toutes les implémentations SBC n’offrent pas le même niveau de contrôle. Lors de l’évaluation d’un SBC pour des environnements ayant des exigences d’interopérabilité complexes, voici les capacités qui distinguent un outil fonctionnel d’un outil flexible :
Portée des règles par NAP. La réécriture globale des en-têtes est trop grossière pour les déploiements multi-opérateurs. Le moteur doit pouvoir appliquer des règles différentes par groupe de jonction, afin que l’opérateur A et l’opérateur B reçoivent un traitement d’en-têtes différent sans interférence mutuelle.
Prise en charge de toutes les méthodes SIP. Les besoins de manipulation des en-têtes apparaissent dans les messages INVITE, BYE, REFER, NOTIFY et d’autres messages SIP, pas seulement lors de l’établissement de l’appel. Un moteur qui ne gère que INVITE manquera les scénarios en cours d’appel et de transfert d’appel.
Prise en charge des trunks chiffrés. La manipulation des en-têtes doit fonctionner sur les trunks SIP over Transport Layer Security (TLS) (port par défaut 5061), pas uniquement sur le SIP en clair. Les déploiements avec des connexions opérateur chiffrées doivent appliquer la normalisation après le déchiffrement et avant le rechiffrement.
Règles programmables / pilotées par API. La configuration statique gère les incompatibilités d’en-têtes prévisibles. Les environnements dynamiques, où les décisions de routage dépendent de données externes comme les recherches LNP ou les scores de fraude, bénéficient d’un SBC qui expose la manipulation des en-têtes via une couche de scripting ou d’API, afin que les règles puissent répondre au contexte d’appel en temps réel.
Outils de débogage en production. Les modifications d’en-têtes qui semblent correctes en laboratoire se comportent souvent différemment en production. La trace d’appel et la capture de paquets en direct (compatible Wireshark) vous permettent de comparer le SIP INVITE entrant et sortant côte à côte pour confirmer que les règles de réécriture produisent le résultat attendu.
Foire aux questions
Un SBC peut-il ajouter des en-têtes que le terminal d’origine n’a jamais envoyés ?
Oui. Un SBC en architecture B2BUA crée un dialogue SIP entièrement nouveau sur le segment sortant. Les en-têtes de ce segment sont construits à partir de zéro, de sorte que le SBC peut injecter des en-têtes absents du segment entrant. Par exemple, ajouter un P-Preferred-Identity avant de transférer vers un opérateur, même si le PBX d’origine ne l’incluait pas.
Quelle est la différence entre un proxy SIP et un SBC pour la manipulation des en-têtes ?
Un proxy SIP est limité à la modification des en-têtes de routage (Via, Route) de la manière permise par la spécification. Un SBC en architecture B2BUA termine le dialogue SIP entrant et en initie un nouveau, lui donnant un contrôle complet sur chaque en-tête des deux segments de manière indépendante.
La manipulation des en-têtes affecte-t-elle l’audio des appels ?
La manipulation des en-têtes est une opération de la couche de signalisation. Elle n’affecte pas directement les flux média RTP. Cependant, la correction des en-têtes SDP, qui régissent la négociation des codecs, peut résoudre des problèmes de qualité audio ou de compatibilité causés par des déclarations de capacités de codecs incompatibles.
Comment vérifier que les règles de manipulation des en-têtes fonctionnent correctement en production ?
Utilisez la trace d’appel intégrée du SBC ou la capture de paquets pour capturer un SIP INVITE en direct avant et après le traitement par le SBC. La comparaison des deux montre exactement quels en-têtes ont été modifiés, ajoutés ou supprimés sur chaque segment.
Conclusion
La manipulation des en-têtes SIP est le mécanisme pratique qui maintient le fonctionnement des réseaux VoIP multi-fournisseurs et multi-opérateurs. Le concept de couche de normalisation est central dans tout déploiement SBC : il élimine l’exigence que chaque terminal de votre environnement parle exactement le même dialecte SIP. Que vous connectiez un trunk opérateur à un IP-PBX, que vous reliiez une plateforme UCaaS à un softswitch existant, ou que vous appliquiez le masquage de topologie pour la sécurité, la manipulation des en-têtes au niveau du SBC est le levier qui rend tout cela possible.
Lors de l’évaluation d’un SBC pour la manipulation des en-têtes, les facteurs clés sont la granularité des règles par trunk, la prise en charge des trunks chiffrés et la qualité des outils de débogage qui vous permettent de confirmer que les règles se comportent correctement en conditions de production.
ProSBC pour la normalisation des en-têtes SIP
ProSBC fonctionne en tant que B2BUA complet, offrant aux administrateurs réseau un contrôle total sur les en-têtes SIP de chaque segment d’appel. Son moteur de manipulation des en-têtes applique les règles par NAP : ProSBC prend en charge jusqu’à 1 024 Network Access Points (NAPs) / groupes de jonction, ce qui le rend pratique dans les environnements complexes multi-opérateurs sans nécessiter de reconfiguration des terminaux. ProSBC inclut la capture de paquets Wireshark en direct et la trace d’appel pour le débogage en temps réel du comportement des en-têtes en production, et sa couche de modules API basée sur Ruby permet de piloter les décisions d’en-têtes par une logique de script de routage pour les environnements nécessitant une normalisation programmable et contextuelle.
ProSBC est disponible en tant que machine virtuelle (VMware, KVM/Proxmox), sur AWS et Microsoft Azure, ou sur des serveurs bare metal, déployable partout où se trouve votre périphérie réseau.