Filtrer les inondations d’appels avant qu’elles ne vous submergent grâce à la protection TDoS
Une attaque par déni de service téléphonique ne cherche pas à faire planter un serveur. Elle monopolise les lignes téléphoniques. Lorsque des acteurs malveillants inondent une entreprise ou un fournisseur de services d’appels indésirables, les agents et le personnel qui y répondent sont débordés, et les appelants légitimes ne peuvent plus passer.
Les dégâts se produisent au niveau de ceux qui décrochent le téléphone. Chaque appel individuel peut être un appel SIP parfaitement valide ; le préjudice réside dans le volume considérable arrivant simultanément. Ces attaques peuvent provenir de tentatives d’extorsion, de composeurs défectueux ou de campagnes illégales d’appels automatisés, mais l’effet reste le même quelle que soit l’intention. Cela diffère d’une attaque au niveau du protocole sur l’infrastructure SIP, qui est traitée séparément dans le guide sur la prévention des attaques par déni de service SIP.
Comment le filtrage par réputation arrête les attaques
Chaque appel d’inondation pouvant paraître valide individuellement, stopper une attaque TDoS implique d’évaluer les appels en fonction de renseignements sur les numéros qui les émettent. Le Session Border Controller fournit le point de contrôle, et un service de réputation ou d’analyse fournit le jugement.
Lorsque le SBC reçoit un appel, il transmet l’invitation à la plateforme d’analyse, qui détermine si l’appel est légitime, malveillant ou suspect en fonction de la réputation et des analyses recueillies sur de nombreux réseaux. Le SBC agit ensuite en fonction de cette détermination via la disposition de l’appel : l’appel peut être bloqué, redirigé vers la messagerie vocale ou autorisé à passer au client. Les pires contrevenants sont filtrés avant même d’atteindre un agent, tandis que les appels légitimes passent normalement.
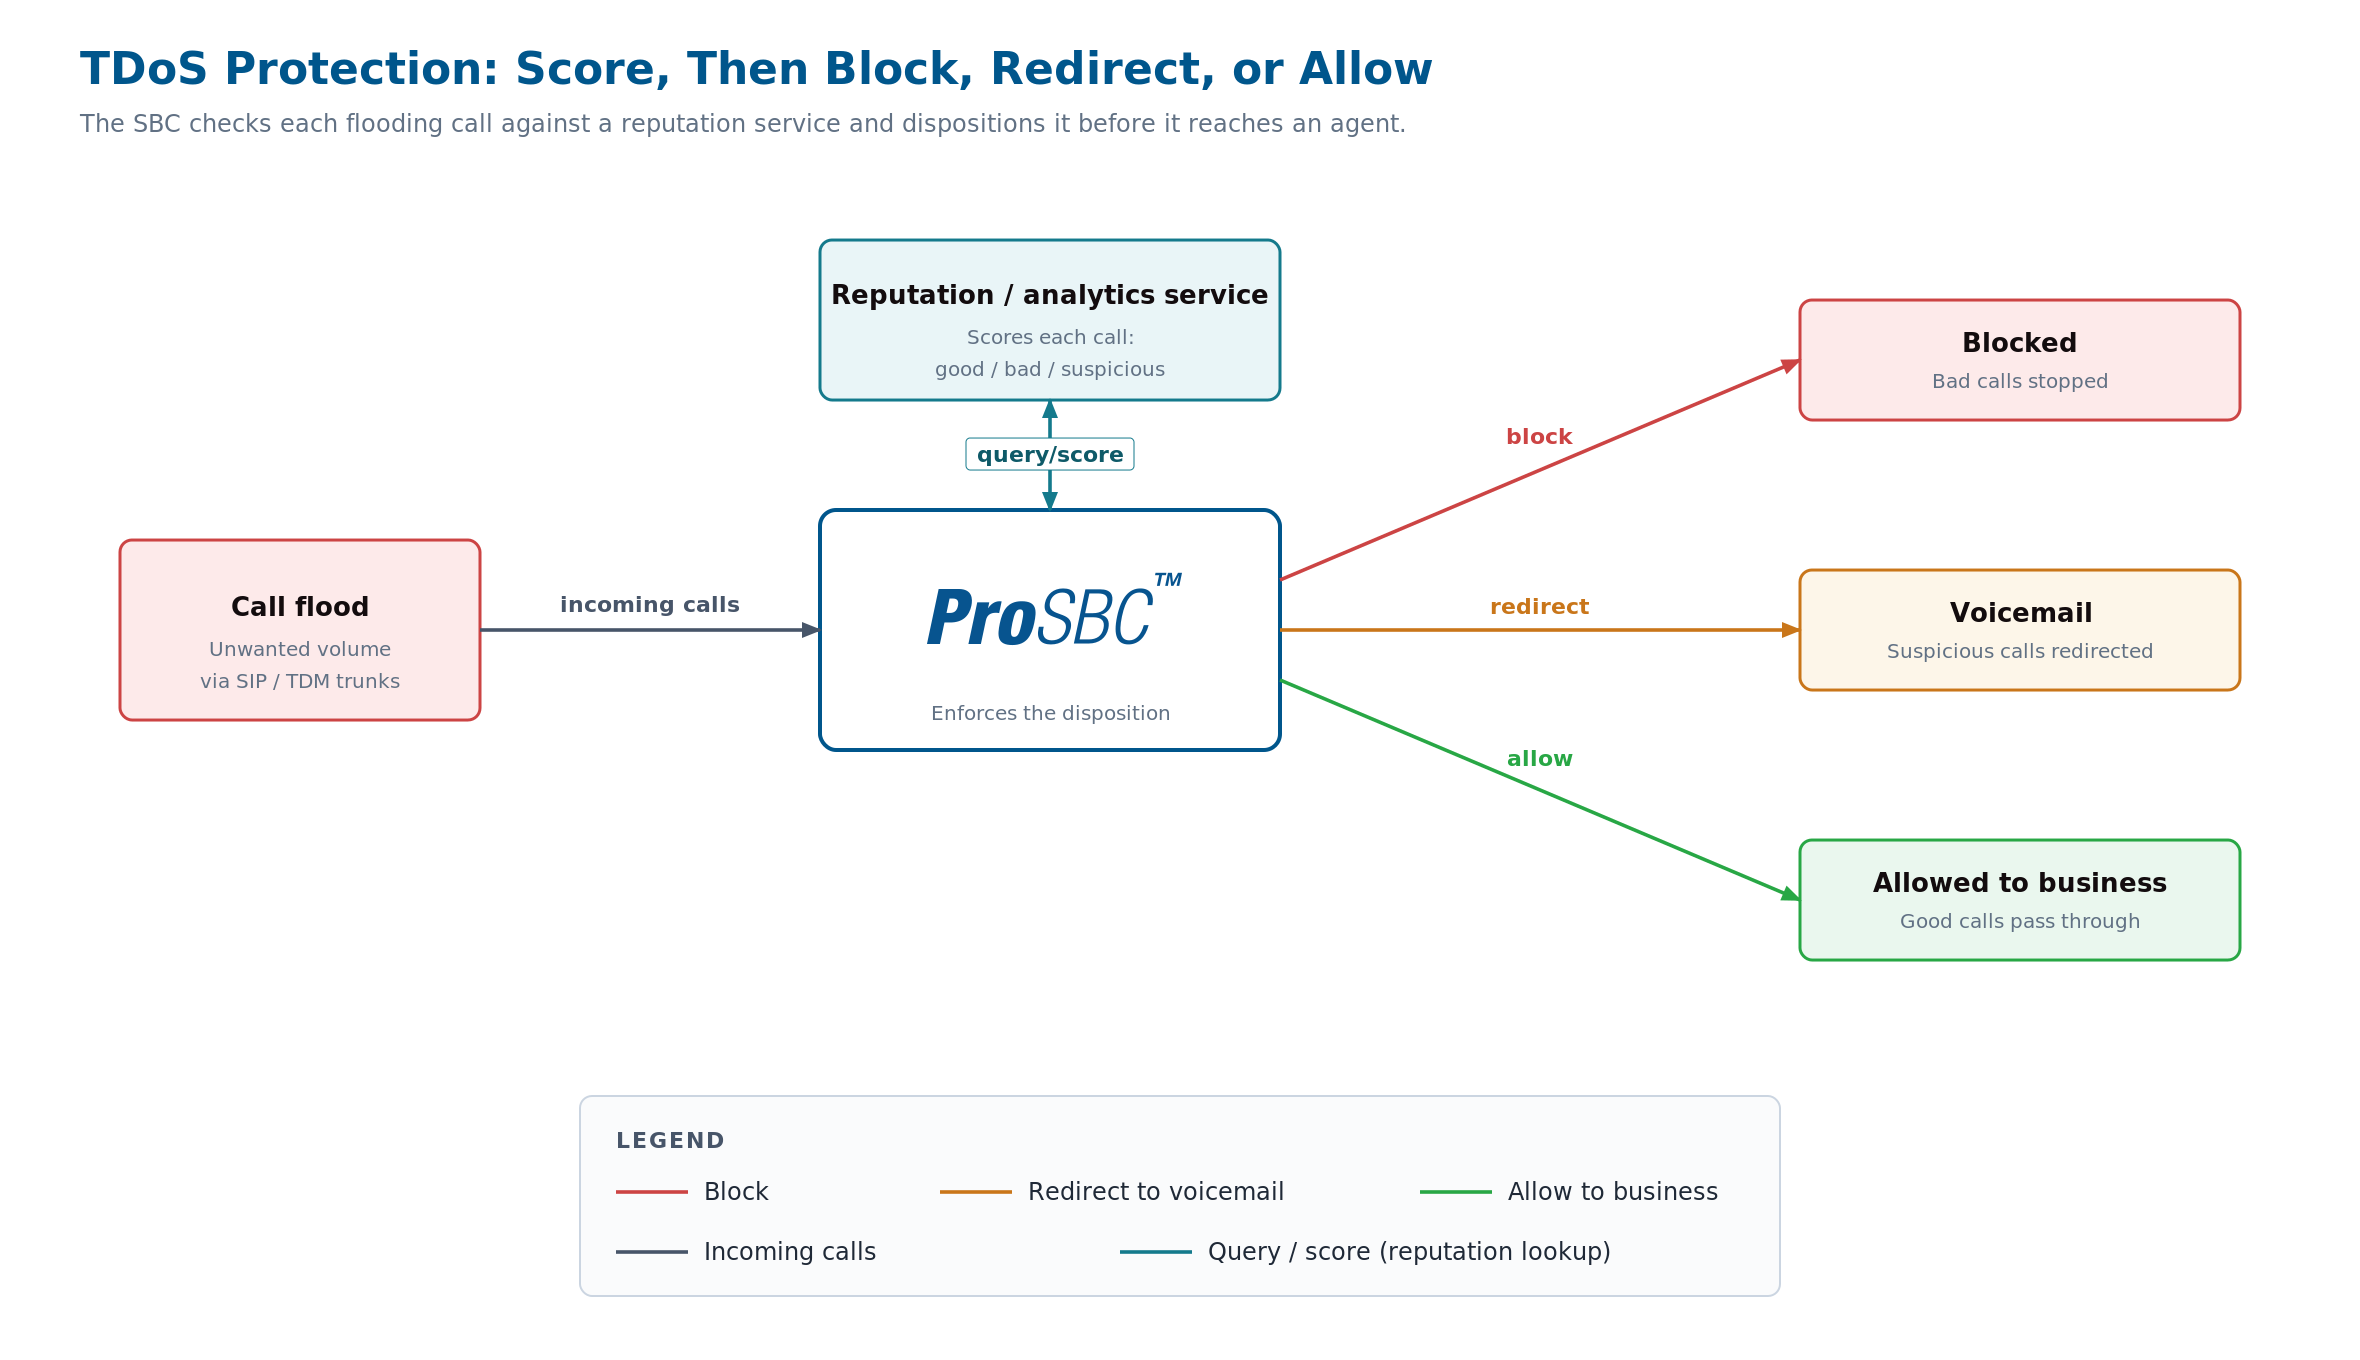
Protection TDoS : les appels d’inondation arrivent au SBC, qui vérifie chacun auprès d’un service de réputation ou d’analyse, puis bloque, redirige ou autorise l’appel. Cliquez pour agrandir.
Ce que fait le SBC pour la protection TDoS
Réception et transmission pour évaluation
Chaque appel, y compris ceux de l’inondation, arrive au SBC via ses trunks SIP ou TDM. Pour chacun, le SBC transmet les détails de l’appel au service de réputation ou d’analyse et attend la détermination, de sorte que le jugement est rendu avant que l’appel n’atteigne un agent.
Application de la disposition
En fonction du score reçu, le SBC bloque purement et simplement un appel malveillant, redirige un appel suspect vers la messagerie vocale pour qu’un humain puisse le juger ultérieurement, ou laisse passer un appel légitime. Cette disposition à trois voies n’impose pas un choix binaire autoriser/bloquer pour les appels incertains.
Intégration à la périphérie de sécurité
Le filtrage TDoS fonctionne aux côtés des autres protections du SBC à la frontière, notamment le contrôle d’accès et la sécurité multicouche. Une entreprise bénéficie de la défense contre les inondations d’appels dans le cadre d’une périphérie protégée plutôt que d’un appareil séparé.
Déployez à votre façon
La protection TDoS peut être exploitée selon le modèle qui convient à l’entreprise ou au fournisseur :
Autogéré
Exécutez ProSBC en tant que logiciel sur votre propre infrastructure et configurez directement l’intégration au service de réputation. Contrôle total sur les politiques d’évaluation et les règles de disposition des appels.
Service géré
Confiez le déploiement et l’exploitation à TelcoBridges via le service géré ProSBC. L’intégration du filtrage est mise en place et surveillée afin que les attaques soient détectées et traitées plutôt que découvertes par les clients.
Entièrement hébergé
TelcoBridges héberge et gère le SBC entièrement. Une entreprise sous attaque bénéficie du filtrage mis en place et surveillé sans avoir à construire l’intégration elle-même.
Questions fréquentes
Qu’est-ce que la protection TDoS ?
C’est l’utilisation d’un SBC associé à un service de réputation ou d’analyse pour évaluer les appels d’inondation à leur arrivée et bloquer, rediriger ou autoriser chacun en fonction de son risque. Cela protège contre les volumes d’appels indésirables visant à submerger une entreprise, par opposition aux attaques réseau au niveau du protocole.
En quoi le TDoS diffère-t-il d’une attaque DoS SIP ?
Le TDoS est une attaque par volume d’appels qui peuvent chacun paraître légitimes, visant à monopoliser les agents et les lignes. Une attaque DoS SIP cible l’infrastructure SIP elle-même au niveau du protocole. Le TDoS se juge en décidant quels appels décrocher ; le DoS SIP se défend au niveau de la couche réseau. Les deux sont liés mais distincts.
Comment le SBC décide-t-il quoi faire d’un appel d’inondation ?
Le SBC transmet chaque appel à un service cloud de réputation ou d’analyse, qui le note comme légitime, malveillant ou suspect. Le SBC applique ensuite une disposition : bloquer l’appel malveillant, rediriger l’appel suspect vers la messagerie vocale, ou autoriser l’appel légitime à atteindre le client.
Les attaques TDoS sont-elles toujours délibérées ?
Non. Elles peuvent être délibérées, comme les tentatives d’extorsion, mais aussi accidentelles, causées par des composeurs défectueux ou des campagnes illégales d’appels automatisés débordant sur une cible. L’approche par filtrage gère les deux cas, car elle juge les appels par leur risque indépendamment de l’intention derrière l’inondation.
Filtrez les inondations d’appels avec ProSBC
Échangez avec un architecte solutions sur le déploiement de la protection TDoS avec ProSBC, ou commencez votre évaluation de manière autonome.
Vous préférez évaluer par vous-même d’abord ? Commencez votre essai gratuit de 30 jours.