Protéger les utilisateurs distants des plateformes UCaaS et voix SaaS avec la sécurité d’accès aux communications cloud
Une plateforme de communications cloud est accessible de partout : téléphones de bureau, clients logiciels sur ordinateurs portables, applications sur les téléphones des personnes travaillant à domicile. Chacune de ces connexions traverse l’Internet public pour atteindre la plateforme, et chacune doit être chiffrée, traversée par NAT et authentifiée.
Intégrer cette sécurité directement dans l’application cloud implique de mettre en œuvre et de maintenir le TLS et le SRTP pour chaque connexion distante, de gérer le NAT pour les routeurs domestiques et de succursales, et d’absorber le trafic de balayage et d’attaque provenant d’Internet. Ce travail spécialisé n’est pas celui pour lequel une plateforme UCaaS, un centre de contacts ou une plateforme de collaboration a été conçue.
Comment fonctionne la sécurité d’accès
La sécurité d’accès aux communications cloud consiste à utiliser un SBC pour sécuriser les connexions entre les utilisateurs distants et une plateforme vocale cloud. Le SBC se positionne à la frontière, gérant le chiffrement SIP sur TLS, le chiffrement média SRTP et la traversée NAT pour le compte de la plateforme.
Un schéma récurrent est que l’application cloud préfère ne pas gérer le chiffrement directement. Le SBC en assume la responsabilité : la communication entre l’appareil distant et le SBC est chiffrée, et le SBC la déchiffre avant de la transmettre en clair à l’application UCaaS ou CPaaS dans l’environnement cloud de confiance. Ce délestage du chiffrement permet à la plateforme de se concentrer sur le service aux utilisateurs tandis que le SBC gère la sécurité de l’accès.
Il s’agit du volet sécurité d’accès, complémentaire au côté opérateur de la voix dans le cloud. Là où la connexion de la plateforme à ses opérateurs est couverte par le trunking des communications cloud, cette page traite de la sécurisation des utilisateurs qui se connectent à la plateforme. Les deux représentent les bords opposés de la même plateforme cloud.
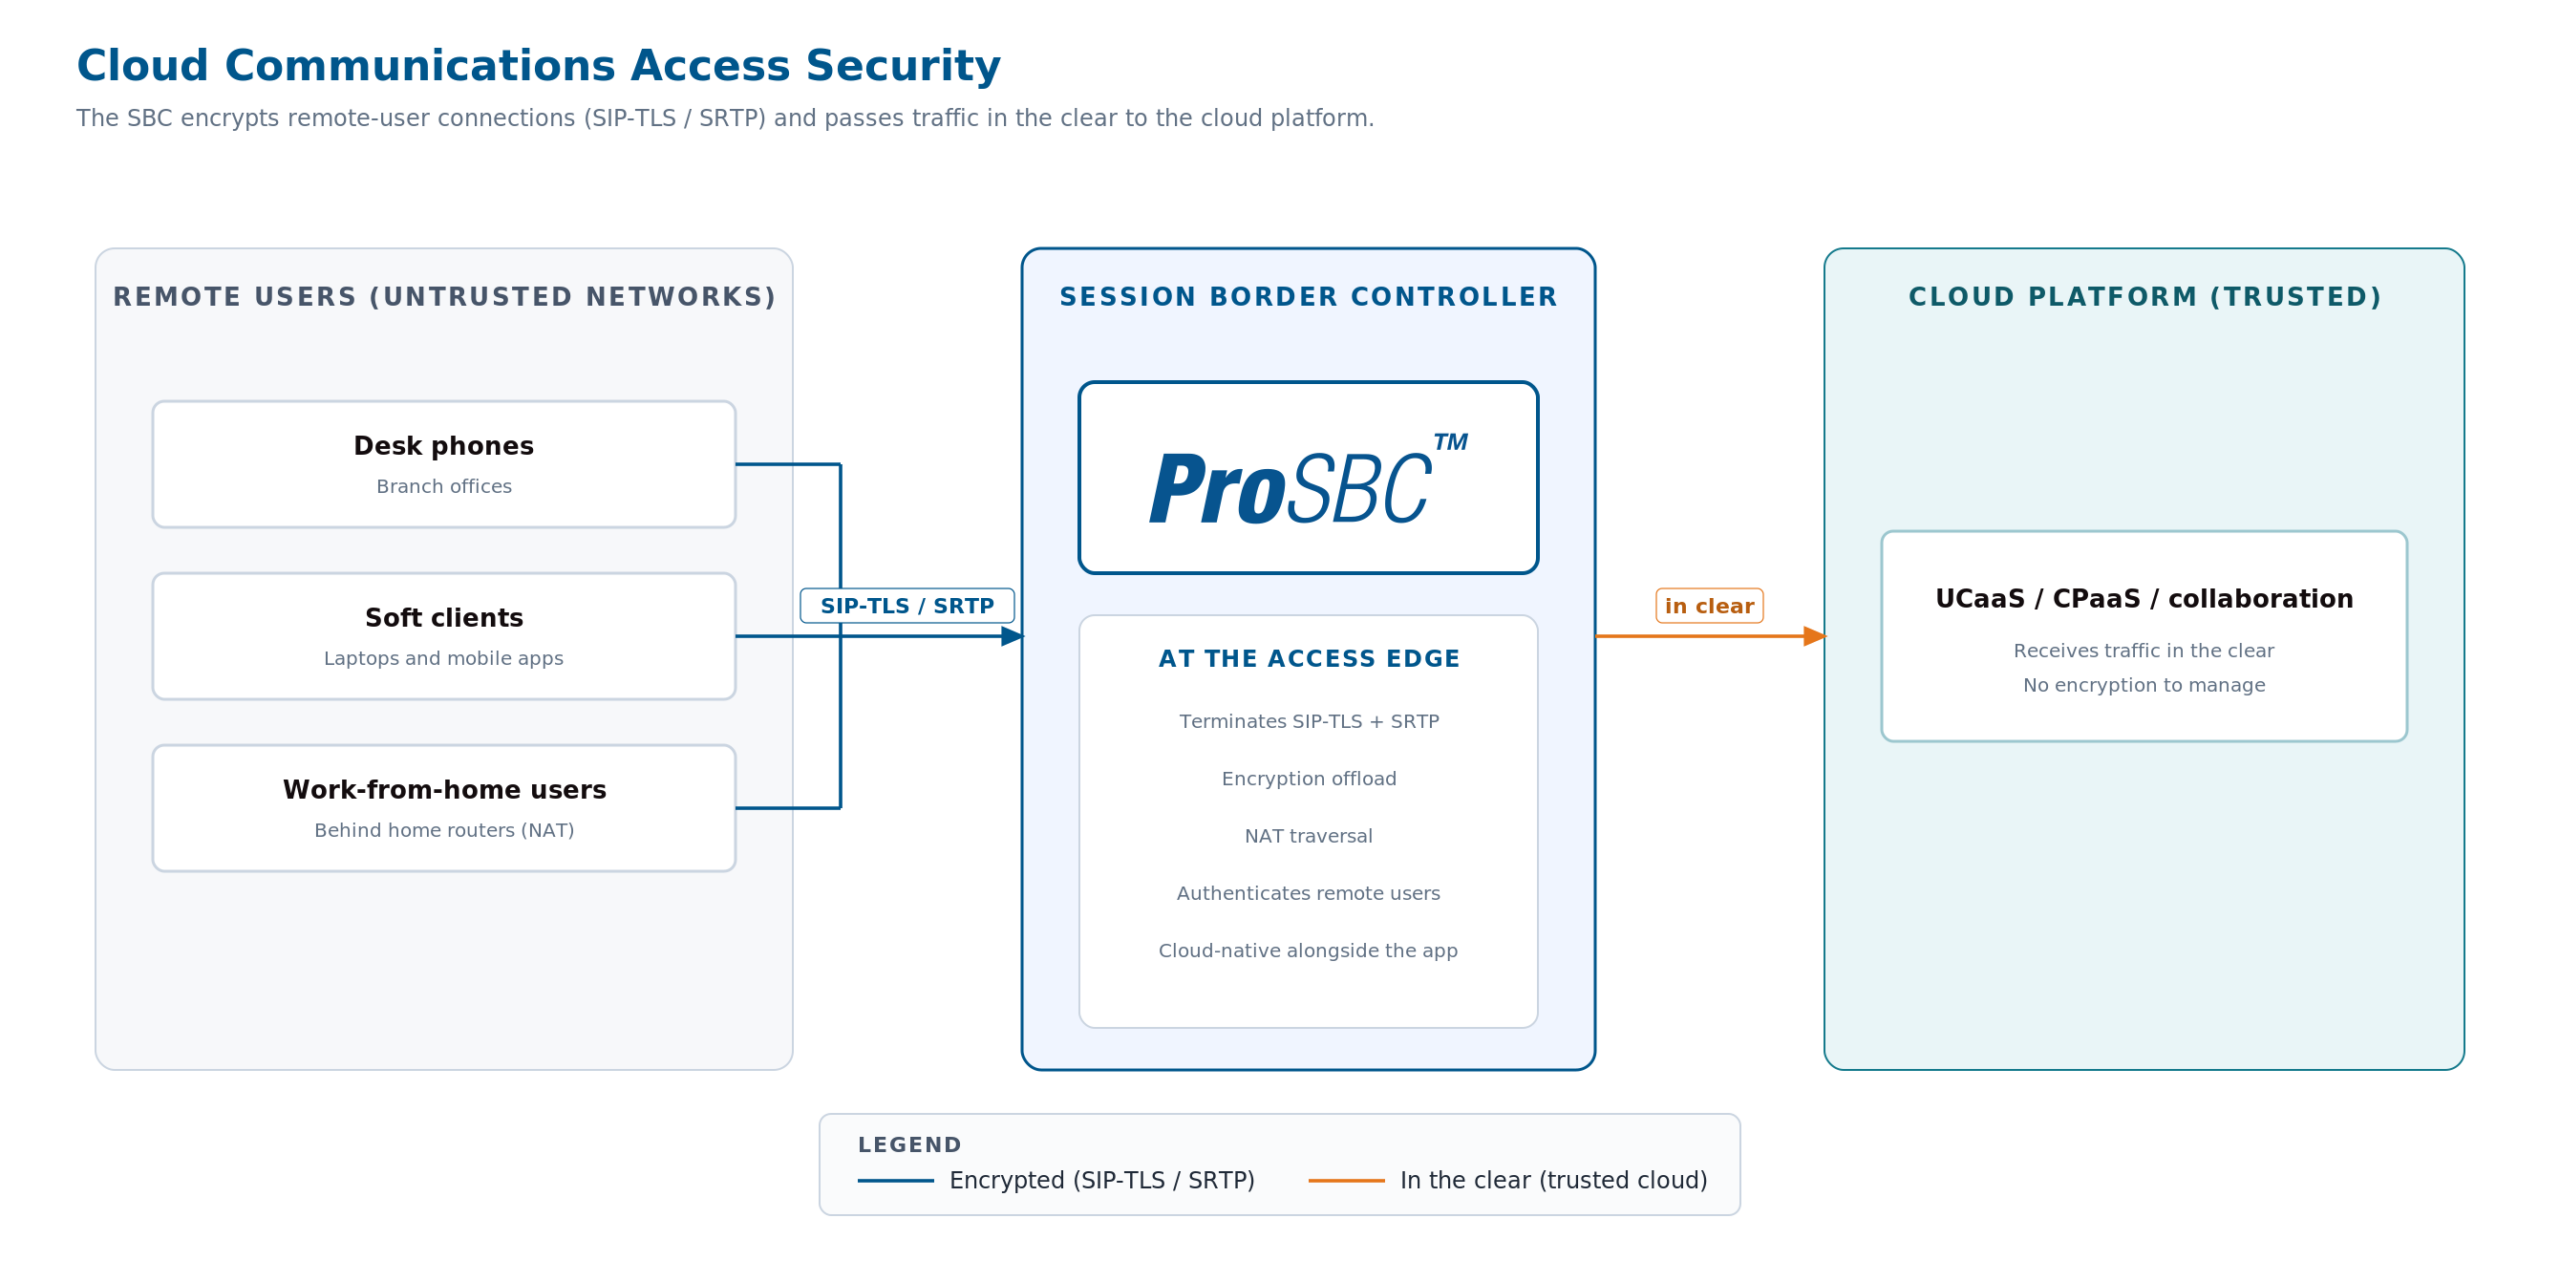
Sécurité d’accès aux communications cloud : les téléphones distants et les clients logiciels se connectent via SIP-TLS et SRTP chiffrés au SBC, qui déchiffre et transmet le trafic en clair à la plateforme cloud. Cliquez pour agrandir.
Ce que fait le SBC pour la sécurité d’accès
Chiffrement et délestage du chiffrement
Le SBC termine le SIP sur TLS et le SRTP de chaque appareil distant, de sorte que la signalisation et les médias sont chiffrés sur Internet. Il transmet ensuite le trafic en clair à l’application à l’intérieur du cloud de confiance, ce qui signifie que la plateforme n’a jamais à implémenter le chiffrement elle-même.
Accès distant et télétravail
Les utilisateurs se connectant depuis des réseaux domestiques et de succursales non sécurisés atteignent la plateforme via le SBC comme point d’entrée contrôlé. Il les authentifie, gère la traversée NAT requise par leurs connexions et garantit qu’un client logiciel à domicile accède à la plateforme aussi fiablement qu’un téléphone au bureau.
Déployez à votre façon
La sécurité d’accès peut être exploitée selon le modèle que la plateforme préfère :
Autogéré
Exécutez ProSBC dans votre propre infrastructure cloud ou sur site : AWS, Azure, VMware, KVM ou serveur physique. Contrôle total sur les politiques de chiffrement, les règles d’accès et la mise à l’échelle.
Service géré
Confiez le déploiement et l’exploitation quotidienne à TelcoBridges via le service géré ProSBC. Comprend la haute disponibilité 1+1, le support 24/7, la mise en service, l’intégration et la surveillance.
Entièrement hébergé
TelcoBridges héberge et gère le SBC entièrement. La plateforme bénéficie d’un accès distant chiffré et traversé par NAT sans construire la couche de sécurité elle-même.
ProSBC pour la sécurité d’accès
ProSBC est un Session Border Controller logiciel de classe opérateur, conçu sur plus de 20 ans d’expérience en déploiement SIP, et il est cloud natif. Pour le cas d’utilisation de la sécurité d’accès, il offre :
Évaluez-le avec le ProSBC Lab gratuit et permanent à trois sessions, lancez un essai complet de 30 jours ou commencez avec le service géré.
Questions fréquentes
Qu’est-ce que la sécurité d’accès aux communications cloud ?
C’est l’utilisation d’un SBC pour sécuriser les connexions entre les utilisateurs distants et une plateforme vocale cloud, en gérant le chiffrement SIP sur TLS, le média SRTP et la traversée NAT pour le compte de la plateforme. Cela s’applique aux services UCaaS, centres de contacts, CPaaS et plateformes de collaboration.
Pourquoi le SBC gère-t-il le chiffrement plutôt que la plateforme ?
Les applications cloud préfèrent souvent ne pas gérer le chiffrement directement. Le SBC chiffre la connexion entre l’appareil distant et lui-même, puis transmet le trafic en clair à l’application à l’intérieur du cloud de confiance. Ce délestage du chiffrement permet à la plateforme de se concentrer sur le service aux utilisateurs tandis que le SBC sécurise l’accès.
Comment cela protège-t-il les télétravailleurs ?
Les utilisateurs distants et les télétravailleurs se connectent depuis des réseaux non sécurisés derrière des routeurs domestiques. Le SBC est le point d’entrée contrôlé qui les chiffre et les authentifie avec SIP-TLS et SRTP et gère la traversée NAT dont leurs connexions ont besoin, de sorte qu’un client logiciel à domicile atteint la plateforme aussi sûrement qu’un téléphone de bureau.
En quoi la sécurité d’accès diffère-t-elle du trunking des communications cloud ?
La sécurité d’accès est le côté utilisateur, protégeant les appareils distants et les clients logiciels qui se connectent à la plateforme. Le trunking des communications cloud est le côté opérateur, connectant la plateforme à ses opérateurs. Les deux utilisent un SBC mais se situent aux bords opposés de la plateforme.
Sécurisez l’accès distant à votre plateforme cloud
Échangez avec un architecte solutions sur la sécurisation des utilisateurs distants de votre plateforme cloud avec ProSBC, ou commencez votre évaluation de manière autonome.
Vous préférez évaluer par vous-même d’abord ? Commencez votre essai gratuit de 30 jours.