SBC et SIP Trunk : comment un Session Border Controller sécurise et normalise le SIP Trunking
Chaque SIP trunk se termine quelque part. Lorsque ce point de terminaison est votre PBX ou votre plateforme UC sans rien entre les deux, votre infrastructure voix interne absorbe chaque particularité de signalisation, chaque en-tête mal formé et chaque vecteur d’attaque que le réseau public lui envoie. Un Session Border Controller (SBC) se place à cette frontière à la place, vous donnant un point d’application unique et contrôlé pour la sécurité, l’interopérabilité et la gestion du trafic. Les SBC logiciels, construits sur plus d’une décennie de déploiements SIP opérateur et entreprise, remplissent désormais ce rôle sans appliances matérielles dédiées.
Cet article couvre ce que le SBC effectue sur le trafic SIP trunk, pourquoi ces fonctions comptent en production, et ce qu’il faut évaluer lors du dimensionnement et du positionnement d’un SBC.

Ce que fait un SBC à la frontière du SIP trunk
Un SBC complet fonctionne comme un Back-to-Back User Agent (B2BUA). Il ne relaie pas les paquets SIP entre votre fournisseur de trunk et votre PBX. Il termine la session SIP entrante d’un côté et génère une session entièrement nouvelle de l’autre, conformément au RFC 3261. Cette architecture donne au SBC un contrôle total sur la signalisation et les médias des deux segments d’appel.
La distinction est importante. Un proxy SIP transmet les messages avec un minimum de modifications. Un SBC B2BUA peut inspecter, réécrire et régénérer chaque message SIP. Cette capacité débloque plusieurs fonctions dont tout déploiement SIP trunk en production finit par avoir besoin :
Le masquage de topologie dissimule vos adresses réseau internes au fournisseur de trunk. Les parties externes ne voient normalement que l’adresse publique du SBC plutôt que l’adressage interne du PBX, du serveur média ou des terminaux. Une normalisation et une politique de masquage de topologie correctes empêchent les détails d’adressage internes de fuir dans les chemins SIP externes.
Le contrôle d’admission d’appels applique des limites de sessions par groupe de trunks. Si votre contrat prévoit 100 appels simultanés, le SBC bloque le 101e avant qu’il n’atteigne le PBX et ne consomme des ressources que le PBX ne peut pas lui allouer.
L’ancrage média force le RTP à traverser le SBC lorsqu’il est activé, permettant le chiffrement, l’évaluation de la qualité (MOS), l’application de l’enregistrement et le contrôle de la politique média.
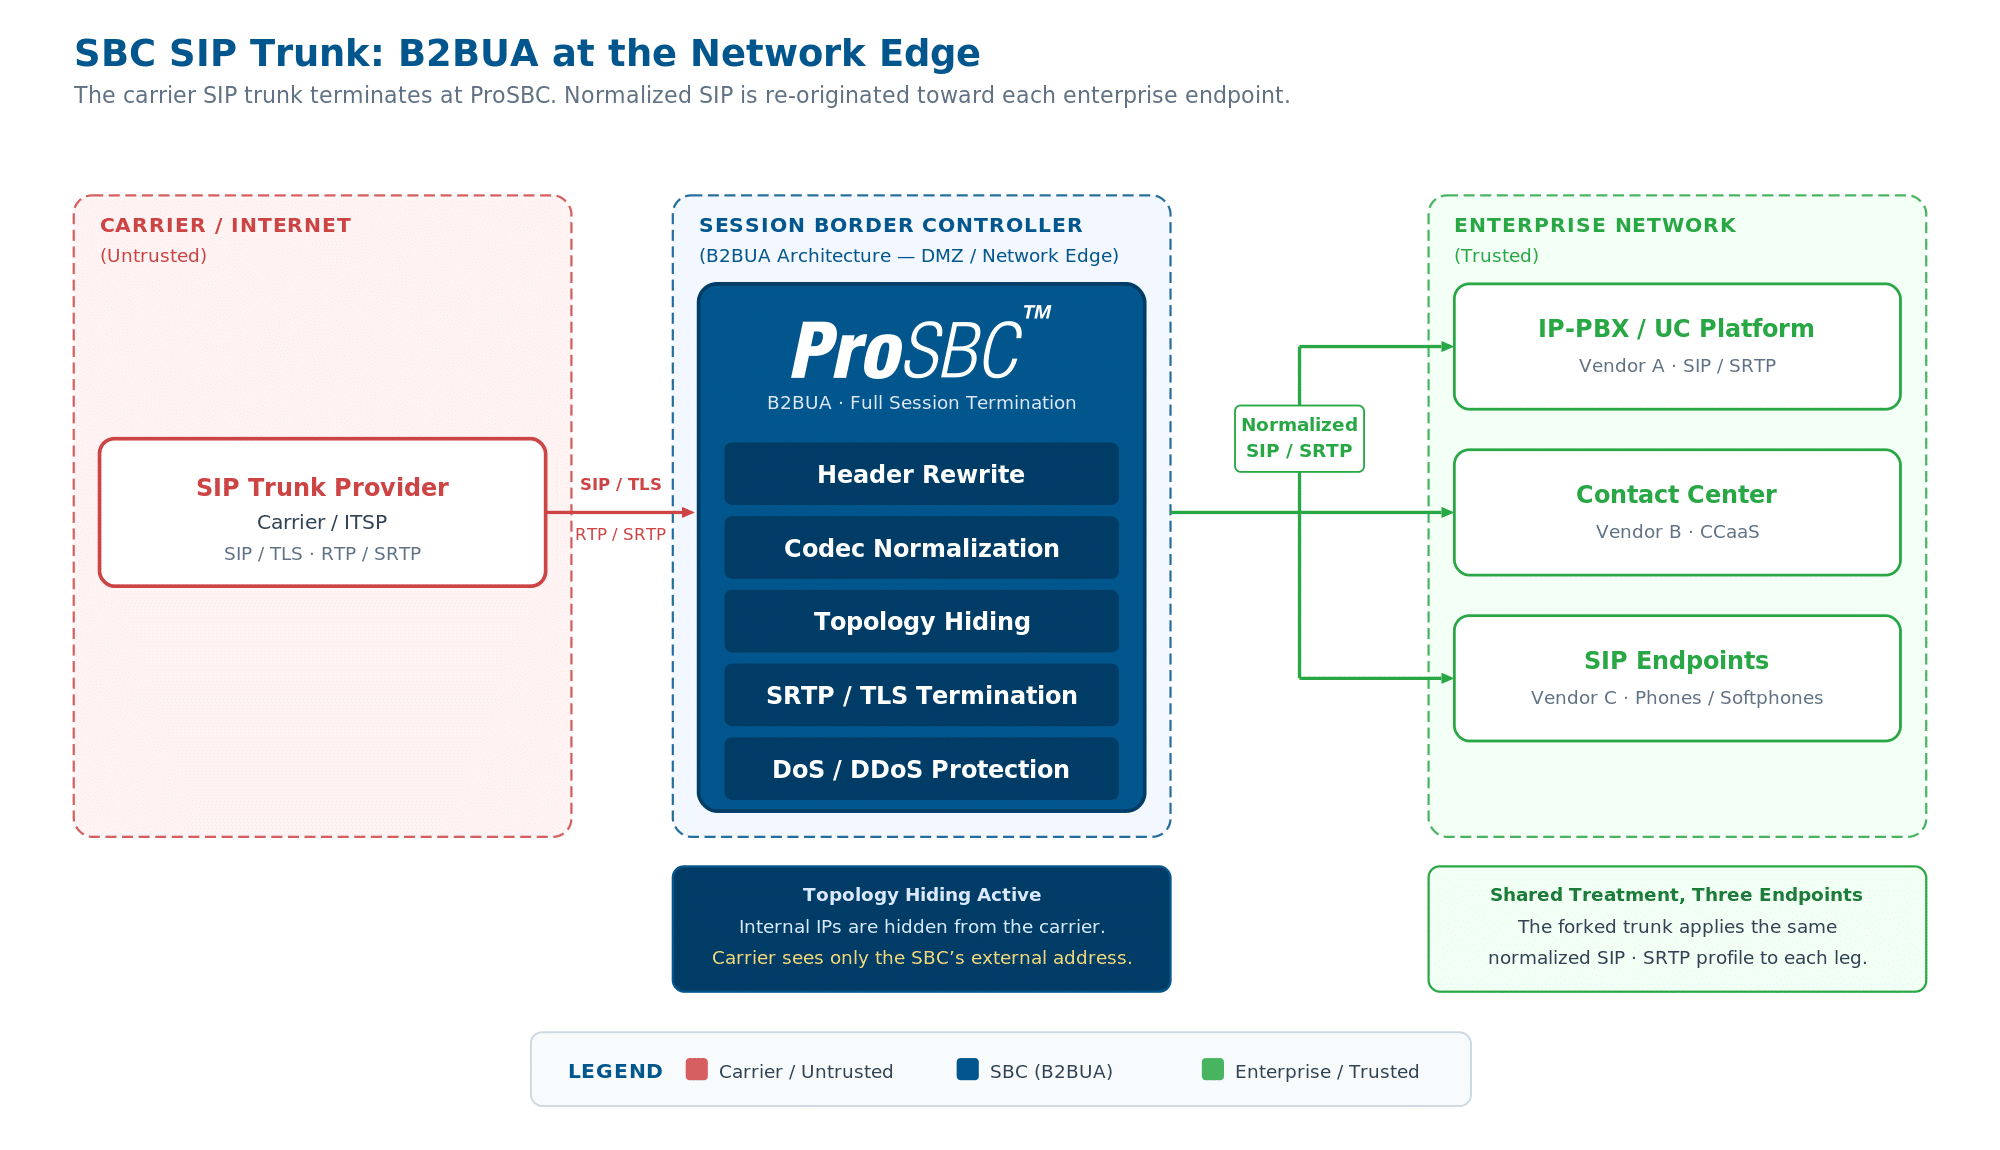
Topologie SBC SIP trunk : le SBC termine le SIP trunk opérateur et régénère un SIP normalisé vers chaque terminal d’entreprise, avec des politiques de signalisation et de médias indépendantes sur chaque segment. Cliquez pour agrandir.
La sécurité à la frontière du trunk
Un SIP trunk accessible depuis l’internet public est une cible. Le SBC superpose des défenses en périphérie du réseau pour que le PBX n’ait jamais à absorber directement le paysage de menaces. La référence sur la sécurité SBC couvre le modèle complet à cinq couches ; les préoccupations spécifiques au trunk sont :
Le pontage de chiffrement est la fonction propre aux SBC en façade de trunk. Le segment opérateur peut livrer du SIP sur UDP avec du RTP non chiffré ; le segment PBX peut exiger du TLS et du SRTP. Le SBC termine chaque transport de manière indépendante, de sorte qu’aucun côté ne dicte la posture de sécurité de l’autre. C’est le même principe qui fait fonctionner le Teams Direct Routing lorsque l’opérateur ne prend pas en charge le chiffrement.
La fraude au péage sur les SIP trunks est là où le SBC justifie financièrement sa présence. L’évaluation du risque par appel, basée sur des attributs comme le préfixe de destination, les anomalies horaires et les schémas d’appel, bloque les appels frauduleux en temps réel avant qu’ils ne génèrent des frais opérateur. Pour les fournisseurs de services, la couche programmable s’intègre à la notation de fraude tierce via API. La protection DoS, les listes de contrôle d’accès et la mise en liste noire dynamique complètent les défenses en périphérie.
Normalisation SIP et interopérabilité multi-équipementier
Le problème central d’interopérabilité en SIP trunking est l’incompatibilité de dialectes. Votre opérateur envoie du SIP avec un jeu de conventions d’en-têtes. Votre PBX en attend un format différent. Votre centre de contacts en attend un troisième. Sans normalisation, les appels échouent silencieusement, l’identifiant de l’appelant s’affiche mal, ou les chiffres DTMF disparaissent en cours d’appel.
Le moteur de manipulation des en-têtes SIP du SBC réécrit les en-têtes des deux segments d’appel pour correspondre aux attentes de chaque terminal. Les tâches de normalisation courantes incluent la réécriture des en-têtes From et P-Asserted-Identity pour la présentation de l’identifiant de l’appelant, l’ajustement des en-têtes Diversion pour l’interopérabilité du renvoi d’appel, et l’adaptation des en-têtes Contact et Via aux paramètres de transport attendus de chaque côté.
L’interfonctionnement DTMF est un point de friction fréquent dans les environnements multi-équipementier. Un système envoie les DTMF en événements RTP RFC 2833, un autre utilise SIP INFO, et un troisième s’appuie encore sur les tonalités audio en bande. Le SBC traduit entre les trois méthodes de manière transparente, de sorte que les SVI et les plateformes de messagerie vocale reçoivent les chiffres quel que soit le mode d’envoi du terminal d’origine.
La négociation de codecs suit un schéma similaire. Lorsque l’offre de codec du fournisseur de trunk ne correspond pas à la liste de codecs préférée du PBX, le SBC négocie l’échange Session Description Protocol (SDP) pour trouver un terrain d’entente, ou comble l’incompatibilité par transcodage lorsqu’aucun codec commun n’existe. Pour les compromis en production entre codecs dans cet échange, la comparaison G.711 vs G.729 est la référence que la plupart des opérateurs consultent.
Déployer un SBC sur un SIP trunk
Le placement en DMZ est le modèle standard pour les SBC en façade de trunk. Une interface fait face à la livraison du SIP trunk de l’opérateur ; une autre fait face au LAN de l’entreprise où résident le PBX, le centre de contacts et les plateformes UC. Cette position à double rattachement est ce qui rend possibles le masquage de topologie et l’application de politiques par trunk.
Le dimensionnement par groupe de trunks commence par 90 jours de CDR de l’opérateur. Le chiffre qui compte est le nombre de sessions concurrentes au 99e percentile de pic, pas la moyenne. Chaque groupe de trunks opérateur est son propre NAP avec son propre plafond de sessions, de sorte qu’un déploiement avec trois opérateurs a trois cibles de capacité indépendantes. Le guide d’achat SBC couvre le cadre complet de dimensionnement.
Le basculement de trunk est le point où la haute disponibilité rejoint la conception des trunks. Une paire SBC actif/passif gère les pannes de nœud, mais le basculement multi-opérateur est une décision du moteur de routage : si le trunk de l’opérateur A tombe (détecté via des keepalives SIP OPTIONS ou BFD), le SBC bascule automatiquement les appels vers l’opérateur B. La référence sur la haute disponibilité VoIP couvre les schémas de basculement sous-jacents.
L’observabilité au niveau du trunk signifie des CDR par trunk pour le rapprochement de facturation, une évaluation MOS par appel pour détecter la dégradation de qualité sur un opérateur spécifique avant que les clients ne se plaignent, et une trace SIP en direct pour diagnostiquer les problèmes d’interopérabilité au niveau des en-têtes. Les opérateurs qui remplacent des SBC matériels gagnent généralement l’observabilité et l’accès API que les plateformes d’appliances soit enfouissent derrière des paliers payants, soit n’exposent pas du tout.
Questions fréquemment posées
Ai-je besoin d’un SBC si j’ai un pare-feu avec SIP ALG ?
Non. Le SIP ALG a été principalement conçu pour faciliter la traversée de NAT plutôt que pour fournir un contrôle de session complet. En production, il est fréquemment désactivé car il peut interférer avec le comportement du SBC. Un pare-feu gère les politiques au niveau IP ; un SBC gère les politiques au niveau SIP. Les deux coexistent, et le SIP ALG devrait être désactivé lorsqu’un SBC est dans le chemin.
Le SBC peut-il être sur la même VM que le PBX ou la plateforme de centre de contacts ?
Techniquement oui, mais l’intérêt même du SBC est d’être une frontière d’application. Le co-localiser avec la charge de travail qu’il est censé protéger fait disparaître cette frontière. En production, le SBC tourne sur une VM séparée (ou une paire de VM pour la haute disponibilité) sur un segment réseau différent.
Comment dimensionner en fonction des sessions concurrentes par rapport aux CPS ?
Récupérez 90 jours de CDR et examinez les sessions concurrentes au 99e percentile de pic, pas la moyenne. Pour les environnements à forte rotation (centres de contacts, automates d’appels sortants, trafic voix IA), dimensionnez également en appels par seconde (CPS). Un SBC capable de 1 000 sessions tournant à 100 CPS gère une charge très différente du même SBC à 10 CPS, même avec le même nombre de sessions concurrentes au pic.
Le transcodage nécessite-t-il du matériel ?
Cela dépend du volume et du mix de codecs. Le transcodage logiciel gère confortablement des volumes modestes. Le transcodage de niveau opérateur à grande échelle, en particulier le mélange AMR-WB ou G.729 avec G.711, est là où l’accélération matérielle de transcodage justifie son coût. Le SBC gère la négociation SDP dans les deux cas ; matériel ou logiciel est une question du nombre de sessions transcodées concurrentes dont vous avez besoin et à quelle latence.
Un seul SBC peut-il gérer du TLS/SRTP vers Teams et du transport non chiffré vers l’opérateur ?
Oui. Un SBC avec une configuration de transport indépendante par segment utilise TLS/SRTP sur le groupe de trunks côté Teams et le transport que l’opérateur supporte de l’autre côté. La conversion RTP-vers-SRTP se fait de manière transparente entre les deux segments. C’est le schéma standard pour les déploiements Teams Direct Routing où l’opérateur livre encore des médias non chiffrés.
Conclusion
Le SBC est le seul élément d’infrastructure voix qui vous permet de traiter le SIP trunk comme une frontière contrôlable plutôt qu’une ligne directe vers votre PBX. Le masquage de topologie, le contrôle d’admission d’appels, l’ancrage média et la réécriture d’en-têtes par trunk constituent l’ossature opérationnelle ; le TLS/SRTP, l’atténuation DoS/DDoS, la mise en liste noire dynamique et la notation de fraude au péage constituent l’ossature sécuritaire. Ensemble, ils éliminent l’hypothèse « espérons que le fournisseur de trunk se comporte correctement » de la conception.
Lors de l’évaluation d’un SBC pour des déploiements SIP trunk, les décisions structurantes sont l’architecture (B2BUA pour un contrôle total des en-têtes), la flexibilité de transport par segment, la granularité du moteur de manipulation des en-têtes SIP, et la qualité des outils de débogage dont vous disposez quand quelque chose ne se comporte pas comme les fiches techniques le suggéraient.
Déployez ProSBC sur vos SIP trunks
ProSBC est un SBC logiciel de niveau opérateur, construit sur une architecture B2BUA complète, avec un moteur de manipulation des en-têtes SIP conçu pour la normalisation multi-équipementier. Il gère jusqu’à 60 000 sessions par serveur avec 350 000 enregistrements de terminaux et jusqu’à 1 024 NAP, ce qui suffit à absorber des configurations multi-opérateur complexes sur une seule instance.
Les options de déploiement couvrent VMware, KVM/Proxmox, AWS, Microsoft Azure et le baremetal. La tarification par abonnement démarre à partir de 1,40 $/session/an, ce qui remplace le modèle CAPEX matériel par un OPEX prévisible. Pour les organisations qui préfèrent évaluer avant de s’engager, l’essai de 30 jours est en libre-service et l’installation est un processus purement logiciel qui se mesure en minutes plutôt qu’en semaines.
Vous préférez évaluer par vous-même d’abord ? Commencez votre essai gratuit de 30 jours.