TLS 1.2 est-il en fin de vie ? (non, il ne l’est pas). Ce qu’il faut savoir pour les déploiements SIP over TLS
La plupart des personnes qui recherchent « TLS 1.2 end of life » sont arrivées après une notification fournisseur ou un constat d’audit, et le titre est plus alarmant que les faits. Voici la version courte : les versions de Transport Layer Security (TLS) réellement retirées et non sécurisées sont les versions 1.0 et 1.1, pas la 1.2. TLS 1.2 est toujours valide, toujours accepté par PCI-DSS, et n’a aucune date de retrait publiée. Ce qui change, c’est le plancher. Les grandes plateformes relèvent continuellement leur version minimale acceptée, et quand un opérateur ou un pair cloud relève son plancher, votre équipement SIP over TLS en bordure de réseau doit suivre, sinon les appels cessent de se connecter.
Dans cet article, nous distinguerons ce qui est réellement obsolète de ce qui est sous pression, expliquerons pourquoi cela compte pour le SIP chiffré, comparerons TLS 1.2 et 1.3 pour les systèmes de téléphonie, et présenterons un chemin de migration que vous pouvez suivre sans jour J. Si vous exploitez un contrôleur de session en bordure (SBC) exposé à Internet, ce guide est particulièrement utile pour décider quoi changer en priorité et ce qui peut attendre.

Ce que « TLS 1.2 end of life » signifie réellement (et ce que cela ne signifie pas)
L’expression confond deux choses différentes. TLS 1.0 et TLS 1.1 ont été formellement dépréciés et déplacés au statut Historic par la RFC 8996 en 2021. Ce sont les versions qui sont véritablement en fin de vie. Elles ne prennent pas en charge les algorithmes cryptographiques modernes, et les organismes de normalisation, les navigateurs et les plateformes cloud ont passé des années à les retirer.
TLS 1.2, défini dans la RFC 5246 en 2008, se situe dans une catégorie différente. En 2026, il n’est pas formellement obsolète selon l’IETF, et aucune faille majeure n’a été identifiée contre le protocole (contrairement à TLS 1.0 et 1.1, pour lesquels des vulnérabilités de sécurité majeures ont été identifiées depuis 2011). Il reste la version minimale exigée par PCI-DSS, et aucune date de fin de vie n’y est attachée. TLS 1.3, spécifié dans la RFC 8446 en 2018, est le protocole privilégié pour l’avenir, mais privilégié ne signifie pas obligatoire. La pression sur TLS 1.2 est anticipatoire plutôt que planifiée : un plancher industriel en hausse, pas un arrêt programmé.
Cette distinction compte parce qu’elle indique où se situe la véritable urgence. Si vous acceptez encore TLS 1.0 ou 1.1 sur un SIP edge exposé à Internet, c’est le problème en retard. TLS 1.2 avec des suites cryptographiques robustes vous donne le temps de planifier, pas une raison de paniquer.
Les échéances qui bougent réellement
Les véritables échéances proviennent des cadres de conformité et des fournisseurs de plateformes, pas d’un avis unique de fin de vie de TLS 1.2.
Côté conformité, PCI-DSS exige TLS 1.2 ou supérieur et interdit les anciennes versions de TLS, soit 1.0 et 1.1. Les recommandations du NIST dans le SP 800-52 Rev. 2 imposent la prise en charge de TLS 1.2, expriment une préférence pour la version 1.3 et restreignent les suites cryptographiques faibles, sans pour autant rendre 1.2 obsolète. Un déploiement voix utilisant TLS 1.2 avec des suites modernes est donc conforme aujourd’hui sous les deux régimes.
La pression la plus rapide vient des fournisseurs de plateformes qui relèvent leurs planchers. Début 2026, Microsoft Azure Storage a cessé d’accepter TLS 1.0 et 1.1, Cisco Meraki a migré son cloud vers TLS 1.2 et 1.3 uniquement, et Microsoft a commencé à retirer le TLS ancien pour les connexions POP et IMAP dans Exchange Online. Le scénario se répète dans toute l’industrie : une grande plateforme fixe un minimum plus élevé, et chaque système qui s’y connecte hérite de cette exigence.
Pour un SIP edge, le risque pratique n’est pas que TLS 1.2 soit désactivé globalement. C’est qu’un pair spécifique, un opérateur de jonction SIP (SIP trunking), une connexion Microsoft Teams routage direct (Direct Routing), ou une plateforme voix cloud, relève son minimum et refuse l’ancien protocole ou les suites cryptographiques faibles que votre équipement en bordure propose encore.
Pourquoi cela concerne spécifiquement le SIP over TLS
Le SIP over TLS protège le canal de signalisation qui établit, gère et libère les appels, généralement sur le port 5061. La version de TLS qui protège ce canal n’est pas un détail cosmétique. Lorsque SDES est utilisé pour échanger les clés média, les clés SRTP transitent dans la signalisation SIP, de sorte que la version TLS qui protège votre signalisation protège aussi vos clés média. Pour comprendre le fonctionnement de cet échange de clés, consultez Qu’est-ce que le SRTP ? et le Guide de configuration TLS et SRTP pour SBC.
Une incompatibilité de version ou de suite cryptographique ne produit pas un avertissement. Elle produit un échec de négociation TLS lors de l’établissement de l’appel, et l’appel ne se connecte tout simplement pas. Quand un partenaire relève son minimum, votre premier symptôme est des appels échoués vers ce pair, sans aucun changement de votre côté pour l’expliquer.
L’exposition en termes de sécurité est tout aussi concrète. TLS 1.0 et 1.1, ainsi que les suites cryptographiques TLS 1.2 faibles reposant sur le mode CBC, SHA-1, le transport de clés RSA, ou toute suite sans confidentialité persistante, représentent la véritable surface d’attaque d’un SIP edge exposé à Internet. Un attaquant capable de forcer une rétrogradation vers une négociation faible peut attaquer la session bien plus facilement qu’un attaquant face à un chiffrement AEAD moderne. C’est pourquoi la désactivation des anciennes versions et des suites faibles apporte plus de valeur sécuritaire que la course au numéro de version le plus récent.
TLS 1.2 vs TLS 1.3 pour les systèmes de téléphonie : ce qui change
TLS 1.3 représente un nettoyage significatif du protocole. Il supprime le transport de clés RSA, le Diffie-Hellman statique, le mode CBC, RC4, SHA-1 et MD5, et réduit la liste des suites à cinq suites de chiffrement authentifié (AEAD) basées sur AES-GCM et ChaCha20-Poly1305, toutes assurant la confidentialité persistante. En éliminant les options faibles, il réduit également la surface de négociation que les attaques par rétrogradation ont historiquement exploitée.
La négociation est aussi plus rapide, s’effectuant en un seul aller-retour. Pour les connexions SIP over TLS de longue durée entre un SBC et un opérateur, ce gain de vitesse est mineur. À grande échelle, là où les connexions TLS sont fréquemment établies et libérées, il s’accumule.
En toute honnêté, TLS 1.3 n’est pas un bouclier magique. La recherche a montré que des techniques de rétrogradation peuvent encore cibler les environnements mixtes, donc une configuration correcte et la désactivation du repli vers des versions plus anciennes restent importantes, quelle que soit la version utilisée.
La réalité pratique pour la voix est que de nombreux opérateurs et PBX négocient encore TLS 1.2 avec des suites robustes, et c’est acceptable aujourd’hui. La cible juste est un plancher clair de TLS 1.2 avec des suites AEAD modernes et la confidentialité persistante, en migrant vers TLS 1.3 là où le pair le prend en charge. Un basculement forcé vers 1.3 sur toutes les jonctions SIP le même jour n’est ni requis ni conseillé.
Un chemin de migration pour votre SIP edge en bordure de réseau
Vous pouvez renforcer votre posture TLS par étapes sans perturber les appels en cours. Un SBC rend cela possible car il termine et réémet chaque segment d’appel séparément, de sorte que les deux côtés d’un appel n’ont pas besoin de partager un transport ou une version TLS.
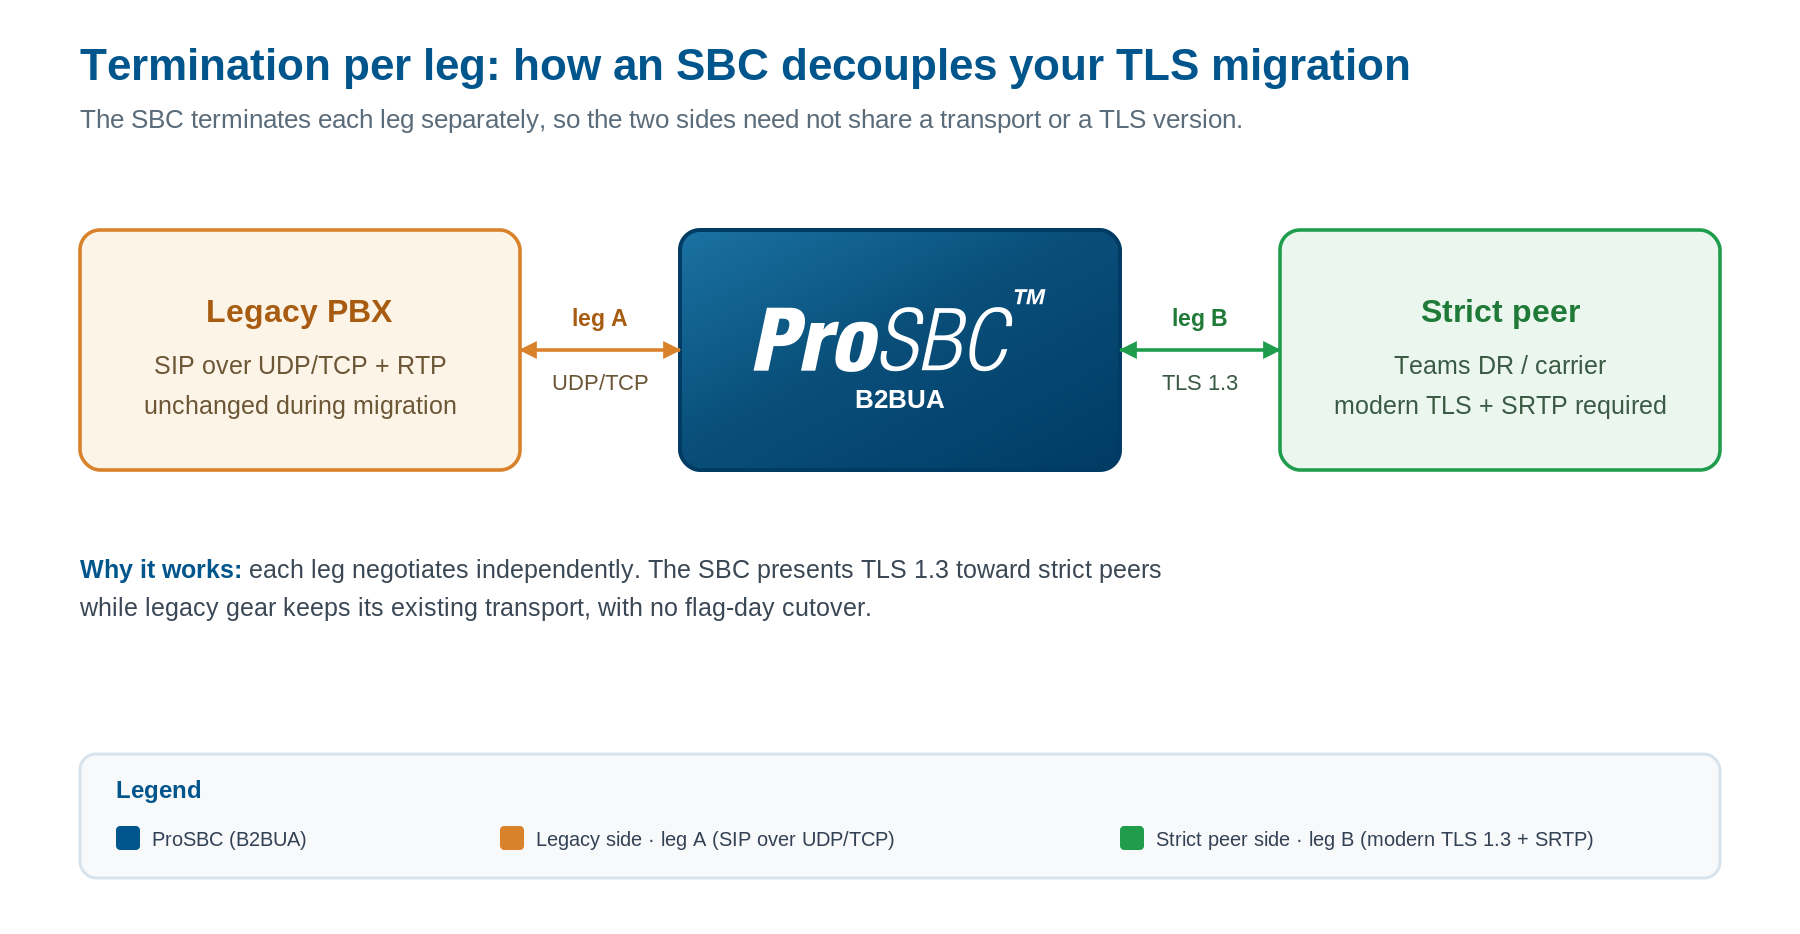
Le SBC termine et réémet chaque segment séparément, de sorte que vous pouvez présenter du TLS moderne vers un pair strict tandis que l’équipement ancien se connecte via son transport existant. Cliquez pour agrandir.
- Inventaire — identifiez quel transport et quelle version TLS chaque pair SIP négocie réellement aujourd’hui, à partir de l’équipement en bordure plutôt que d’hypothèses. Opérateurs, PBX internes, connexions Teams et plateformes cloud diffèrent souvent.
- Établir un plancher en désactivant TLS 1.0 et 1.1 ainsi que les suites cryptographiques faibles en priorité. C’est le changement unique qui apporte une réelle valeur sécuritaire, et sur la plupart des équipements en bordure, il est en retard.
- Découpler les côtés en utilisant le SBC comme frontière. Présentez du TLS moderne vers un pair strict comme Teams ou un opérateur, tandis qu’un PBX interne ancien conserve son transport existant (un TLS plus ancien là où le SBC le permet, ou un UDP/TCP simple au sein d’un réseau de confiance), sans jour J requis. Le Guide de configuration TLS et SRTP pour SBC couvre la configuration par jonction, et SBC mTLS couvre le cas de l’authentification mutuelle que Teams et de nombreux opérateurs exigent.
- Déployer par jonction en modifiant la politique d’un pair, en validant la négociation avec une capture de paquets, puis en passant au suivant. Les changements par jonction limitent le rayon d’impact.
- Surveiller les négociations pour détecter les échecs après que tout pair relève son minimum. Un cluster soudain d’échecs vers un opérateur est généralement le premier signe que le partenaire a relevé son plancher.
Questions fréquentes
TLS 1.2 est-il obsolète ?
Non. TLS 1.0 et 1.1 sont obsolètes selon la RFC 8996 ; TLS 1.2 est toujours valide et reste le minimum PCI-DSS. Le plancher de l’industrie monte, mais 1.2 n’a pas de date de retrait publiée.
Mes jonctions SIP cesseront-elles de fonctionner quand TLS 1.2 prendra fin ?
Pas en raison d’un arrêt global. Les appels vers un pair spécifique n’échouent que si ce pair relève son minimum au-delà de ce que votre équipement en bordure propose. La solution est de maintenir votre plancher à jour et de découpler les pairs au niveau du SBC pour que chaque côté négocie indépendamment.
Ai-je besoin de TLS 1.3 pour le SIP aujourd’hui ?
Pas strictement. TLS 1.2 avec des suites AEAD modernes et la confidentialité persistante est acceptable selon PCI-DSS et les recommandations du NIST. Prévoyez d’utiliser TLS 1.3 là où les pairs le prennent en charge, et traitez-le comme la destination plutôt qu’une urgence.
Quel est le changement le plus urgent ?
Désactiver TLS 1.0 et 1.1 ainsi que les suites cryptographiques faibles sur tout SIP edge exposé à Internet. C’est le véritable travail de fin de vie, et il offre le meilleur rapport sécurité/heure investie. L’aperçu sécurité SBC couvre la place de cette action parmi les autres défenses en bordure de réseau.
Migrez votre posture TLS en toute sécurité avec ProSBC
L’échéance déjà passée concerne TLS 1.0 et 1.1 ; TLS 1.2 est sous pression d’un plancher en hausse, pas retiré ; et TLS 1.3 est la destination vers laquelle vous migrez, pas un interrupteur que vous basculez du jour au lendemain. La solution durable est un équipement en bordure qui vous permet de définir et modifier la posture TLS par pair.
C’est exactement le rôle d’un SBC en bordure de signalisation SIP. ProSBC fonctionne comme un agent utilisateur dos à dos (B2BUA) complet qui termine et réémet la signalisation et les médias sur chaque segment, de sorte que vous pouvez relever votre plancher vers les pairs stricts tandis que l’équipement ancien continue de fonctionner. Son implémentation SIP over TLS négocie TLS en supposant la version 1.3 mais rétrograde automatiquement vers 1.2 lorsque nécessaire, de sorte que les versions plus anciennes peuvent être sélectionnées quand une jonction SIP est sur un chemin TLS 1.2. Les pairs qui ne peuvent pas négocier TLS 1.3 peuvent toujours se connecter grâce à la fonctionnalité de rétrogradation de ProSBC. ProSBC prend également en charge SRTP, y compris le relais SRTP et la conversion RTP vers SRTP, et il a été déployé dans des environnements Microsoft Teams routage direct (Direct Routing), qui exigent TLS et SRTP. La tarification par abonnement est publique et peut descendre jusqu’à 1,40 $ par session par an, et un ProSBC Lab gratuit à trois sessions est disponible si vous souhaitez tester une migration TLS avant de toucher à la production.
Vous préférez évaluer par vous-même d’abord ? Démarrez votre essai gratuit de 30 jours.