Menaces de sécurité VoIP et comment les SBC protègent votre réseau voix
Les réseaux voix transportent bien plus que des conversations. Chaque message SIP traversant l’infrastructure contient des identifiants d’authentification, des données de facturation, l’identité de l’appelant et des indices topologiques intégrés dans les en-têtes du protocole. Pour un attaquant, un réseau voix compromis constitue une cible de haute valeur, et de nombreux déploiements en production sont encore défendus comme si le trafic SIP était du simple UDP générique.
Les chiffres racontent la même histoire. Les attaques par hameçonnage vocal ont bondi de 442 % entre le S1 et le S2 2024, l’IA de synthèse vocale ayant comblé l’écart en matière d’usurpation d’identité. La fraude tarifaire continue de drainer plus de 6 milliards USD par an à l’échelle mondiale selon la Communications Fraud Control Association. Les exploits au niveau du protocole permettant la prise de contrôle à distance de téléphones VoIP via des messages SIP malformés sont régulièrement documentés dans la base de données CVE, avec des campagnes actives ciblant les terminaux Grandstream, Cisco et Yealink au cours des 18 derniers mois.
Les pare-feu réseau seuls ne bloquent efficacement aucune de ces attaques. Ils inspectent les paquets aux couches 3 et 4 et ne disposent d’aucun modèle de SIP, de RTP ni des schémas d’attaque spécifiques à la voix construits par-dessus. Un Session Border Controller se positionne à la périphérie du réseau avec une visibilité complète sur SIP et RTP, ce qui en fait l’équipement capable de détecter, d’atténuer et de bloquer les sept catégories d’attaques couvertes dans cet article.

Pourquoi un pare-feu réseau ne suffit pas
Les pare-feu opèrent aux couches 3 et 4 : adresses IP, ports de transport et en-têtes de paquets. Pour un pare-feu, le trafic VoIP n’est que de l’UDP sur les ports 5060 et 5061. Le pare-feu ne peut pas distinguer un SIP INVITE légitime d’une inondation, détecter des schémas de fraude tarifaire dans les décisions de routage, ni identifier une identité d’appelant usurpée dans l’en-tête From.
Les attaques SIP se situent dans la couche applicative. Elles sont intégrées dans les en-têtes et les corps de message qu’un pare-feu réseau n’inspecte jamais. Une inondation SIP REGISTER peut être constituée de messages SIP parfaitement valides transportés via UDP, TCP ou TLS, et le pare-feu laisse passer chacun d’entre eux. Un SBC détecte le taux d’enregistrement anormal provenant d’une source unique et le bloque avant qu’il n’atteigne le registrar. Le guide approfondi de prévention des attaques DoS SIP détaille chaque type d’inondation et la limitation de débit au niveau applicatif qui le neutralise.
La gestion du média crée le second point faible. Les flux RTP utilisent des plages de ports négociées dynamiquement qui couvrent souvent des milliers de ports UDP. Les pare-feu ouvrent soit la plage complète (surface d’attaque importante), soit s’appuient sur un SIP ALG pour suivre la négociation média (réputé pour perturber les flux d’appels). Un SBC ancre le média sur des ports contrôlés en tant que B2BUA, de sorte que les chemins média internes ne sont jamais exposés à l’extérieur. Le guide de sécurité SBC couvre chaque couche de défense avec des exemples de configuration.
Pare-feu vs SBC en un coup d’œil
| Capacité | Pare-feu traditionnel | Session Border Controller |
|---|---|---|
| Inspection des messages SIP |  Ne voit que l’UDP |
 Analyse SIP complète |
| Contrôle du chemin média | Ouverture de plage de ports | Relais média ancré |
| Masquage de topologie | |
Natif au B2BUA |
| Limitation de débit adaptée aux appels | |
Par source, trunk, méthode |
| Détection de fraude tarifaire | |
Routage programmable et scoring |
| Terminaison du chiffrement | Passage transparent uniquement | TLS et SRTP par segment |
| Normalisation du protocole | |
Moteur de manipulation d’en-têtes SIP |
| Vérification de l’identité de l’appelant | |
Signature et vérification STIR/SHAKEN |
Sept menaces critiques pour la sécurité VoIP
Les attaques ci-dessous sont celles que les ingénieurs réseau et les équipes de sécurité rencontrent réellement dans les environnements voix en production. Chacune exploite une faiblesse spécifique de l’infrastructure VoIP, et chacune dispose d’une défense SBC spécifique.
1. Fraude tarifaire
Un attaquant compromet des identifiants SIP par enregistrement en force brute, ingénierie sociale ou via un relais ouvert, puis les utilise pour acheminer des appels internationaux vers des numéros surtaxés qu’il contrôle. L’attaquant perçoit les revenus du service surtaxé. L’opérateur facture la victime, souvent pour des dizaines de milliers de dollars avant la clôture du cycle de facturation suivant.
Les variantes incluent la fraude au partage de revenus internationaux (IRSF), où l’attaquant entretient une relation de partage de revenus avec le fournisseur du numéro surtaxé ; le piratage de PBX ciblant des systèmes IP-PBX mal configurés ou non mis à jour ; et les schémas wangiri (un seul appel) qui composent automatiquement des milliers de numéros et attendent les rappels vers une destination surtaxée. La fraude tarifaire se déploie en quelques minutes. Un attaquant peut générer des milliers de dollars d’appels frauduleux en une heure, alors que les factures de l’opérateur arrivent des semaines plus tard et que les rétrofacturations sont difficiles à obtenir.
Un SBC correctement configuré inspecte chaque appel avant de le router. Le routage programmable examine plus de 100 paramètres par appel, notamment l’IP source, le numéro appelant, le numéro appelé, le pays de destination, l’heure de la journée et le nombre d’appels simultanés. Les limites d’appels simultanés par trunk empêchent un attaquant de lancer des centaines de sessions en parallèle. Le blocage des destinations internationales restreint les appels vers les plages de numéros surtaxés. L’intégration avec des services de scoring de fraude tels que TransNexus ClearIP et SecureLogix évalue le score de risque de chaque appel avant sa connexion, bloquant les appels à haut risque à la périphérie du réseau avant que des frais ne soient engagés.
2. Attaques par inondation SIP (DoS et DDoS)
Un attaquant envoie des volumes massifs de messages SIP INVITE, REGISTER ou OPTIONS pour submerger la capacité de traitement de la plateforme voix. Les appels légitimes ne peuvent pas se connecter, les enregistrements existants ne parviennent pas à se renouveler, et le réseau subit une panne vocale complète. Les inondations volumétriques saturent la bande passante par un volume brut de paquets. Les inondations spécifiques au protocole ciblent le moteur de traitement SIP avec des messages malformés ou coûteux en calcul. Les attaques distribuées génèrent du trafic depuis des milliers d’adresses IP sources simultanément, rendant le simple blocage par IP inefficace.
La limitation de débit adaptée à SIP opère simultanément à plusieurs niveaux : par adresse IP source, par groupe de trunks et par type de message SIP. Cette granularité permet au SBC de détecter qu’une seule IP envoie 500 messages REGISTER par seconde tout en laissant le trafic d’enregistrement normal provenant d’autres sources se poursuivre sans perturbation. La validation du protocole rejette les paquets SIP malformés avant qu’ils n’atteignent le moteur de traitement des appels, neutralisant les inondations spécifiques au protocole. La mise en liste noire dynamique bloque automatiquement les sources fautives lorsqu’elles dépassent les seuils configurés, avec une mise en liste grise basée sur un pourcentage pour une réponse graduée. La protection contre le balayage d’enregistrement SIP est spécifiquement conçue pour détecter et bloquer les attaques par inondation d’enregistrements, l’un des vecteurs d’attaque DDoS VoIP les plus courants.
3. Écoute clandestine et interception d’appels
La signalisation SIP non chiffrée (port UDP 5060) et les flux média RTP sont lisibles par toute personne ayant accès au chemin réseau entre les terminaux. Le contenu exposé comprend l’intégralité de l’audio de l’appel, les identités de l’appelant et de l’appelé, les identifiants SIP transmis lors de l’enregistrement, ainsi que les tonalités DTMF qui véhiculent souvent des mots de passe, des numéros de carte de crédit et des codes PIN. Des outils de capture de paquets librement disponibles peuvent extraire un audio vocal intelligible à partir de flux RTP non chiffrés en quelques secondes.
Le SBC impose le chiffrement sur les plans de signalisation et de média. SIP sur TLS sur le port 5061 chiffre tout le trafic de signalisation, empêchant l’interception des métadonnées d’appel, des identifiants et des informations de routage. SRTP chiffre le flux média, rendant l’audio capturé inintelligible. Le SBC effectue également la conversion RTP-vers-SRTP : il accepte le RTP non chiffré des terminaux hérités incapables de chiffrer nativement et le re-chiffre vers la destination. Les connexions externes peuvent ainsi être sécurisées immédiatement sans remplacer chaque terminal interne. Le guide de configuration TLS et SRTP pour SBC détaille les schémas de déploiement.
4. Usurpation d’identité de l’appelant et appels automatisés
La conception de SIP autorise n’importe quelle valeur dans l’en-tête From. Il n’existe aucune authentification intégrée de l’identité de l’appelant. Les attaquants exploitent cette faille pour falsifier l’identité de l’appelant, en se faisant passer pour des banques, des organismes gouvernementaux, des prestataires de santé ou des contacts connus. La synthèse vocale par IA a rendu ces attaques considérablement plus convaincantes, les attaquants étant désormais capables de cloner la voix d’une personne spécifique à partir de quelques secondes d’échantillon audio.
L’ampleur est considérable. Des milliards d’appels automatisés sont passés chaque mois rien qu’aux États-Unis. Le mandat STIR/SHAKEN de la FCC existe précisément pour répondre à ce problème en exigeant une authentification cryptographique de l’identité de l’appelant chez le fournisseur d’origine.
Le SBC implémente STIR/SHAKEN à la périphérie du réseau. Pour les appels sortants, il s’intègre à un service de signature externe pour créer des jetons PASSporT (assertions cryptographiques de l’identité de l’appelant) et injecte l’en-tête Identity dans le message SIP. Le SBC attribue les niveaux d’attestation A (authentification complète), B (partielle) ou C (passerelle) selon le degré de connaissance du fournisseur de services sur l’appelant. Pour les appels entrants, le SBC valide les en-têtes Identity entrants en vérifiant la signature numérique par rapport au certificat du fournisseur d’origine. L’intégration avec des services de scoring de spam tels que SecureLogix et YouMail fournit des vérifications de réputation en temps réel sur les identités d’appelants entrants.
5. Exposition de la topologie et reconnaissance réseau
Les messages SIP contiennent naturellement des en-têtes Via, Contact et Record-Route qui révèlent les adresses IP internes, les noms d’hôte des serveurs, l’architecture du réseau et les versions logicielles. Les attaquants utilisent ces informations pour la reconnaissance : cartographier la topologie interne avant de lancer des attaques ciblées contre des serveurs spécifiques ou d’exploiter des vulnérabilités connues dans les versions logicielles identifiées.
Un SBC construit sur une architecture Back-to-Back User Agent (B2BUA) assure un masquage de topologie inhérent. Un proxy SIP transfère les messages et préserve les chaînes d’en-têtes (y compris les détails du réseau interne), tandis qu’un B2BUA termine complètement la session SIP d’un côté et en initie une entièrement nouvelle de l’autre. Chaque en-tête SIP est reconstruit de zéro. Les adresses IP internes, les noms d’hôte et les noms de serveur n’apparaissent jamais dans les messages envoyés aux parties externes. Le masquage de topologie est inhérent au modèle de traitement B2BUA car les messages SIP sortants sont reconstruits plutôt que transmis de manière transparente. Une configuration appropriée reste néanmoins nécessaire pour éviter d’exposer des informations via des en-têtes optionnels ou personnalisés.
6. Détournement d’enregistrement
Un attaquant enregistre son propre appareil auprès du registrar SIP en utilisant des identifiants volés ou obtenus par force brute. Le registrar met à jour sa table de liaison, et l’appareil de l’utilisateur légitime cesse de recevoir des appels. L’appareil de l’attaquant les reçoit à sa place. Dans les attaques plus sophistiquées, l’attaquant s’enregistre avec une priorité plus élevée, ce qui achemine les nouveaux appels vers lui tandis que l’appareil légitime reste enregistré mais injoignable.
La protection contre le balayage d’enregistrement SIP détecte les schémas d’enregistrement anormaux : tentatives rapides depuis une source unique, tentatives utilisant des identifiants séquentiels ou issus d’un dictionnaire, ou enregistrements simultanés pour le même utilisateur depuis des emplacements différents. Les limites de taux d’enregistrement par trunk empêchent les tentatives en force brute de dépasser des seuils sûrs. Les listes de contrôle d’accès restreignent les adresses IP et les réseaux autorisés à s’enregistrer via chaque groupe de trunks. L’intégration RADIUS fournit une vérification et une autorisation centralisées des identifiants, de sorte que les tentatives d’enregistrement sont authentifiées auprès d’un système dorsal de confiance plutôt qu’acceptées sur la seule base des identifiants au niveau SIP.
7. Exploitation du protocole SIP
Les attaquants fabriquent des messages SIP malformés conçus pour exploiter les vulnérabilités d’analyse des équipements VoIP : débordements de tampon, injection d’en-têtes, injection SQL via les en-têtes SIP ou erreurs logiques dans les machines d’état SIP. Ces attaques ciblent le moteur de traitement SIP lui-même, avec un potentiel d’exécution de code à distance, de plantage de service ou d’accès administratif non autorisé. Les CVE récents contre les terminaux Grandstream, Cisco et Yealink démontrent que ces vulnérabilités sont activement découvertes et exploitées en production.
L’architecture B2BUA constitue à nouveau la défense critique. Étant donné que le SBC analyse et reconstruit intégralement chaque message SIP, les entrées malformées sont soit corrigées par le moteur de manipulation d’en-têtes SIP, qui normalise les messages non standard, soit rejetées par la validation du protocole qui refuse les messages violant les normes SIP. Les déploiements B2BUA correctement configurés empêchent les systèmes internes de voir directement le message SIP malformé original ; ils ne reçoivent que la reconstruction propre et validée du SBC. Un proxy SIP ou un pare-feu transmettrait le message malformé tel quel au système cible.
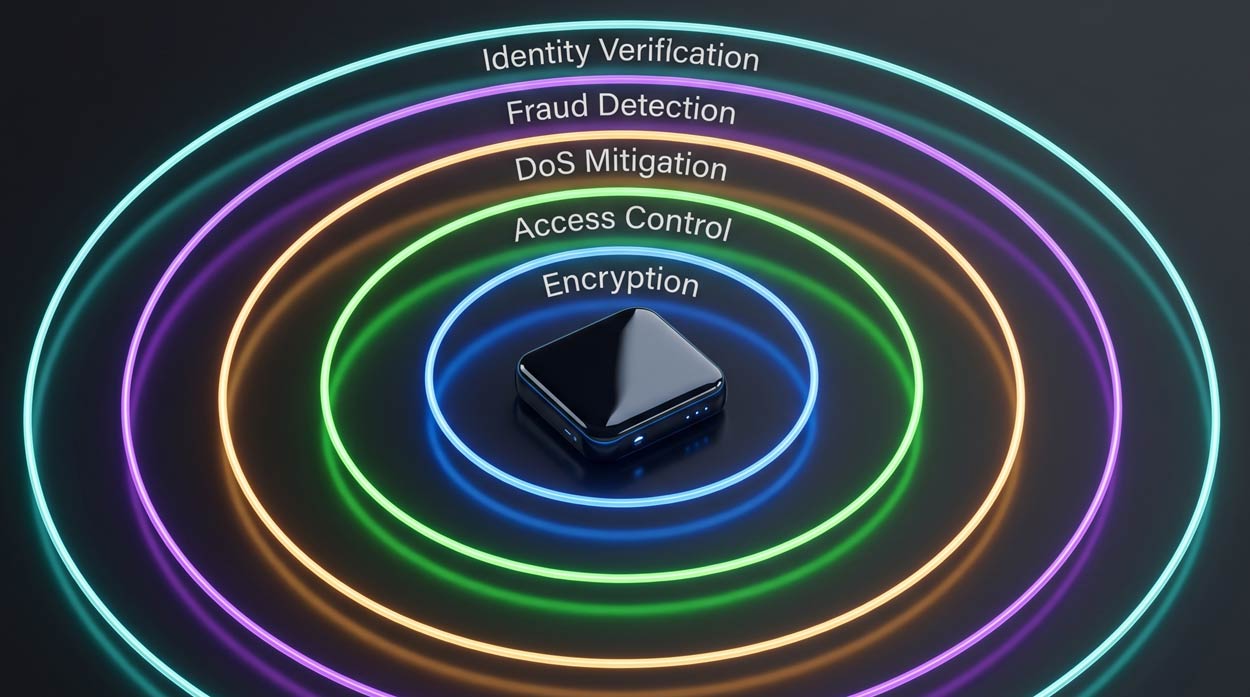
Défense en profondeur : cinq couches de protection
Aucun mécanisme de sécurité unique ne bloque toutes les attaques VoIP. La fraude tarifaire est un problème de couche de routage. L’écoute clandestine est un problème de couche de transport. L’usurpation d’identité est un problème de couche d’identité. Le DoS est un problème de couche de capacité. L’exploitation du protocole est un problème de couche d’analyse. Chaque vecteur d’attaque nécessite sa propre défense, et chaque défense intercepte des menaces que les autres manquent.
Une posture de sécurité SBC efficace fonctionne en cinq couches concentriques, chacune adressant une surface d’attaque différente plutôt que de dupliquer celle du dessous.
La couche 1 couvre le chiffrement via TLS pour la signalisation SIP et SRTP pour le média. Cette couche empêche l’écoute clandestine et le vol d’identifiants, de sorte que même si un attaquant accède au réseau, le trafic capturé est inintelligible.
La couche 2 couvre le contrôle d’accès via les ACL et les listes noires IP. Cette couche restreint qui peut envoyer du trafic vers votre infrastructure voix, bloquant les acteurs malveillants connus et les sources non autorisées avant qu’ils ne consomment des ressources de traitement.
La couche 3 couvre l’atténuation DoS et DDoS via la limitation de débit adaptée à SIP et la mise en liste noire dynamique. Cette couche empêche les attaques par inondation volumétriques et spécifiques au protocole de submerger la capacité de traitement des appels.
La couche 4 couvre la détection de fraude via le routage programmable et l’inspection par appel. Cette couche évalue chaque appel en temps réel et bloque la fraude tarifaire, l’IRSF et l’abus de numéros surtaxés avant que des frais ne soient engagés.
La couche 5 couvre la vérification d’identité via la signature et la vérification STIR/SHAKEN, ainsi que l’intégration optionnelle du scoring de spam. Cette couche authentifie l’identité de l’appelant et filtre les appels automatisés, répondant aux attaques par usurpation d’identité et ingénierie sociale qui contournent les défenses purement techniques.
Les cinq couches sont complémentaires, pas redondantes. Un attaquant qui contourne le chiffrement (par exemple via un terminal interne compromis) fait encore face au contrôle d’accès. Un attaquant qui passe le contrôle d’accès avec des identifiants valides fait encore face à la détection de fraude. Un attaquant dont l’identité d’appelant survit à la vérification STIR/SHAKEN (un numéro légitime utilisé de manière malveillante) peut encore être détecté par le scoring comportemental de fraude. Le guide de sécurité SBC couvre chaque couche avec des exemples de configuration de déploiement.
Ce qu’il faut rechercher dans une solution de sécurité SBC
Lors de l’évaluation de SBC pour la sécurité du réseau voix, les capacités ci-dessous distinguent les solutions adéquates des solutions complètes.
- Prise en charge native de TLS et SRTP, incluant la conversion RTP-vers-SRTP pour les environnements mixtes, pas simplement le passage transparent.
- Granularité du contrôle d’accès par trunk afin que chaque connexion opérateur applique ses propres politiques de sécurité de manière indépendante. Une politique globale unique ne peut pas tenir compte des différents niveaux de confiance des différents pairs.
- Routage programmable pour une logique de fraude personnalisée, car les tables de routage statiques ne peuvent pas détecter les schémas de fraude sophistiqués. Recherchez un SBC qui vous permet d’écrire une logique d’inspection personnalisée s’exécutant avant le routage, avec accès à l’ensemble complet des paramètres d’appel.
- Signature et vérification STIR/SHAKEN avec la flexibilité de s’intégrer au service de signature de votre choix, sans être verrouillé dans l’écosystème d’un seul fournisseur.
- Intégration de services de sécurité tiers via la capacité d’interroger des services externes de scoring de fraude, de détection de spam et de réputation en temps réel pendant l’établissement de l’appel.
- Protection DoS et DDoS intégrée sans nécessiter d’appliance séparée ni de licence supplémentaire. L’atténuation DoS devrait être une capacité inhérente, pas un module complémentaire.
- Masquage complet de topologie par B2BUA qui est architectural plutôt que configurable. Le masquage de topologie configurable peut être mal configuré ; le masquage de topologie inhérent au B2BUA ne peut pas être accidentellement désactivé.
- Surveillance et alertes en temps réel pour une visibilité sur les menaces actives, les attaques bloquées et les anomalies de trafic. La sécurité sans observabilité est une sécurité sans conscience.
Pour les déploiements ne disposant pas de capacité d’ingénierie SBC dédiée, un service SBC géré couvre la mise en place, les opérations au quotidien et le support 24h/24, 7j/7 tout en préservant la même programmabilité pour la logique de fraude et l’intégration STIR/SHAKEN.
Où se positionne ProSBC
ProSBC offre les capacités SBC énumérées ci-dessus dans un produit logiciel qui s’exécute sur AWS, Azure, VMware, KVM, Proxmox ou bare metal. L’architecture B2BUA gère le TLS et le SRTP par segment, la normalisation SIP complète, la limitation de débit par NAP et la mise en liste noire dynamique avec mise en liste grise basée sur un pourcentage, la protection contre le balayage d’enregistrement SIP, et le masquage de topologie architectural sans complexité de configuration.
L’API de routage Ruby est l’endroit où réside la couche de détection de fraude. Les intégrations validées avec TransNexus ClearIP, SecureLogix et YouMail fonctionnent comme des filtres dans la chaîne de routage, interrogeant chaque service pendant l’établissement de l’appel et appliquant des décisions de routage basées sur le score de risque, le niveau d’attestation ou la réputation de spam. La signature et la vérification STIR/SHAKEN fonctionnent via des intégrations partenaires ouvertes avec TransNexus ClearIP ou Neustar, configurées par appel plutôt que comme une politique d’attestation statique unique.
ProSBC supporte jusqu’à 60 000 sessions par serveur et jusqu’à 1 024 NAP pour les déploiements multi-locataires. La tarification commence à partir de 1,40 USD par session par an en abonnement, avec un essai gratuit de 30 jours pour l’évaluation commerciale et une licence permanente ProSBC Lab qui fournit trois sessions simultanées pour les tests et le travail d’intégration.
Questions fréquemment posées
Quelles sont les principales menaces de sécurité VoIP ?
Les sept menaces les plus lourdes de conséquences sont la fraude tarifaire (plus de 6 milliards USD par an à l’échelle mondiale), les attaques par inondation SIP (DoS et DDoS), l’écoute clandestine sur la signalisation et le média non chiffrés, l’usurpation d’identité de l’appelant désormais amplifiée par la synthèse vocale IA, l’exposition de la topologie qui permet la reconnaissance, le détournement d’enregistrement par identifiants volés, et l’exploitation du protocole SIP ciblant les vulnérabilités d’analyse. Chacune nécessite sa propre défense en couches.
Comment un SBC protège-t-il contre les attaques VoIP ?
Un SBC assure la défense en cinq couches concentriques : le chiffrement (TLS et SRTP), le contrôle d’accès (ACL et listes noires), l’atténuation DoS et DDoS (limitation de débit adaptée à SIP par source, trunk et type de message), la détection de fraude (routage programmable avec accès à plus de 100 paramètres d’appel), et la vérification d’identité (signature et vérification STIR/SHAKEN). Les pare-feu réseau ne peuvent implémenter aucune de ces mesures car ils ne disposent d’aucun modèle de la sémantique du protocole SIP.
Un pare-feu suffit-il pour la sécurité VoIP ?
Un pare-feu réseau opère uniquement aux couches réseau et transport (adresses IP et ports UDP) et ne peut pas inspecter le trafic applicatif SIP. Il ne peut pas distinguer un SIP INVITE légitime d’une inondation, détecter des schémas de fraude tarifaire dans le routage des appels, identifier une identité d’appelant usurpée dans les en-têtes SIP, ni gérer les plages de ports RTP dynamiques. Un SBC analyse chaque message SIP, le valide par rapport aux normes du protocole et prend des décisions de sécurité basées sur le contexte spécifique à la voix que le pare-feu ne perçoit pas.
STIR/SHAKEN bloque-t-il toute usurpation d’identité de l’appelant ?
Non. STIR/SHAKEN authentifie la relation du fournisseur d’origine avec l’appelant, mais les numéros légitimes utilisés de manière malveillante passent tout de même l’attestation de niveau A. STIR/SHAKEN est le plus efficace lorsqu’il est combiné avec le scoring comportemental de fraude (TransNexus, SecureLogix, YouMail) et une logique de routage par appel capable de réagir à des signaux mixtes pendant l’établissement.
La conversion RTP-vers-SRTP est-elle vraiment nécessaire ?
Pour tout déploiement touchant au Direct Routing de Microsoft Teams, au WebRTC, aux données de santé protégées (ePHI) réglementées par la HIPAA, ou aux flux de paiement vocal PCI DSS, oui. De nombreux opérateurs livrent encore du RTP non chiffré, et de nombreux terminaux hérités ne peuvent pas chiffrer nativement. La conversion RTP-vers-SRTP au niveau du SBC permet aux connexions externes de respecter les exigences de chiffrement sans remplacer simultanément chaque terminal interne.
Protégez votre réseau voix avec ProSBC
Les menaces VoIP ne sont pas théoriques. La fraude tarifaire, les attaques DDoS, l’écoute clandestine et l’usurpation d’identité de l’appelant sont des menaces actives et permanentes qui coûtent des milliards chaque année à l’industrie des télécommunications, et la synthèse vocale par IA rend les attaques basées sur l’identité plus rapides et moins coûteuses à grande échelle.
Un SBC constitue la posture de sécurité minimale viable pour tout réseau voix en production, l’équivalent d’un pare-feu pour le réseau de données mais conçu pour les protocoles et les schémas d’attaque spécifiques à la voix. ProSBC intègre l’ensemble complet des capacités couvertes ci-dessus : TLS et SRTP par segment, normalisation SIP complète, détection de fraude programmable, signature et vérification STIR/SHAKEN, et masquage de topologie inhérent au B2BUA, sur infrastructure standard avec tarification par abonnement.
Vous préférez évaluer par vous-même d’abord ? Commencez votre essai gratuit de 30 jours.