Sécurité VoIP : guide du fournisseur de services pour protéger les réseaux voix
Les réseaux voix acheminent des milliards d’appels chaque jour, et l’infrastructure qui les soutient est sous attaque constante. La Communications Fraud Control Association (CFCA) estime que la fraude dans les télécommunications coûte au secteur plus de 6,69 milliards de dollars par an, la fraude à la taxation et l’International Revenue Share Fraud (IRSF) figurant parmi les principaux contributeurs. Les attaques par inondation SIP et DDoS peuvent paralyser une plateforme voix entière en quelques minutes. L’usurpation de l’identifiant de l’appelant érode la confiance dans le réseau téléphonique lui-même, et la FCC a répondu par des mandats STIR/SHAKEN que chaque fournisseur de services voix doit désormais respecter.
Que vous exploitiez un réseau voix en tant qu’ISP gérant une infrastructure de jonction SIP (SIP trunking), MSP revendant des services voix, fournisseur UCaaS ou CCaaS opérant une plateforme hébergée, ou centre de contact protégeant la qualité des appels entrants, la sécurité VoIP n’est pas une fonctionnalité que vous évaluez. C’est le socle sur lequel repose votre activité.
Ce guide est rédigé pour les professionnels qui construisent et exploitent des réseaux voix, et non pour les entreprises qui choisissent un système téléphonique. Il couvre les menaces réelles ciblant les infrastructures de classe opérateur, les protocoles et pratiques qui les protègent, et la manière dont un contrôleur de session en bordure (SBC) applique la sécurité à la périphérie du réseau, là où elle compte le plus.

Regarder : composantes essentielles de la sécurité VoIP, un aperçu vidéo concis de la manière dont les SBC protègent les réseaux voix.
Pourquoi les réseaux VoIP sont vulnérables
Le VoIP a été conçu pour l’interopérabilité, pas pour la sécurité. Le protocole SIP (Session Initiation Protocol) qui sous-tend la quasi-totalité de la signalisation voix moderne a été normalisé à une époque où la préoccupation principale était de permettre aux équipements de différents fournisseurs d’échanger des appels, et non de se défendre contre des adversaires explorant activement les faiblesses. Cette décision architecturale a des conséquences auxquelles chaque exploitant de réseau voix est confronté aujourd’hui.
SIP et RTP ont été conçus en clair
La signalisation SIP et les médias RTP circulent en texte clair par défaut. Sans chiffrement explicite, toute personne ayant accès au chemin réseau peut lire les messages SIP INVITE pour voir qui appelle qui, capturer les flux RTP pour reconstituer des conversations entières et extraire les identifiants d’authentification des échanges SIP REGISTER. Les protocoles eux-mêmes n’imposent pas la confidentialité ; cette responsabilité incombe à l’exploitant du réseau.
L’exposition à Internet multiplie la surface d’attaque
Contrairement aux réseaux TDM traditionnels qui fonctionnaient sur des circuits dédiés, l’infrastructure VoIP est accessible via l’Internet public. Les terminaux SIP, les serveurs d’enregistrement et les groupes de jonctions écoutent tous sur des ports connus (5060/UDP, 5060/TCP, 5061/TLS). Des outils de balayage automatisés peuvent découvrir et identifier une infrastructure SIP en quelques minutes, et la barrière à l’entrée pour lancer une inondation SIP ou une attaque par force brute sur les enregistrements est essentiellement nulle : des outils open source comme SIPVicious sont librement disponibles.
L’infrastructure multi-locataire concentre les risques
Les fournisseurs de services (ISP revendant des jonctions SIP, MSP gérant la voix pour des dizaines de clients professionnels, plateformes UCaaS hébergeant des milliers de locataires) exploitent une infrastructure multi-locataire où un seul terminal compromis peut affecter chaque client de la plateforme. Une attaque de fraude à la taxation provenant du PBX mal configuré d’un seul abonné peut générer des dizaines de milliers de dollars de frais frauduleux avant que quiconque ne s’en aperçoive. Une attaque DDoS ciblant le SBC ou le registrar du fournisseur peut interrompre le service voix pour tous les locataires simultanément.
Les menaces de sécurité VoIP les plus courantes
Comprendre le paysage des menaces est la première étape pour s’en défendre. Voici les attaques que les exploitants de réseaux voix rencontrent le plus fréquemment, classées par l’ampleur des dommages financiers et opérationnels qu’elles causent.
Inondation SIP et attaques DDoS
L’inondation SIP submerge l’infrastructure voix en envoyant des volumes massifs de messages SIP INVITE, REGISTER ou OPTIONS plus rapidement que la cible ne peut les traiter. Le résultat est l’échec de l’établissement des appels pour chaque utilisateur légitime de la plateforme. Les attaques par déni de service distribué (DDoS) amplifient ce phénomène en coordonnant des inondations depuis des milliers d’adresses sources simultanément, rendant le blocage simple par adresse IP inefficace. Des fournisseurs de services ont signalé des attaques soutenues générant plus de 1 500 appels malveillants par jour à partir de vrais numéros de téléphone, un schéma connu sous le nom de Telephony Denial of Service (TDoS) qui est particulièrement difficile à filtrer car chaque appel individuel semble légitime.
Fraude à la taxation et International Revenue Share Fraud (IRSF)
La fraude à la taxation reste la menace de sécurité VoIP la plus coûteuse. Les attaquants compromettent une jonction SIP ou un PBX, puis acheminent des appels vers des numéros internationaux surtaxés qu’ils contrôlent, souvent dans des destinations à coût élevé où les frais à la minute dépassent 1 $. L’attaquant perçoit une part des revenus tandis que le fournisseur de services ou l’abonné reçoit la facture. L’IRSF représente un problème de 6,69 milliards de dollars par an selon la CFCA, et survient généralement la nuit ou les fins de semaine, lorsque les anomalies de trafic sont les moins susceptibles d’être remarquées.
Le traffic pumping fonctionne sur un principe similaire mais cible les numéros nationaux de stimulation d’accès. La fraude à l’abonnement consiste à obtenir des jonctions SIP ou des terminaux à l’aide d’identifiants volés spécifiquement pour générer du trafic frauduleux.
Usurpation de l’identifiant de l’appelant et appels automatisés
L’usurpation SIP exploite le fait que l’en-tête From et le P-Asserted-Identity (PAI) dans un SIP INVITE peuvent être définis à n’importe quelle valeur par le terminal d’origine. Sans authentification, un acteur malveillant peut présenter n’importe quel identifiant de l’appelant de son choix, usurpant l’identité de banques, d’organismes gouvernementaux ou des propres clients de l’abonné. Le mandat STIR/SHAKEN de la FCC existe précisément pour répondre à ce problème, mais la conformité exige des modifications d’infrastructure au niveau du SBC.
Les campagnes d’appels automatisés utilisent l’usurpation de l’identifiant de l’appelant à une échelle industrielle. La Robocall Mitigation Database de la FCC exige que chaque fournisseur de services voix dépose une certification décrivant les mesures prises pour empêcher le trafic d’appels automatisés illégaux d’être émis depuis son réseau.
Détournement d’enregistrement
Le détournement d’enregistrement survient lorsqu’un attaquant envoie des messages SIP REGISTER falsifiés pour rediriger les appels d’un utilisateur légitime vers un terminal différent. Si le registrar accepte l’enregistrement falsifié, les appels entrants destinés à l’utilisateur réel sont livrés à l’attaquant. Le balayage d’enregistrement par force brute (tentatives automatisées de deviner les identifiants SIP) est le vecteur le plus courant, et les registrars non protégés peuvent recevoir des milliers de tentatives d’enregistrement par heure.
Écoute clandestine et interception des médias
L’écoute clandestine est la conséquence la plus directe du RTP non chiffré. Un attaquant capable de capturer des paquets sur le chemin réseau entre deux terminaux peut reconstituer l’audio de n’importe quel appel en temps réel. Même si la signalisation est chiffrée avec TLS, les médias circulant en RTP en clair restent entièrement exposés. Pour les fournisseurs de services traitant des communications de santé, financières ou juridiques, il s’agit à la fois d’un risque de sécurité et d’un manquement à la conformité.
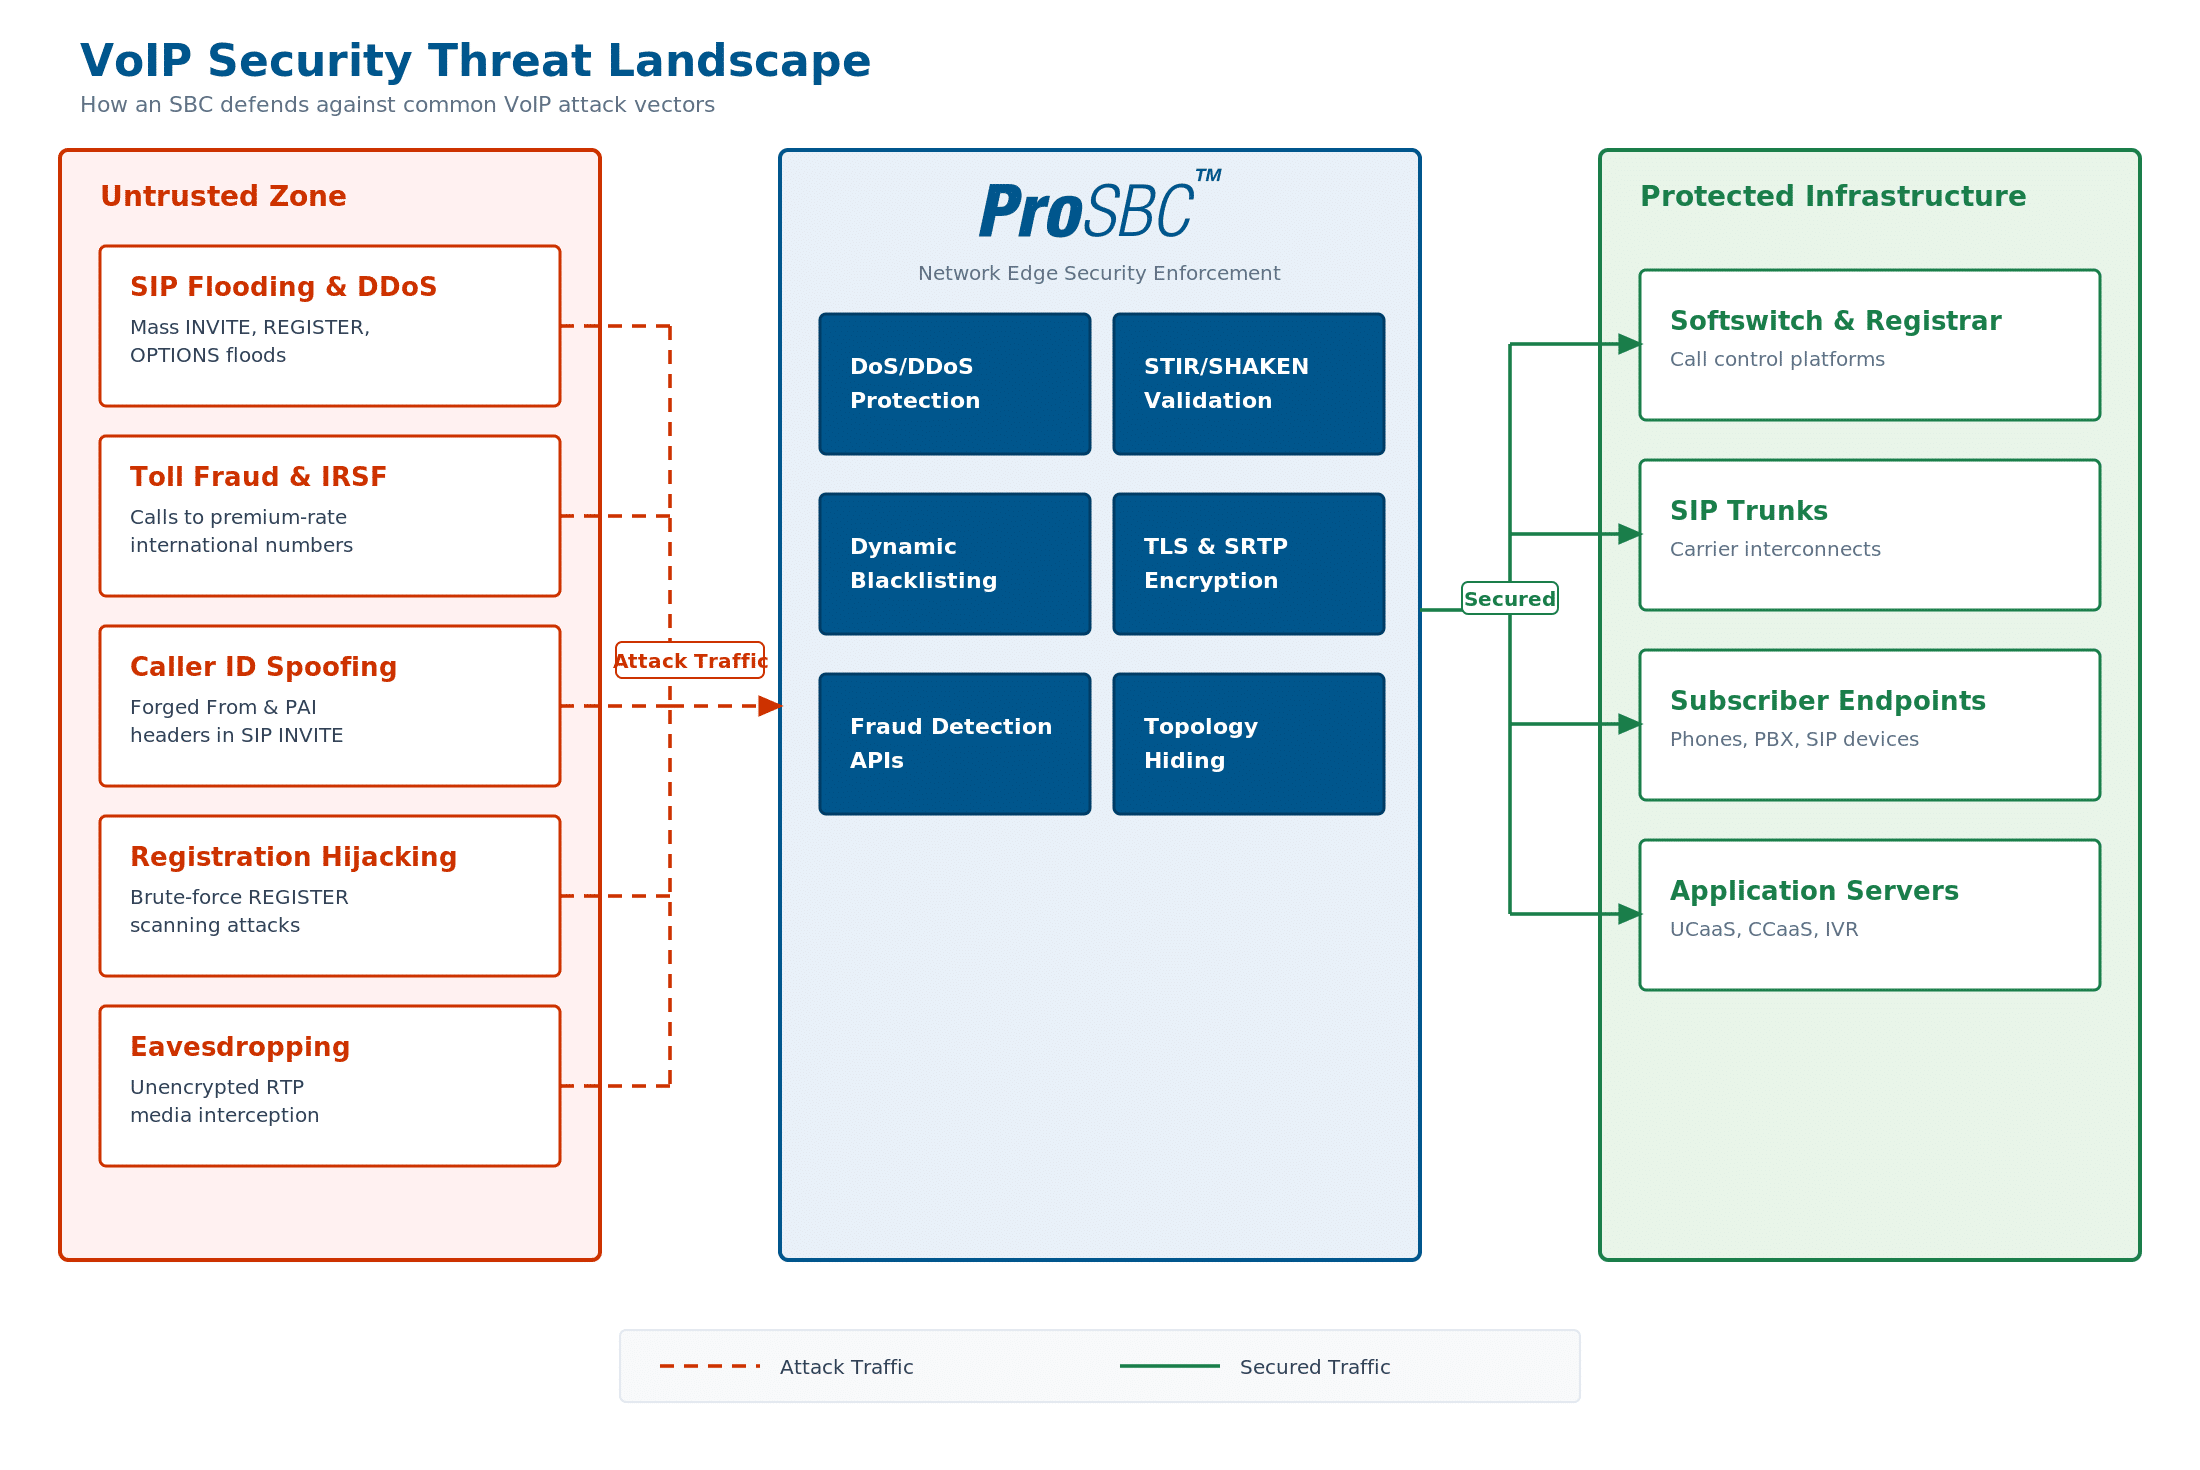
Menaces de sécurité VoIP courantes ciblant l’infrastructure des fournisseurs de services. Le SBC se situe à la périphérie du réseau, inspectant et filtrant à la fois la signalisation et les médias avant que les menaces n’atteignent les systèmes internes. Cliquez pour agrandir.
Meilleures pratiques de sécurité VoIP pour les fournisseurs de services
Sécuriser un réseau voix ne se résume pas à un choix technologique unique ; c’est une stratégie de défense en profondeur où chaque contrôle renforce les autres. Ces meilleures pratiques s’appliquent spécifiquement aux ISP, MSP et opérateurs de plateformes gérant une infrastructure SIP de classe opérateur.
Tout chiffrer : TLS pour la signalisation, SRTP pour les médias
Le chiffrement est le minimum requis. SIP sur TLS protège la signalisation contre l’écoute clandestine et le vol d’identifiants. SRTP protège les médias contre l’interception et l’enregistrement. Les deux doivent être appliqués sur chaque groupe de jonctions externe, et idéalement aussi sur les segments internes. Des plateformes comme Microsoft Teams Direct Routing et WebRTC refusent de se connecter à des terminaux dépourvus de TLS et SRTP, et les cadres de conformité dans les secteurs de la santé et des services financiers exigent de plus en plus le chiffrement voix de bout en bout.
Un SBC B2BUA est essentiel ici, car il termine et réinitie à la fois la signalisation et les médias sur chaque segment d’appel de manière indépendante. Cela permet au SBC d’accepter du RTP non chiffré d’un opérateur traditionnel d’un côté et de livrer du SRTP à un terminal Teams ou WebRTC de l’autre, sans que l’une ou l’autre partie n’ait à modifier sa configuration.
Déployer la limitation de débit SIP et la détection d’anomalies
La limitation de débit plafonne le nombre de transactions SIP (INVITE, REGISTER, OPTIONS) qu’une source unique peut envoyer dans une fenêtre de temps. C’est la première ligne de défense contre l’inondation SIP, le balayage d’enregistrement par force brute et les attaques par énumération. La détection d’anomalies va plus loin en identifiant les schémas de trafic qui s’écartent des références établies : un pic soudain d’appels vers des destinations internationales à coût élevé, un nombre inhabituel d’appels de courte durée, ou des tentatives d’enregistrement provenant de régions géographiques où le fournisseur n’a aucun abonné.
Mettre en place des listes de blocage dynamiques et le contrôle d’accès
Les listes de contrôle d’accès (ACL) statiques définissent quelles adresses IP et quels domaines SIP sont autorisés à envoyer du trafic vers votre infrastructure. Les listes de blocage dynamiques étendent ce principe en bloquant automatiquement les sources qui déclenchent des règles de sécurité. Une source qui envoie 500 tentatives REGISTER échouées en une minute, par exemple, est bloquée sans intervention de l’opérateur. Le greylisting basé sur un pourcentage offre un compromis : plutôt que de bloquer entièrement une source suspecte, le SBC peut limiter son trafic à un pourcentage configurable pendant que l’opérateur enquête.
Masquer la topologie de votre réseau
Le masquage de topologie remplace les adresses IP internes dans les en-têtes SIP par l’adresse publique du SBC avant qu’un message ne quitte le réseau. Sans cela, les en-têtes Via, Contact et Record-Route peuvent exposer les adresses des serveurs internes, la structure du réseau, voire les versions logicielles aux parties externes. Les attaquants utilisent ces informations pour identifier et cibler des composants d’infrastructure spécifiques derrière le SBC.
Appliquer des restrictions de routage d’appels
Les restrictions de routage d’appels empêchent les terminaux compromis de générer des appels sortants vers des destinations non autorisées par l’opérateur. Cela inclut le blocage des appels vers des plages de numéros surtaxés connus, la définition de limites d’appels simultanés par jonction, la restriction des appels internationaux aux codes pays explicitement autorisés et l’application de politiques horaires qui signalent les pics de trafic en dehors des heures ouvrables pour examen. Pour les MSP gérant plusieurs clients professionnels, les politiques d’appels par locataire garantissent qu’une compromission affectant un client ne peut pas générer de frais ou de perturbation pour les autres.
Surveiller le trafic en temps réel
Aucune défense statique ne détecte toutes les attaques. La surveillance continue des enregistrements de détail d’appel (CDR), des journaux de messages SIP et des tableaux de bord de trafic permet aux opérateurs d’identifier les anomalies à mesure qu’elles se développent, avant qu’un événement de fraude à la taxation n’ait le temps d’accumuler des frais significatifs ou qu’une attaque DDoS n’ait le temps de dégrader la qualité de service pour tous les abonnés. Les seuils d’alerte automatisés (appels par seconde, enregistrements échoués, appels vers des destinations signalées) transforment la surveillance d’une observation passive en une défense active.
Sécurité des jonctions SIP
Les jonctions SIP sont les artères d’un réseau voix, transportant la signalisation et les médias entre les opérateurs, les plateformes et les abonnés. Pour les ISP et MSP exploitant une infrastructure de jonction SIP, la sécurité au niveau de la jonction est l’endroit où la sécurité VoIP devient opérationnellement spécifique.
Sécuriser le point d’interconnexion
Chaque jonction SIP se termine à un point d’interconnexion, la frontière réseau où votre infrastructure se connecte à un opérateur, un client ou un autre fournisseur. C’est là qu’un SBC fonctionne comme le pare-feu périmétrique du réseau voix. Le SBC inspecte chaque message SIP entrant et sortant de la jonction, applique les politiques de chiffrement, valide les adresses sources par rapport aux listes de contrôle d’accès et applique des règles de manipulation des en-têtes SIP qui normalisent le trafic provenant de différents opérateurs dans un format interne cohérent.
Sans SBC au point d’interconnexion, votre registrar, votre softswitch et vos serveurs d’application sont exposés directement à l’Internet public, avec chaque outil de balayage, inondation et tentative d’exploitation qui en découle.
Politiques de sécurité par jonction
Toutes les jonctions ne présentent pas le même profil de risque. Une jonction interconnectée avec un opérateur de niveau 1 via une interconnexion privée présente des considérations de sécurité différentes d’une jonction exposée à Internet desservant des centaines de terminaux PBX de PME. Le SBC doit permettre des politiques de sécurité par jonction (par NAP) : des exigences TLS différentes, des limites de débit différentes, des seuils de liste de blocage différents et des restrictions de routage d’appels différentes pour chaque groupe de jonctions. Cette granularité empêche une politique de sécurité unique d’être soit trop permissive pour les jonctions à haut risque, soit trop restrictive pour les pairs de confiance.
Se protéger contre le balayage d’enregistrement SIP
Le balayage d’enregistrement SIP est une menace de fond constante sur l’infrastructure SIP exposée à Internet. Des outils automatisés parcourent les plages d’adresses IP en envoyant des messages SIP REGISTER avec des combinaisons nom d’utilisateur/mot de passe courantes. Le SBC doit détecter les schémas de balayage d’enregistrement (volumes élevés de réponses REGISTER échouées provenant d’une source unique) et bloquer la source dynamiquement avant qu’un identifiant ne soit deviné. La protection contre le balayage d’enregistrement SIP est une fonction de sécurité distincte de la limitation de débit générique et doit être configurée explicitement.
Prévention de la fraude à la taxation
La prévention de la fraude VoIP n’est pas un exercice théorique. La fraude à la taxation est une réalité opérationnelle qui coûte des milliards au secteur des télécommunications chaque année. Pour les fournisseurs de services, un seul événement de fraude non détecté peut générer des frais à cinq ou six chiffres en quelques heures.
Comment fonctionne la fraude à la taxation
L’attaque IRSF typique suit un schéma prévisible. L’attaquant compromet un terminal SIP, souvent un PBX mal configuré, un appareil avec des identifiants par défaut ou une jonction avec une authentification faible. Il achemine ensuite des appels via le terminal compromis vers des numéros internationaux surtaxés qu’il contrôle, souvent dans des destinations à coût élevé en Afrique, en Europe de l’Est ou dans les îles du Pacifique, où les frais de terminaison à la minute sont les plus élevés. L’attaquant perçoit une part des revenus de l’opérateur du numéro surtaxé. Les appels sont généralement passés la nuit ou les fins de semaine pour maximiser la fenêtre avant détection.
Le traffic pumping suit un modèle financier similaire mais cible les numéros nationaux de stimulation d’accès, exploitant les mécanismes de compensation inter-opérateurs pour générer des revenus à partir de volumes d’appels artificiellement gonflés.
Comment les SBC détectent et bloquent la fraude à la taxation
Un SBC positionné à la périphérie du réseau peut détecter et bloquer la fraude à la taxation grâce à plusieurs mécanismes complémentaires. Les restrictions de routage d’appels empêchent les appels vers des destinations à haut risque connues, sauf autorisation explicite. Les limites d’appels simultanés par jonction ou par abonné plafonnent le volume d’appels qu’un terminal unique peut générer en parallèle. Les limites de durée d’appel signalent et terminent les appels qui dépassent un seuil configurable ; les appels professionnels légitimes durent rarement deux heures, mais les appels frauduleux souvent.
L’analyse du trafic en temps réel identifie les schémas anormaux : un pic soudain d’appels vers un indicatif de pays qui ne reçoit normalement aucun trafic, une augmentation des appels de courte durée (utilisés pour tester les routes avant de lancer une fraude à plein volume) ou un volume d’appels en dehors des heures ouvrables qui s’écarte de la base historique de l’abonné.
La détection avancée de fraude intègre le SBC avec des services externes de renseignement sur la fraude. TransNexus ClearIP fournit une évaluation de la fraude en temps réel et des recommandations de routage. JeraSoft propose des analyses de fraude intégrant la facturation. Le moteur d’API et de scripts de routage du SBC peut interroger ces services pendant l’établissement de l’appel, avant que l’appel ne soit connecté, et appliquer des décisions de blocage, d’autorisation ou de redirection en fonction du score de fraude renvoyé.
Conformité STIR/SHAKEN
Le mandat STIR/SHAKEN de la FCC est le changement réglementaire le plus important affectant les fournisseurs de services voix au cours de la dernière décennie. En vertu du TRACED Act, chaque fournisseur de services voix d’origine et de terminaison doit mettre en œuvre l’authentification de l’identifiant de l’appelant via le cadre STIR/SHAKEN, et les exigences continuent de se resserrer.
Ce que fait STIR/SHAKEN
Lorsqu’un fournisseur de services d’origine passe un appel, le cadre STIR/SHAKEN exige du fournisseur qu’il signe cryptographiquement l’appel avec un certificat numérique, générant un PASSporT (Personal Assertion Token) qui est inséré dans l’en-tête Identity du SIP INVITE. Le jeton contient des assertions sur l’origine de l’appel (le numéro appelant), la destination, l’horodatage et un niveau d’attestation (A, B ou C) reflétant la confiance du fournisseur dans l’identité de l’appelant.
Le fournisseur de services de terminaison valide la signature par rapport au certificat du fournisseur d’origine pour confirmer que le numéro appelant a été légitimement déclaré. Si la signature est invalide ou absente, le fournisseur de terminaison peut signaler, rediriger ou bloquer l’appel.
Niveaux d’attestation
Attestation complète (niveau A) signifie que le fournisseur d’origine a authentifié l’appelant et confirmé qu’il est autorisé à utiliser le numéro appelant. Attestation partielle (niveau B) signifie que le fournisseur a émis l’appel et connaît la source, mais ne peut pas vérifier le droit de l’appelant à utiliser le numéro spécifique. Attestation passerelle (niveau C) signifie que l’appel est entré dans le réseau du fournisseur depuis une source non fiable, généralement une interconnexion TDM ou une passerelle internationale, et que le fournisseur ne peut pas vérifier l’identité de l’appelant.
Mise en œuvre au niveau du SBC
La signature et la vérification STIR/SHAKEN s’effectuent au niveau du SBC, car le SBC est l’équipement qui émet et termine les sessions SIP à la frontière du réseau. Le SBC envoie des requêtes de signature à un service de signature STIR/SHAKEN externe, reçoit l’en-tête Identity signé et l’insère dans le SIP INVITE sortant. Côté terminaison, le SBC extrait l’en-tête Identity du INVITE entrant et envoie une requête de vérification pour valider la signature.
Un modèle d’intégration ouvert est important ici. Certains fournisseurs de SBC utilisent des implémentations STIR/SHAKEN propriétaires qui lient le fournisseur à un partenaire de service de signature spécifique. Un SBC flexible s’intègre à tout service de signature tiers (TransNexus ClearIP, Neustar ou autres) via des API standard basées sur HTTP et des scripts de routage configurables, donnant au fournisseur un contrôle total sur le choix de son partenaire STIR/SHAKEN.
Robocall Mitigation Database
La FCC exige que chaque fournisseur de services voix dépose une certification dans la Robocall Mitigation Database décrivant les mesures prises pour empêcher le trafic d’appels automatisés illégaux d’être émis depuis son réseau. Les fournisseurs qui ne déposent pas de certification, ou qui déposent un plan insuffisant, risquent de voir leur trafic bloqué par les opérateurs en aval. L’authentification des appels appliquée par le SBC, combinée aux intégrations de détection de fraude, constitue le fondement technique d’une déclaration de mitigation des appels automatisés crédible.
Comment les contrôleurs de session en bordure appliquent la sécurité VoIP
Chaque menace abordée dans ce guide (inondation SIP, fraude à la taxation, usurpation de l’identifiant de l’appelant, détournement d’enregistrement, écoute clandestine) converge à la périphérie du réseau. Le contrôleur de session en bordure est le point d’application où les politiques de sécurité sont imposées à chaque appel, chaque enregistrement et chaque message SIP entrant ou sortant du réseau.
Défense périmétrique : le SBC comme pare-feu voix
Un SBC fonctionnant en tant que B2BUA termine complètement chaque session SIP d’un côté et en réinitie une nouvelle, indépendante, de l’autre. Rien ne passe sans modification. Ce modèle architectural confère au SBC la capacité d’inspecter, de modifier, de filtrer ou de bloquer tout élément du chemin de signalisation ou de médias, des capacités qu’un proxy SIP, qui ne fait que relayer les messages, ne peut fondamentalement pas offrir.
Correspondance entre les menaces et les capacités du SBC
| Menace | Capacité de sécurité du SBC |
|---|---|
| Inondation SIP / DDoS | Protection DoS/DDoS à débit nominal, limitation de débit SIP, listes de blocage dynamiques |
| Fraude à la taxation / IRSF | Restrictions de routage d’appels, limites d’appels simultanés, intégration API de détection de fraude (TransNexus, JeraSoft) |
| Usurpation de l’identifiant de l’appelant | Signature et vérification STIR/SHAKEN, validation du P-Asserted-Identity |
| Détournement d’enregistrement | Protection contre le balayage d’enregistrement SIP, limitation du débit d’enregistrement, listes de blocage dynamiques |
| Écoute clandestine | TLS pour la signalisation SIP, SRTP pour les médias, gestion du chiffrement par segment |
| Reconnaissance réseau | Masquage de topologie, manipulation des en-têtes SIP |
Sécurité programmable via les API
Les règles de sécurité statiques couvrent les menaces connues. La sécurité programmable couvre tout le reste. Un SBC doté d’un moteur d’API et de scripts de routage peut interroger des systèmes externes pendant l’établissement de l’appel (vérification d’une base de données de fraude, exécution d’une recherche CNAM, validation d’un appelant par rapport à un CRM) et prendre des décisions de routage en temps réel en fonction de la réponse. Cette extensibilité transforme le SBC d’un appareil de sécurité figé en une plateforme de sécurité programmable qui s’adapte aux nouvelles menaces sans mises à jour du micrologiciel.
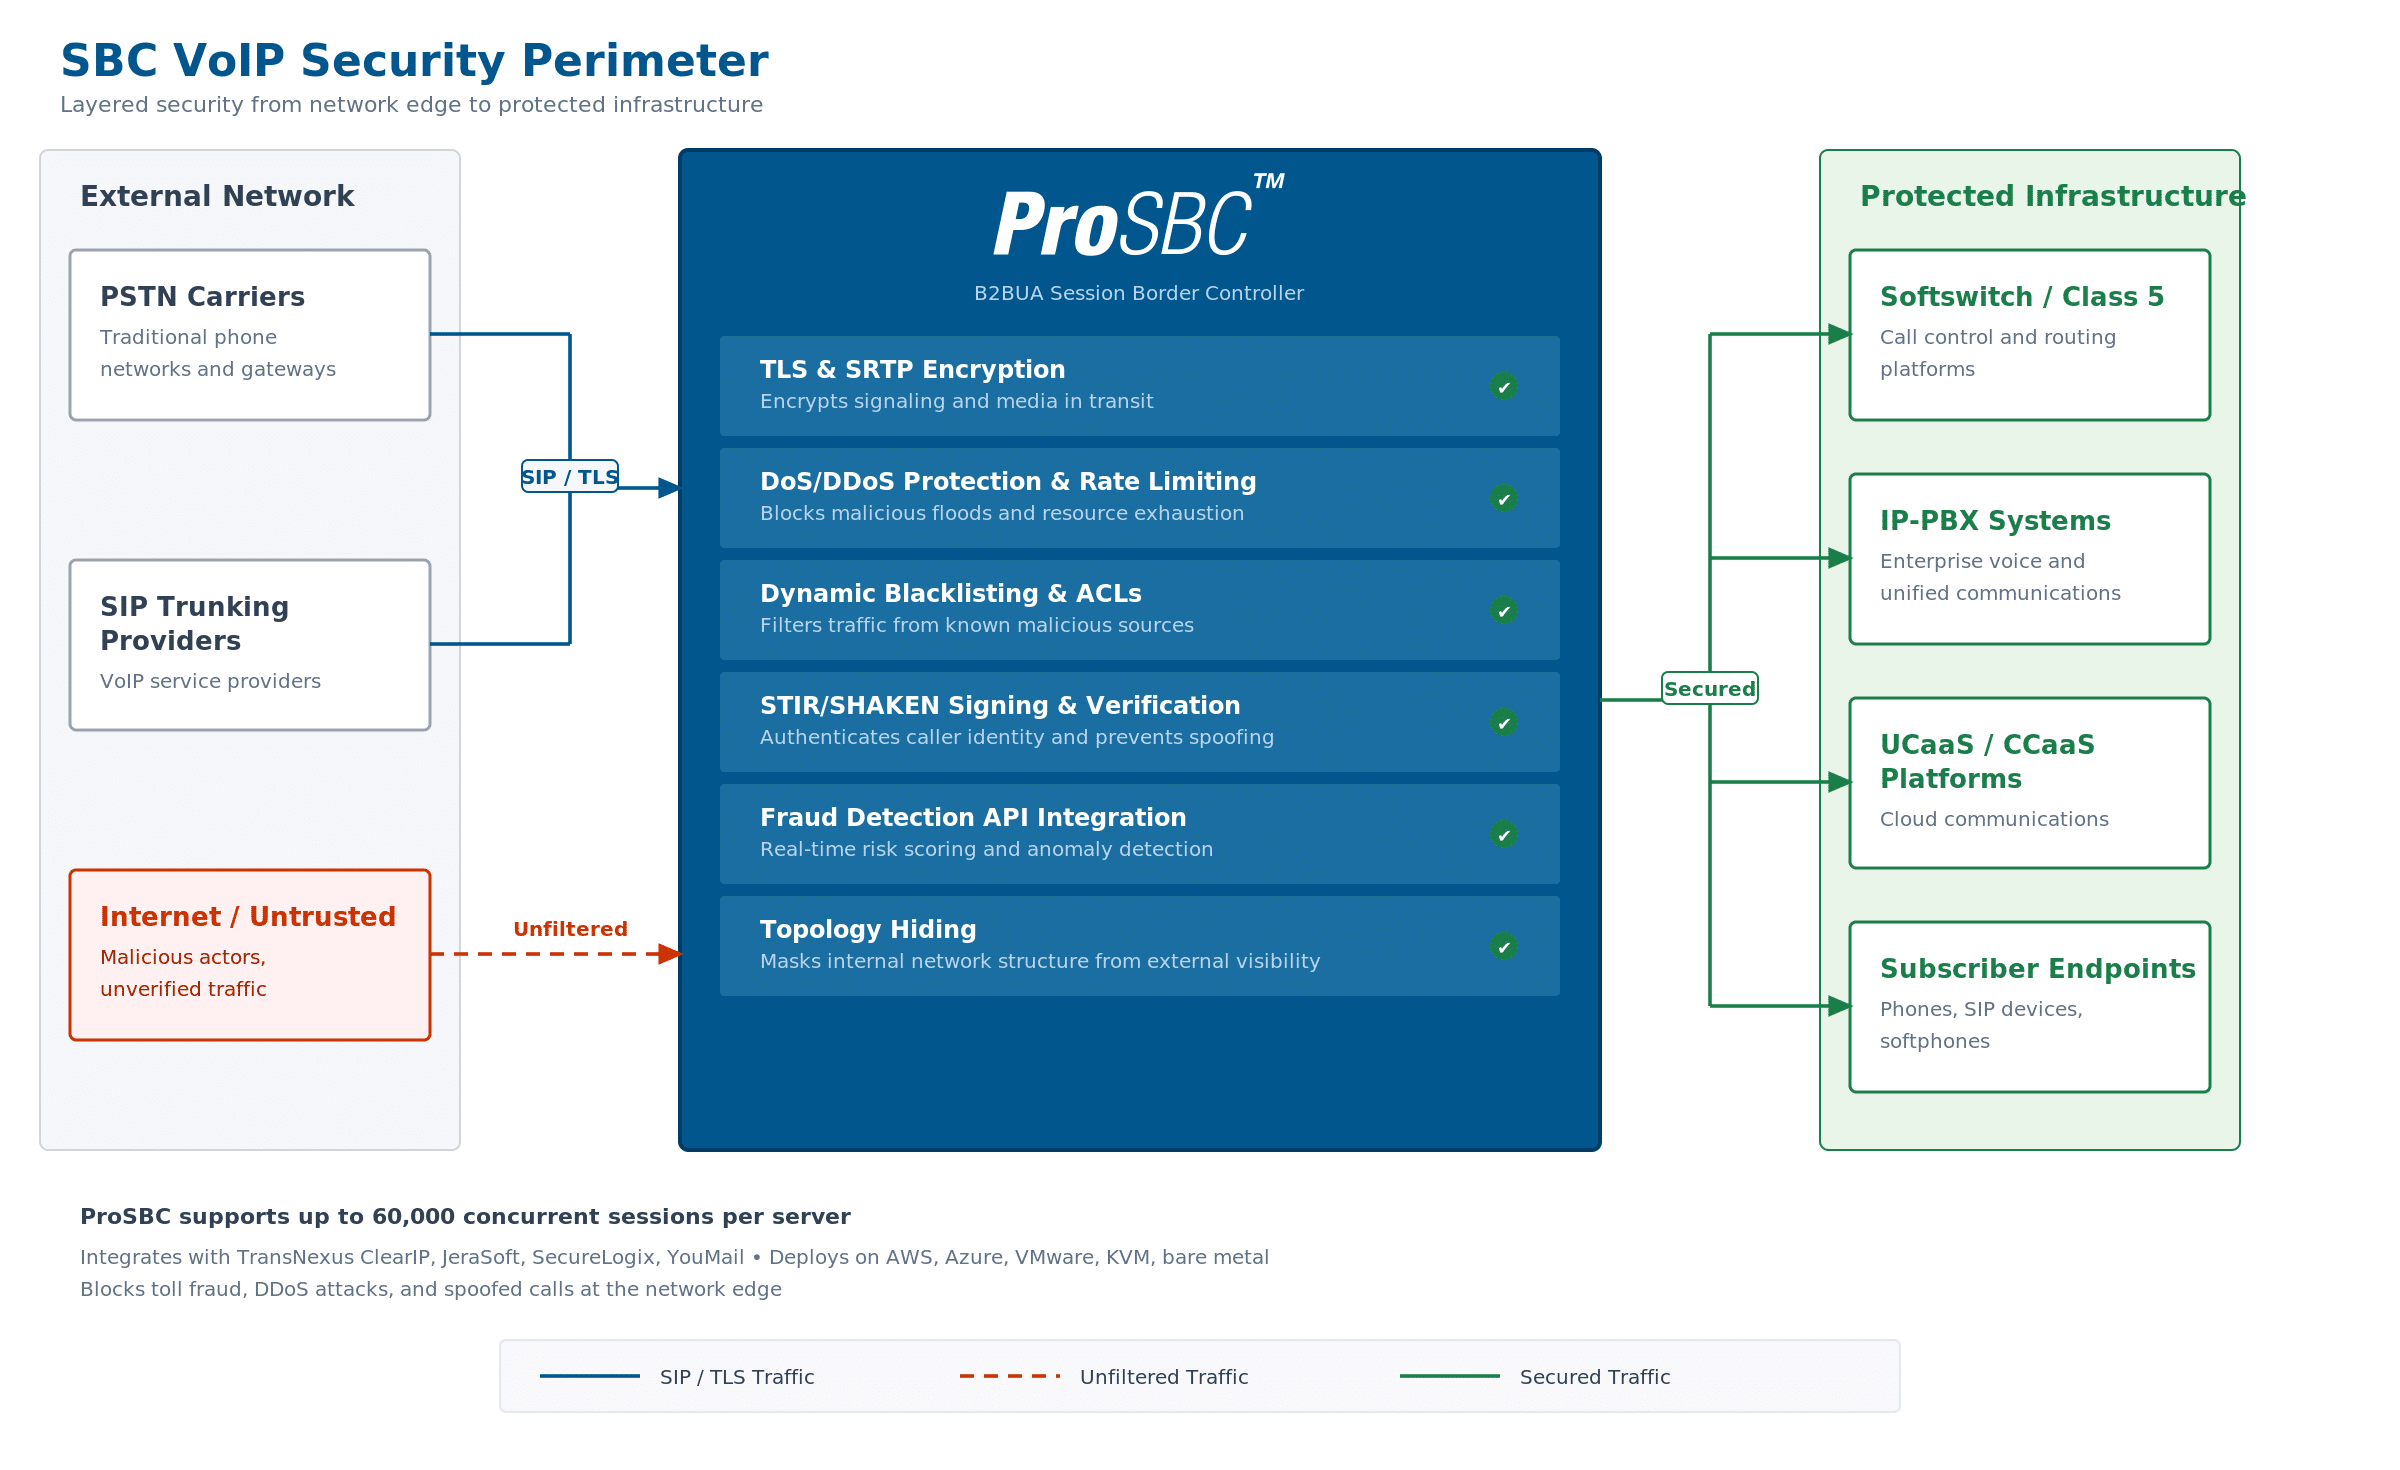
Le SBC comme périmètre de sécurité du réseau voix. Chaque appel traverse le SBC, où le chiffrement, le contrôle d’accès, la détection de fraude et l’authentification de l’appelant sont appliqués avant que le trafic n’atteigne l’infrastructure interne. Cliquez pour agrandir.
Foire aux questions
Qu’est-ce que la sécurité VoIP et pourquoi est-elle importante pour les fournisseurs de services ?
La sécurité VoIP englobe les protocoles, les technologies et les pratiques opérationnelles qui protègent l’infrastructure voix sur IP contre les attaques, la fraude et les accès non autorisés. Pour les fournisseurs de services (ISP, MSP, fournisseurs UCaaS et centres de contact), la sécurité VoIP est essentielle, car une seule brèche peut perturber le service pour chaque client de la plateforme, générer des frais frauduleux massifs et créer une exposition à des non-conformités réglementaires.
Quelles sont les plus grandes menaces de sécurité VoIP ?
Les menaces les plus dommageables pour les réseaux voix des fournisseurs de services sont la fraude à la taxation et l’IRSF (coûtant au secteur plus de 6,69 milliards de dollars par an), les attaques par inondation SIP et DDoS (qui peuvent paralyser une plateforme voix entière), l’usurpation de l’identifiant de l’appelant (qui sape la confiance et déclenche des mesures réglementaires) et le détournement d’enregistrement (qui redirige les appels légitimes vers les attaquants). Chacune de ces menaces cible la couche de signalisation SIP ou de médias RTP et nécessite une application à la périphérie du réseau.
Comment un SBC protège-t-il contre les attaques DDoS VoIP ?
Un SBC protège contre les attaques DDoS grâce à l’inspection du trafic à débit nominal, la limitation de débit SIP qui plafonne le nombre de transactions qu’une source peut envoyer par seconde, les listes de blocage dynamiques qui bloquent automatiquement les sources présentant des schémas d’attaque, et la protection contre le balayage d’enregistrement SIP qui détecte et bloque les attaques par force brute sur les identifiants. Parce que le SBC se situe à la périphérie du réseau en tant que B2BUA, il absorbe et filtre le trafic malveillant avant qu’il n’atteigne l’infrastructure interne de softswitch, de registrar ou d’application.
Qu’est-ce que STIR/SHAKEN et mon SBC doit-il le prendre en charge ?
STIR/SHAKEN est le cadre imposé par la FCC pour l’authentification de l’identifiant de l’appelant. Si vous émettez ou terminez des appels voix aux États-Unis, votre infrastructure doit prendre en charge la signature STIR/SHAKEN (pour les appels émis) et la vérification (pour les appels terminés). Le SBC est l’équipement qui effectue la signature et la vérification à la frontière du réseau en s’intégrant à un service de signature STIR/SHAKEN externe via des API standard basées sur HTTP.
Quelle est la différence entre la sécurité SIP et la sécurité VoIP ?
La sécurité SIP se concentre spécifiquement sur la protection du protocole de signalisation SIP : chiffrement des messages SIP avec TLS, validation des en-têtes SIP, prévention des inondations SIP et des attaques par enregistrement. La sécurité VoIP est plus large, englobant la sécurité SIP ainsi que le chiffrement des médias (SRTP), la prévention de la fraude, l’authentification de l’appelant (STIR/SHAKEN), la protection de la topologie réseau et la surveillance opérationnelle. Une stratégie complète de sécurité VoIP couvre à la fois la signalisation et les médias, le protocole et la logique métier.
Comment puis-je prévenir la fraude à la taxation sur mon réseau voix ?
La prévention de la fraude à la taxation nécessite plusieurs couches travaillant ensemble : des restrictions de routage d’appels qui bloquent les destinations internationales non autorisées, des limites d’appels simultanés par jonction et par abonné, une surveillance du trafic en temps réel avec des alertes d’anomalies automatisées, et l’intégration de services de renseignement sur la fraude (tels que TransNexus ClearIP ou JeraSoft) qui évaluent les appels pendant l’établissement et bloquent le trafic à haut risque avant qu’il ne soit connecté. Tous ces contrôles sont appliqués au niveau du SBC.
Pour aller plus loin
Règle du certificat propre STIR/SHAKEN de la FCC — Découvrez comment la dernière décision STIR/SHAKEN de la FCC affecte votre infrastructure de certificats et les mesures à prendre avant l’échéance de septembre 2025. Consultez notre analyse détaillée de la règle du certificat propre STIR/SHAKEN de la FCC.
Protégez votre réseau voix avec ProSBC
ProSBC est un contrôleur de session en bordure logiciel de classe opérateur, conçu pour les défis de sécurité auxquels les fournisseurs de services font face au quotidien. Il offre une protection DoS/DDoS à débit nominal, des listes de blocage dynamiques avec greylisting basé sur un pourcentage, une défense contre le balayage d’enregistrement SIP et une intégration STIR/SHAKEN via TransNexus ClearIP, Neustar et tout service de signature basé sur HTTP. Le chiffrement natif TLS et SRTP protège la signalisation et les médias sur chaque segment d’appel de manière indépendante, et le masquage de topologie dissimule votre infrastructure interne aux parties externes.
Là où ProSBC va plus loin, c’est la programmabilité. Son moteur de scripts de routage Ruby et son API REST vous permettent d’interroger des bases de données de fraude externes, des services CNAM et des systèmes de facturation pendant l’établissement de l’appel, en prenant des décisions de routage en temps réel basées sur les scores de fraude, l’identité de l’appelant ou toute logique métier personnalisée requise par votre réseau. Les intégrations validées avec TransNexus ClearIP, JeraSoft, SecureLogix et YouMail étendent votre périmètre de sécurité grâce à un renseignement sur la fraude qui s’adapte aux menaces en évolution.
ProSBC fonctionne sur AWS, Azure, VMware, KVM/Proxmox et bare metal, avec une capacité de 500 à 60 000 sessions simultanées par serveur, et une tarification par abonnement à partir de 2,50 $ par session par an, avec une tarification dégressive récompensant les volumes de sessions plus élevés. Déployez-le vous-même en moins de 20 minutes, ou laissez TelcoBridges l’exploiter pour vous en tant que service entièrement géré.
Apprentissage connexe
Approfondissez les sujets abordés dans ce guide.