Qu’est-ce qu’un serveur STUN ? Traversée de NAT pour SIP et WebRTC

Un serveur STUN répond à une seule question pour un équipement situé derrière un routeur : à quoi ressemble mon adresse vue de l’extérieur ? Un téléphone ou un navigateur sur un réseau privé connaît son adresse IP locale, mais cette adresse ne signifie rien pour un pair sur l’internet public. La traduction d’adresses réseau (NAT) réécrit l’adresse source des paquets sortants, si bien que le terminal n’a aucun moyen de connaître l’adresse IP publique et le port vers lesquels un correspondant distant enverrait réellement les médias. STUN comble cette lacune.
STUN (Session Traversal Utilities for NAT) est un protocole léger qui permet à un terminal de découvrir sa propre adresse publique et, dans certains cas, le type de NAT placé devant lui. C’est l’une des trois briques complémentaires de la traversée de NAT, avec TURN et ICE ; on le rencontre constamment en WebRTC et occasionnellement en SIP. Dans cet article, nous vous expliquons ce que fait concrètement un serveur STUN sur le réseau, comment STUN, TURN et ICE se répartissent le travail, et pourquoi le monde SIP et le monde WebRTC résolvent le même problème de NAT de façons très différentes. Si vous gérez une infrastructure voix ou développez des communications par navigateur, c’est ici que vous comprendrez pourquoi certains appels s’établissent instantanément alors que d’autres échouent avec un audio unidirectionnel.
Le problème que résout STUN : le NAT masque votre adresse réelle
La plupart des terminaux ne disposent pas d’adresse IP publique. Un softphone sur le réseau local d’un bureau, un navigateur sur le Wi-Fi domestique ou un mobile sur le réseau d’un opérateur se trouvent tous derrière au moins une couche de NAT. Le routeur attribue à l’équipement une adresse privée (dans les plages 10.x, 172.16.x ou 192.168.x) et la traduit en une adresse publique partagée à la sortie.
Cela fonctionne très bien pour le schéma requête-réponse de la navigation web, où l’équipement est toujours à l’initiative et où le serveur se contente de répondre sur la même connexion. La voix et la vidéo en temps réel cassent ce schéma. Lors d’un appel, chaque partie doit indiquer à l’autre où envoyer les médias, et l’adresse qu’un équipement connaît de lui-même est l’adresse privée, que le NAT fera disparaître. Si un navigateur indique 192.168.1.40 dans son offre média, un pair sur l’internet public ne sait pas où envoyer ses paquets. On obtient alors la panne classique : la signalisation aboutit, le téléphone sonne, quelqu’un décroche, puis c’est le silence dans un sens ou dans les deux.
Si l’audio unidirectionnel est si fréquent, c’est parce que les deux moitiés d’un appel traversent le NAT indépendamment l’une de l’autre. Les médias RTP circulent sur d’autres ports que la signalisation SIP, et ces ports média doivent être joignables depuis l’extérieur pour que l’audio passe. Un NAT qui laisse passer la signalisation peut très bien bloquer ou mal acheminer les médias. Pour approfondir la façon dont la signalisation et les médias se séparent dans un appel SIP, l’article Les fondamentaux de la signalisation SIP détaille l’échange de messages qui établit le chemin média.
Comment fonctionne un serveur STUN
STUN est volontairement simple. Le terminal envoie une requête Binding à un serveur STUN doté d’une adresse IP publique. Le serveur examine l’adresse source du paquet tel qu’il est arrivé, c’est-à-dire l’adresse et le port publics attribués par le NAT, et la recopie dans une réponse Binding. En lisant cette réponse, le terminal découvre sa propre adresse réflexive : l’adresse que voit le monde extérieur.
Dans le cas courant, l’échange tient en un seul aller-retour. Le terminal connaît désormais une adresse publique qu’il peut annoncer à ses pairs et, comme le NAT a créé une correspondance au passage de la requête, les paquets qui arrivent à cette adresse depuis la même destination peuvent généralement revenir jusqu’à lui. Par défaut, STUN fonctionne sur UDP, port 3478, et sa variante chiffrée, STUN sur TLS via TCP, utilise le port 5349. Le protocole a d’abord été défini dans la RFC 3489 (« STUN classique ») et la RFC 5389, puis modernisé dans la RFC 8489.
Pourquoi STUN seul ne suffit pas toujours
STUN fonctionne lorsque le NAT conserve la même correspondance externe, quel que soit l’interlocuteur du terminal. De nombreux routeurs domestiques et de petits bureaux se comportent ainsi, et dans leur cas, une seule requête STUN suffit pour qu’un chemin direct de pair à pair fonctionne. Le NAT symétrique est courant sur les pare-feu d’entreprise et les réseaux des opérateurs mobiles, et c’est la principale raison pour laquelle un chemin direct échoue et l’appel doit se rabattre sur un relais.
Par ailleurs, STUN n’apprend rien au terminal sur le NAT du pair. Les deux côtés doivent réussir pour qu’un chemin direct existe : même un résultat STUN parfait d’un côté ne garantit donc pas la connectivité. C’est pourquoi STUN n’est presque jamais utilisé seul en production ; c’est la première tentative, peu coûteuse, au sein du processus ICE plus large.
STUN, TURN et ICE : comment les trois s’articulent
Ces trois protocoles sont souvent cités ensemble, et tout aussi souvent confondus. Ce ne sont pas des options concurrentes, mais les couches d’une même stratégie, de la plus simple à la plus fiable.
STUN découvre votre adresse publique afin de tenter un chemin direct de pair à pair. Il n’entraîne aucun coût permanent une fois l’appel établi, car les médias circulent directement entre les terminaux et le serveur STUN n’intervient plus après la phase d’établissement.
TURN prend le relais lorsqu’un chemin direct ne peut pas être construit, ce qui arrive chaque fois qu’un NAT symétrique ou un pare-feu restrictif bloque les candidats réflexifs. Un serveur TURN relaie chaque paquet média pendant toute la durée de l’appel : il consomme donc une bande passante bien réelle et doit être dimensionné pour la part des appels qui en ont besoin. TURN est défini dans la RFC 8656, et un serveur TURN peut aussi répondre aux simples requêtes STUN, ce qui explique que les deux soient généralement déployés comme un seul service.
ICE est le moteur de décision qui relie le tout. Un terminal collecte des candidats auprès de toutes les sources : ses adresses hôtes, ses adresses réflexives obtenues via STUN et ses adresses relayées obtenues via TURN. Il échange cette liste avec le pair, forme des paires de candidats et effectue des vérifications de connectivité pour trouver la meilleure paire qui fonctionne réellement. ICE privilégie le chemin direct et ne se rabat sur le relais qu’en cas de nécessité. Le cadre complet est spécifié dans la RFC 8445.
À retenir en pratique : vous déployez STUN et TURN, et ICE décide, appel par appel, lequel l’emporte. Dimensionnez la capacité TURN pour la proportion d’utilisateurs qui, dans le pire des cas, ne trouvent pas de chemin direct, et non pour la moyenne. Dans les déploiements à fort trafic d’entreprise ou mobile, cette proportion dépasse régulièrement 20 %.
| Mécanisme | Rôle | Coût pendant l’appel | Quand il l’emporte |
|---|---|---|---|
| STUN | Indique votre adresse publique (réflexive) | Signalisation uniquement ; les médias circulent en direct | NAT full-cone et autres NAT non symétriques des deux côtés |
| TURN | Relaie tous les médias via un serveur public | Toute la bande passante média, pendant tout l’appel | Un NAT symétrique ou un pare-feu restrictif bloque le chemin direct |
| ICE | Collecte les candidats, teste les paires, choisit la meilleure | Signalisation uniquement ; les médias circulent en direct | Toujours, en tant que cadre qui choisit entre STUN et TURN |
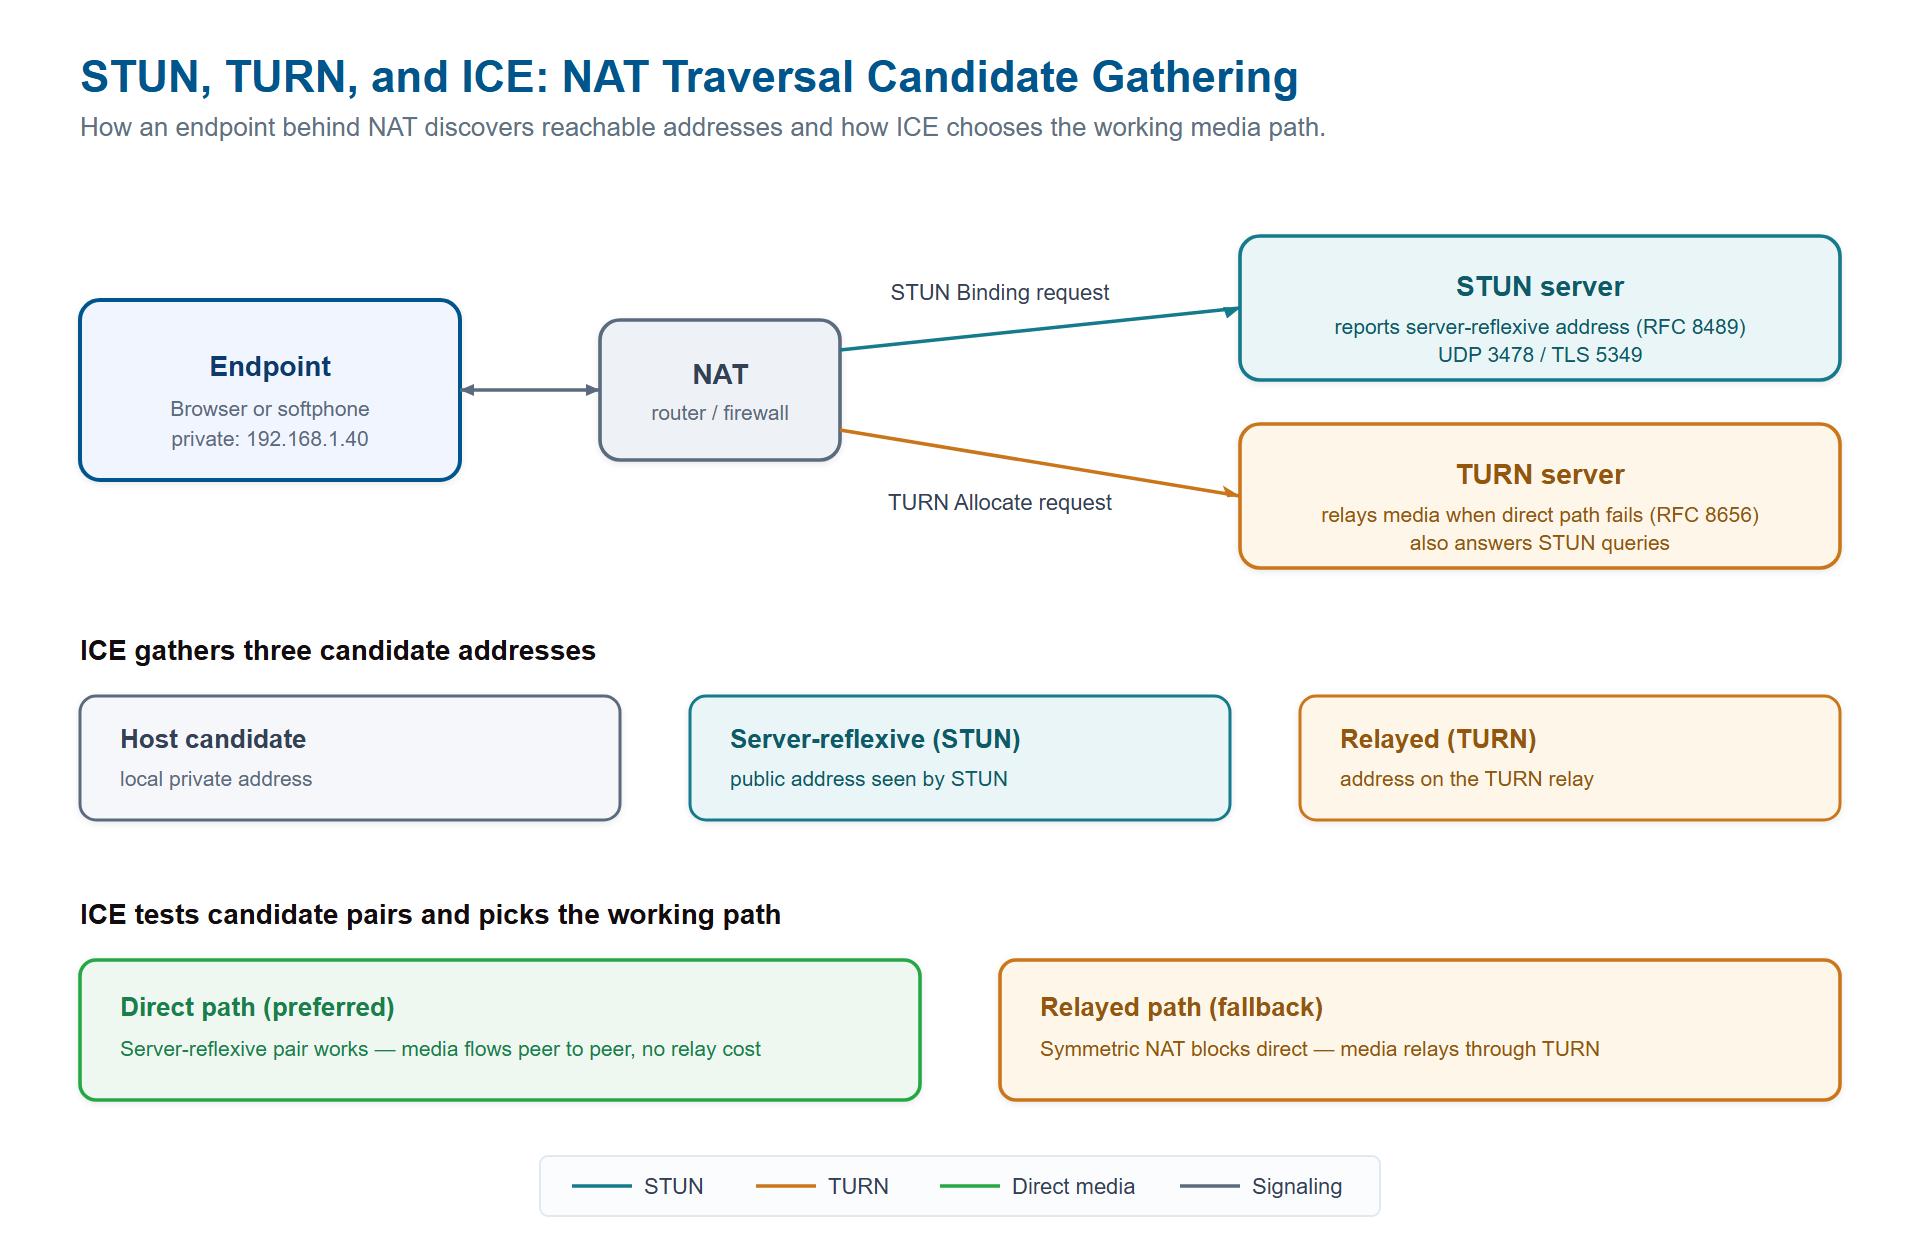
ICE collecte trois types de candidats pour un terminal situé derrière un NAT : l’adresse hôte locale, une adresse réflexive découverte via STUN et une adresse relayée fournie par TURN. Les vérifications de connectivité désignent ensuite la meilleure paire fonctionnelle, en privilégiant le chemin direct et en ne se rabattant sur le relais TURN qu’en cas d’échec du chemin direct. Cliquez pour agrandir.
STUN et WebRTC : une traversée de NAT intégrée
WebRTC intègre la traversée de NAT à la plateforme. Chaque PeerConnection de navigateur exécute ICE, collecte des candidats STUN et TURN et négocie automatiquement la connectivité. Un administrateur réseau configure les adresses des serveurs STUN et TURN dans le tableau iceServers, et le navigateur s’occupe du reste, y compris de Trickle ICE, qui envoie les candidats au pair au fur et à mesure de leur découverte au lieu d’attendre la liste complète.
C’est un choix de conception délibéré. WebRTC part du principe que les deux terminaux résoudront eux-mêmes le problème du NAT, ce qui est pertinent lorsque les deux extrémités sont des navigateurs intelligents capables d’exécuter toute la machine à états ICE. Les serveurs STUN publics sont bon marché et nombreux : découvrir une adresse réflexive ne coûte presque rien. C’est TURN qui coûte de l’argent, car un navigateur situé derrière un NAT d’entreprise restrictif relaiera ses médias pendant tout l’appel, et l’opérateur du service paie ces octets dans les deux sens.
Les choix de conception de WebRTC (ICE obligatoire, chiffrement, codecs) sont présentés dans WebRTC vs SIP : différences et cas d’usage, le bon point de départ si vous hésitez entre les deux piles pour un nouveau projet.
STUN et SIP : une autre philosophie
SIP est antérieur au cadre ICE et aborde le NAT de façon opposée. Là où WebRTC confie la traversée aux terminaux, le SIP classique part du principe que c’est l’opérateur du réseau qui s’en charge. La plupart des terminaux SIP n’exécutent pas du tout ICE. Certains prennent en charge STUN sous forme de paramètre autonome, pour qu’un téléphone puisse connaître son adresse publique et réécrire son SDP en conséquence, mais cette approche est fragile : elle échoue avec un NAT symétrique, elle suppose que chaque équipement soit configuré, et elle fait reposer la charge sur des terminaux qui sont souvent des téléphones de bureau verrouillés, sans machine à états ICE.
En pratique, les réseaux SIP des opérateurs et des entreprises gèrent le NAT à la périphérie avec un contrôleur de session en bordure (SBC), au lieu de demander aux terminaux de le traverser eux-mêmes. Le SBC présente au monde extérieur une adresse publique unique et statique, et y ancre tous les médias. Comme un SBC est un B2BUA qui termine entièrement chaque appel avant de le régénérer, il contrôle le chemin média sur les deux branches et n’a jamais à deviner l’adresse publique d’un terminal à partir du SDP.
Comment un SBC gère le NAT sans STUN ni ICE
La technique clé est la traversée de NAT distante (far-end NAT traversal). Lorsque des médias arrivent d’un terminal situé derrière un NAT, le SBC ignore l’adresse privée que le terminal a inscrite dans son SDP ; il apprend plutôt l’adresse source publique réelle à partir des paquets reçus, puis renvoie les médias vers cette adresse observée. C’est la même idée que celle de STUN, mais appliquée à la périphérie du réseau par le SBC plutôt que par le terminal. Associé au masquage de topologie, qui dissimule les adresses internes, le SBC devient le seul élément doté d’une identité publique stable que chaque pair peut joindre.
C’est aussi pourquoi un simple proxy SIP ne peut pas régler les problèmes de NAT comme le fait un SBC. Un proxy relaie la signalisation sans toucher aux médias : il n’a donc aucun moyen d’ancrer le chemin média ni d’observer l’adresse source réelle. C’est précisément la distinction entre proxy et B2BUA qui détermine si un équipement peut gérer le NAT ou non, et elle mérite d’être comprise avant de choisir un élément de bordure.
Là où les deux mondes se rencontrent : de WebRTC à SIP
Le cas intéressant est celui d’un appel qui part d’un navigateur et aboutit sur une jonction SIP ou sur le PSTN. Le côté navigateur exécute ICE dans son intégralité et attend STUN et TURN ; le côté SIP attend une adresse statique unique, sans ICE. Une passerelle WebRTC vers SIP fait le lien entre les deux en exécutant ICE sur la branche navigateur et en présentant un socket RTP fixe sur la branche SIP ; elle absorbe ainsi l’asymétrie sans qu’aucun des deux côtés n’ait à changer.
Dans l’architecture de production à deux niveaux la plus courante, une passerelle WebRTC dédiée (Janus, Kamailio, OpenSIPS ou un serveur d’applications CPaaS) termine la branche côté navigateur avec sa propre infrastructure STUN et TURN, puis transmet une session SIP normalisée à un SBC qui prend en charge la branche côté opérateur. L’analyse complète de cette frontière, y compris le fonctionnement de la terminaison ICE et de la renégociation des clés média, se trouve dans Architecture d’une passerelle WebRTC vers SIP.
ProSBC se place côté SIP dans ce schéma. Il ne termine pas la signalisation WebSocket et n’exécute pas ICE côté navigateur ; c’est le rôle de la passerelle WebRTC placée devant lui. ProSBC reçoit la session SIP normalisée et assure le travail côté opérateur : présentation d’une adresse publique stable, traversée de NAT distante pour les terminaux SIP, SIP sur TLS, SRTP pour les médias, et manipulation des en-têtes SIP par groupe de trunks, afin que chaque opérateur reçoive le SDP qu’il attend.
Défaillances courantes de STUN et de la traversée de NAT
Lorsque la traversée de NAT tourne mal, les symptômes se regroupent en quelques schémas reconnaissables. Savoir les interpréter évite des heures de tâtonnements.
Les procédures de mise en attente, de reprise ou de fin d’appel ne fonctionnent pas correctement parce que chacune constitue une nouvelle requête SIP et que le NAT ne rattache pas cette requête à une transaction existante, ce qui provoque des coupures d’appel ou des requêtes zombies.
Un audio unidirectionnel ou absent après l’établissement de l’appel est la signature d’un chemin média qui ne s’est jamais ouvert, généralement parce qu’un côté a annoncé une adresse privée que l’autre ne pouvait pas joindre et qu’aucun relais n’était disponible. En WebRTC, cela indique un serveur TURN absent ou injoignable ; en SIP, un terminal qui gère mal sa propre traversée STUN derrière un NAT symétrique.
Des appels qui fonctionnent en interne mais échouent sur internet vous indiquent que le chemin direct aboutit sur un réseau local partagé, mais qu’il n’existe plus aucun candidat réflexif ou relayé fonctionnel dès qu’un vrai NAT s’interpose. La solution consiste presque toujours à vérifier que TURN est déployé et joignable, puisque c’est le recours qui passe à travers presque tous les réseaux restrictifs.
Des défaillances intermittentes sur les réseaux mobiles ou d’entreprise trahissent un NAT symétrique. Une partie des utilisateurs de ces réseaux ne trouvera jamais de chemin direct, c’est pourquoi la capacité TURN doit être dimensionnée pour le pire des cas plutôt que pour la moyenne.
Un dernier piège mérite d’être cité : le SIP ALG. De nombreux routeurs grand public et de petites entreprises intègrent une fonction « SIP Application Layer Gateway » qui tente de réécrire les adresses SIP et SDP pour faciliter la traversée de NAT et qui, très souvent, corrompt au contraire les messages, provoquant les mêmes problèmes d’audio unidirectionnel et d’enregistrement qu’elle prétend éviter. La solution habituelle consiste à désactiver le SIP ALG sur le routeur et à laisser un véritable SBC gérer le NAT à la périphérie, un point détaillé dans Pare-feu SIP vs SBC.
Questions fréquentes
Qu’est-ce qu’un serveur STUN, en termes simples ?
Un serveur STUN est un serveur entièrement exposé qui indique à un équipement situé derrière un routeur à quoi ressemblent son adresse IP publique et son port vus de l’extérieur. L’équipement envoie une petite requête, le serveur lui renvoie l’adresse qu’il a observée, et l’équipement peut ensuite transmettre cette adresse publique à son correspondant pour que les médias lui parviennent à travers le NAT.
Quelle est la différence entre STUN et TURN ?
STUN se contente d’indiquer votre adresse publique pour que les terminaux puissent tenter de communiquer directement, et il ne joue plus aucun rôle une fois que les médias circulent. TURN relaie chaque paquet média via un serveur public pendant tout l’appel, ce qui consomme une bande passante bien réelle. STUN est la première tentative, peu coûteuse ; TURN est le recours fiable utilisé lorsqu’un chemin direct ne peut pas être construit, généralement à cause d’un NAT symétrique.
SIP utilise-t-il STUN et ICE de la même façon que WebRTC ?
Rarement. WebRTC impose ICE et collecte automatiquement des candidats STUN et TURN dans chaque navigateur. La plupart des terminaux SIP n’exécutent pas ICE ; certains prennent en charge STUN de manière autonome, mais cela échoue avec un NAT symétrique. Certains prennent aussi en charge UNSAF. Les réseaux SIP des opérateurs et des entreprises gèrent plutôt le NAT à la périphérie avec un contrôleur de session en bordure, qui ancre les médias sur une adresse publique fixe.
Ai-je encore besoin d’un serveur STUN ou TURN si j’ai un SBC ?
Pour du trafic purement SIP, un SBC gère le NAT grâce à la traversée de NAT distante et à l’ancrage des médias : les terminaux n’ont donc besoin ni de STUN ni de TURN.
Pourquoi mes appels ont-ils un audio unidirectionnel alors que le téléphone sonne ?
La sonnerie signifie que la signalisation a abouti, mais le chemin média est distinct et traverse le NAT indépendamment. Un audio unidirectionnel signifie que les médias ont pu atteindre un côté mais pas l’autre, généralement parce qu’une adresse privée a été annoncée, que l’autre extrémité ne pouvait pas la joindre et qu’aucun relais n’était disponible. Vérifiez que TURN est déployé pour WebRTC, désactivez le SIP ALG sur le routeur et laissez un SBC ancrer les médias pour SIP.
Conclusion
Un serveur STUN remplit une mission modeste mais essentielle : indiquer à un terminal à quoi ressemble son adresse publique afin de tenter un chemin média direct. STUN, TURN et ICE fonctionnent ensuite comme une stratégie unique, ICE choisissant le chemin STUN direct lorsque c’est possible et le relais TURN lorsque c’est nécessaire. WebRTC intègre ce fonctionnement et attend de chaque terminal qu’il l’exécute ; SIP adopte le point de vue inverse et confie la gestion du NAT à la périphérie du réseau, avec un SBC qui ancre les médias sur une adresse publique stable.
Le choix pratique dépend de l’emplacement de vos terminaux. S’il s’agit de navigateurs, déployez STUN et TURN, et dimensionnez le relais pour la part d’utilisateurs qui, dans le pire des cas, se trouvent derrière un NAT symétrique. S’il s’agit de téléphones ou de jonctions SIP, un SBC qui assure la traversée de NAT distante supprime totalement le besoin de traversée côté terminal. Et lorsqu’un appel passe d’un monde à l’autre, une passerelle WebRTC associée à un SBC permet à chaque côté de conserver le modèle de NAT pour lequel il a été conçu.
Gérez le NAT côté SIP en bordure de réseau avec ProSBC
ProSBC est un contrôleur de session en bordure logiciel de type B2BUA qui règle les problèmes de NAT des terminaux et des jonctions SIP sans leur demander d’exécuter STUN ou ICE. Il présente une adresse publique unique et stable, utilise la traversée de NAT distante pour connaître la source réelle des médias provenant de terminaux situés derrière un NAT, et ancre chaque appel sur sa propre adresse, avec masquage de topologie sur les deux branches. Dans un déploiement WebRTC, ProSBC prend en charge la branche côté SIP, en aval d’une passerelle WebRTC dédiée qui termine ICE, STUN et TURN côté navigateur.
ProSBC sécurise les médias qu’il ancre avec SIP sur TLS et SRTP, applique une manipulation des en-têtes SIP par groupe de trunks pour que chaque opérateur reçoive le SDP qu’il attend, et fonctionne sur AWS, Azure, VMware, KVM/Proxmox ou serveur physique (bare metal). Il évolue jusqu’à 60 000 sessions simultanées par serveur : l’élément de bordure qui assure votre traversée de NAT est donc aussi celui qui applique la sécurité et l’interopérabilité avec chaque pair SIP.
Téléchargez gratuitement le Runbook de dépannage voix
Un PDF de 22 pages relu par le support technique de TelcoBridges, avec les premières vérifications pour les 9 symptômes voix les plus fréquents, 14 codes de réponse SIP expliqués et 3 façons de capturer une trace d’appel.
En soumettant ce formulaire, vos informations seront traitées conformément à notre Politique de confidentialité.
Vous préférez évaluer par vous-même d’abord ? Créez votre labo gratuit.