Le SBC comme point d’authentification et de vérification pour STIR/SHAKEN
L’identifiant de l’appelant était autrefois trivial à falsifier, ce qui explique en grande partie pourquoi l’usurpation illégale et les appels automatisés indésirables sont devenus si répandus. Un fournisseur de terminaison n’avait aucun moyen de savoir si le numéro d’un appel entrant était légitime ou falsifié, et la personne qui répondait au téléphone non plus.
La FCC exige désormais que les fournisseurs de services vocaux signent leurs appels sortants et vérifient les appels entrants à l’aide d’un cadre cryptographique. Pour que cela fonctionne dans un réseau en production, la signature et la vérification doivent être appliquées au bon endroit, de manière cohérente, sur l’ensemble du trafic, sans ajouter un équipement supplémentaire au chemin d’appel.
Comment STIR/SHAKEN fonctionne au niveau du SBC
STIR/SHAKEN est un cadre dans lequel le fournisseur de services d’origine attache un jeton d’identité signé cryptographiquement à un appel, afin que le fournisseur de terminaison puisse récupérer le certificat du fournisseur d’origine et vérifier que l’origine de l’appel est légitime. Le côté d’origine émet une déclaration signée sur l’appel, et le côté de terminaison la vérifie.
Le session border controller est l’endroit où cela se produit dans un réseau en production. Le SBC est déjà le point que chaque appel traverse en entrant ou en sortant, ce qui en fait l’emplacement naturel pour signer les appels sortants et vérifier les appels entrants sans ajouter un équipement séparé. Il s’intègre à un service de signature et de vérification qui effectue le travail cryptographique, et le SBC applique le résultat à l’appel en cours.
Le détail de la force avec laquelle un fournisseur se porte garant d’un appel fait l’objet des niveaux d’attestation STIR/SHAKEN, et les mécanismes complets de mise en œuvre sont couverts dans le guide d’implémentation STIR/SHAKEN pour SBC.
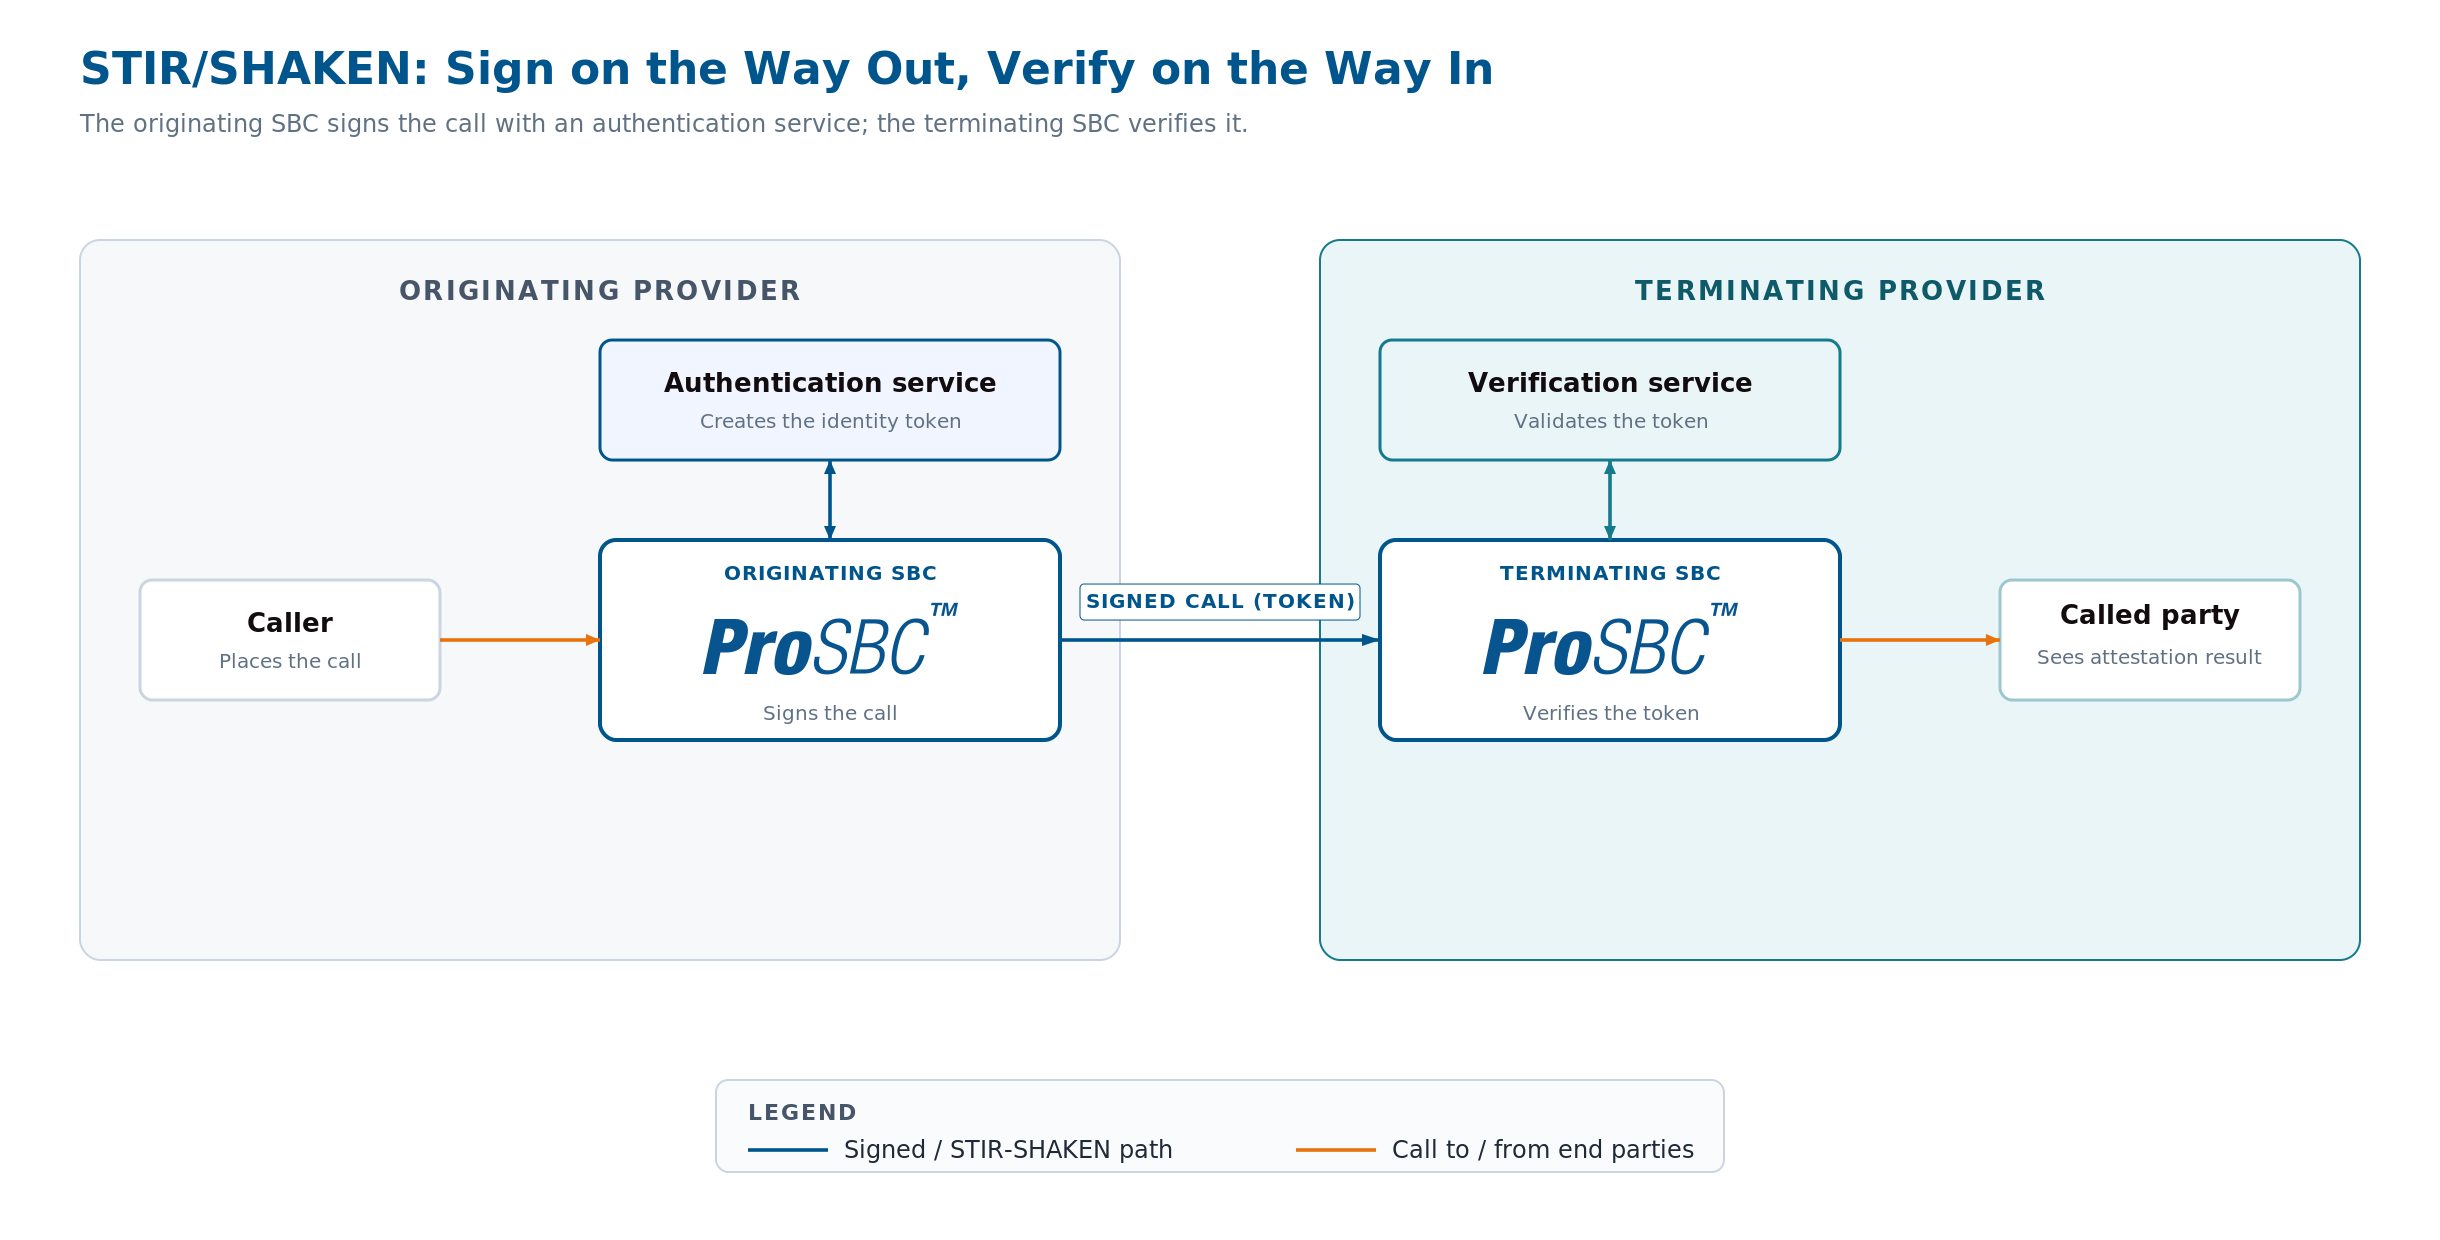
STIR/SHAKEN au niveau du SBC : le SBC d’origine travaille avec un service d’authentification pour signer l’appel, et le SBC de terminaison travaille avec un service de vérification pour valider le jeton. Cliquez pour agrandir.
Ce que le SBC fait pour STIR/SHAKEN
Authentification des appels sortants
Du côté d’origine, le SBC travaille avec le service d’authentification pour signer chaque appel sortant, en attachant le jeton d’identité cryptographique qui représente l’attestation du fournisseur. Comme le SBC voit chaque appel sortant, il applique la signature de manière cohérente sur l’ensemble du trafic quittant le réseau.
Vérification des appels entrants
Du côté de terminaison, le SBC travaille avec le service de vérification pour contrôler le jeton de chaque appel entrant, et agit en fonction du résultat afin que le fournisseur de terminaison puisse indiquer à l’utilisateur final si l’appel est attesté. Cela transforme un appel signé en information utile pour la personne qui le reçoit.
Intégration du cadre au réseau
Le SBC se connecte au service de signature et de vérification utilisé par l’opérateur et gère STIR/SHAKEN en parallèle de ses autres fonctions de sécurité en périphérie. Pour le contexte élargi, consultez la page de la solution STIR/SHAKEN.
Déployez selon vos besoins
STIR/SHAKEN au niveau du SBC peut être exploité selon le modèle que l’opérateur préfère :
Autogéré
Exécutez ProSBC en tant que logiciel sur votre propre infrastructure et configurez l’intégration de signature/vérification directement. Contrôle total sur les politiques d’attestation et le choix du partenaire de service.
Service géré
Confiez le déploiement et l’exploitation à TelcoBridges via le service géré ProSBC. L’intégration STIR/SHAKEN est configurée et maintenue dans le cadre de la périphérie gérée, un choix courant pour les petits opérateurs en cours de mise en conformité.
Entièrement hébergé
TelcoBridges héberge et gère le SBC dans son intégralité, y compris l’intégration de signature et de vérification. L’opérateur obtient la conformité STIR/SHAKEN sans construire l’intégration lui-même.
Foire aux questions
Quel est le rôle du SBC dans STIR/SHAKEN ?
Le SBC agit comme le point où les appels sortants sont authentifiés (signés) et les appels entrants sont vérifiés. Il travaille avec un service de signature et de vérification pour attacher le jeton d’identité cryptographique à la sortie et le vérifier à l’entrée, en appliquant le résultat à l’appel en cours.
Quelle est la différence entre authentification et vérification ?
L’authentification se produit du côté d’origine, où l’appel est signé pour créer le jeton d’identité. La vérification se produit du côté de terminaison, où ce jeton est contrôlé pour confirmer que le fournisseur d’origine s’est porté garant de l’appel. Le SBC peut remplir les deux rôles selon la direction de l’appel.
Pourquoi le SBC est-il le bon emplacement pour STIR/SHAKEN ?
Le SBC est déjà le point que chaque appel traverse en entrant ou en sortant du réseau, donc signer et vérifier à cet endroit évite d’ajouter un équipement supplémentaire au chemin d’appel. Le cadre est appliqué de manière cohérente à l’ensemble du trafic sans modifier le fonctionnement du reste du réseau.
Le SBC effectue-t-il lui-même la cryptographie ?
Le SBC s’intègre à un service de signature et de vérification qui effectue le travail cryptographique, et le SBC applique le résultat à l’appel, en ajoutant l’identité signée sur les appels sortants et en agissant sur le résultat de la vérification sur les appels entrants.
Déployez STIR/SHAKEN en périphérie avec ProSBC
Échangez avec un architecte de solutions sur le déploiement de STIR/SHAKEN avec ProSBC, ou commencez votre évaluation de manière autonome.
En soumettant ce formulaire, vos informations seront traitées conformément à notre Politique de confidentialité.
Vous préférez évaluer par vous-même d’abord ? Créez votre labo gratuit.