Certificat STIR/SHAKEN : autorités de certification et écosystème STI-CA
Dans le cadre STIR/SHAKEN, chaque appel signé porte une signature cryptographique, et cette signature n’a de valeur que parce qu’elle remonte à un certificat que l’opérateur de terminaison peut vérifier. Derrière ce certificat se trouve une infrastructure à clés publiques (PKI) restreinte et étroitement encadrée : une autorité de gouvernance qui fixe les règles, un administrateur des politiques unique qui les fait appliquer, et une courte liste d’autorités de certification agréées qui émettent concrètement les certificats. Si vous gérez un réseau voix aux États-Unis, vous ne pouvez signer aucun appel, quel que soit le niveau d’attestation, tant que vous ne vous êtes pas enregistré dans cet écosystème et que vous n’avez pas obtenu votre propre certificat STIR/SHAKEN.
Ce guide présente les différents acteurs, explique comment s’articule la chaîne de confiance et détaille les étapes précises qu’un fournisseur de services vocaux doit suivre pour s’enregistrer, obtenir un jeton SPC (Service Provider Code) et recevoir un certificat STI. Il aborde aussi la règle de la FCC qui impose à chaque fournisseur d’utiliser son propre certificat, et qui a changé ce que peut recouvrir « faire signer ses appels par un tiers », ainsi que la place d’un contrôleur de session en bordure (SBC) une fois votre certificat obtenu.
Pourquoi STIR/SHAKEN a besoin d’un écosystème de certificats
Une signature n’a de sens que si celui qui la vérifie peut se fier à sa provenance. Lorsqu’un opérateur de terminaison reçoit un appel muni d’un en-tête Identity STIR/SHAKEN, il doit répondre vite et automatiquement à une seule question : cet appel a-t-il été signé par un fournisseur dont le secteur a validé la légitimité, avec un certificat qui n’a pas été révoqué ? Y répondre à grande échelle, pour des milliers de fournisseurs, c’est précisément le problème que résout une infrastructure à clés publiques.
Le dispositif reprend le modèle de confiance qui sécurise les sites web. Le certificat TLS d’un site inspire confiance parce qu’il remonte à une autorité racine reconnue, que votre navigateur approuve déjà. STIR/SHAKEN fonctionne de la même façon, à une différence près, et elle est de taille : la participation est fermée et encadrée, pas ouverte. Impossible d’acheter simplement un certificat. Vous devez d’abord être reconnu comme fournisseur de services vocaux légitime, et c’est justement ce que la couche de gouvernance est chargée de garantir.
C’est ce modèle fermé qui protège le cadre contre les abus. Un émetteur d’appels automatisés frauduleux ne peut pas obtenir de certificat valide, car il ne peut pas franchir le contrôle qui produit le jeton exigé par l’autorité de certification. C’est la structure de l’écosystème, bien plus qu’un mécanisme cryptographique isolé, qui rattache une signature à une entreprise identifiable et responsable.
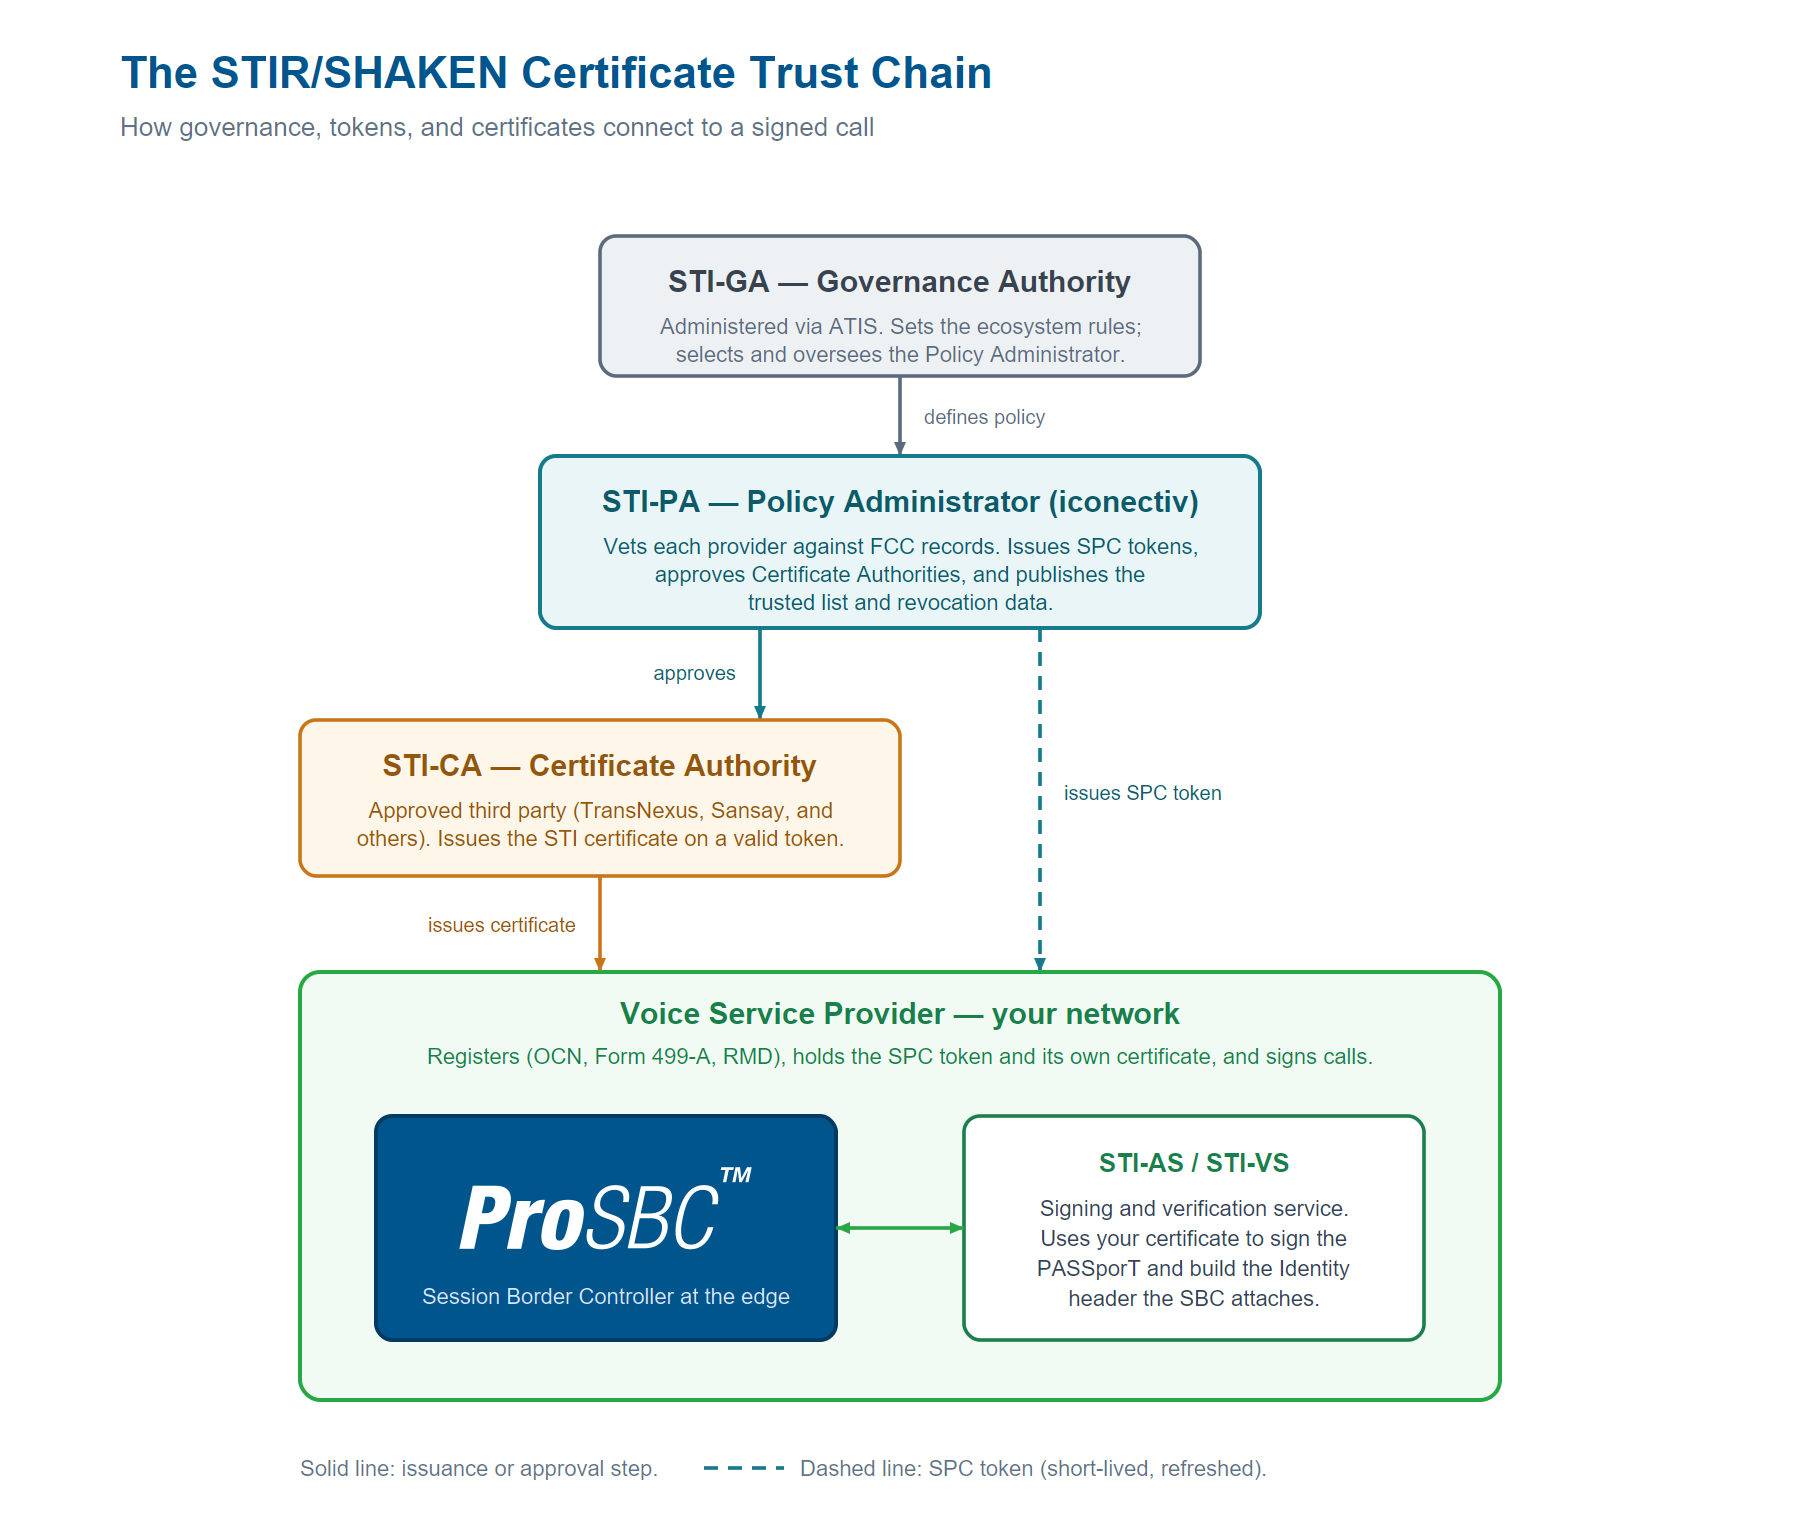
La chaîne de confiance STIR/SHAKEN : l’autorité de gouvernance fixe les règles, l’administrateur des politiques (iconectiv) émet les jetons SPC et agrée les autorités de certification, une CA agréée délivre son certificat au fournisseur, et le service de signature du fournisseur utilise ce certificat pour que les opérateurs de terminaison puissent vérifier chaque appel. Cliquez pour agrandir.
Les quatre rôles de la chaîne de confiance
Quatre rôles distincts font fonctionner l’écosystème, et bien les distinguer est la clé pour savoir où commencent et où s’arrêtent vos responsabilités. Les trois premiers relèvent de la gouvernance et de l’infrastructure ; le quatrième, c’est vous.
Autorité de gouvernance (STI-GA)
La Secure Telephone Identity Governance Authority, administrée par l’intermédiaire de l’ATIS, se situe au sommet. Elle n’intervient sur aucun appel. Elle définit plutôt les politiques que tous les autres appliquent : les règles d’admissibilité des fournisseurs, les exigences techniques applicables aux certificats, ainsi que la procédure de sélection et de supervision de l’administrateur des politiques. La STI-GA fixe aussi le modèle de financement annuel qui répartit le coût de fonctionnement de l’écosystème entre les participants en fonction de leur taille : les plus grands opérateurs paient le plus, les plus petits s’acquittent d’un minimum modeste.
Administrateur des politiques (STI-PA)
C’est au niveau de l’administrateur des politiques que la gouvernance devient opérationnelle. Aux États-Unis, ce rôle revient à iconectiv, sélectionné par la STI-GA puis reconduit pour un second mandat à l’issue de l’accord initial. L’administrateur des politiques accomplit le travail qui donne corps à la chaîne de confiance : il contrôle chaque candidat au regard des dossiers de la FCC, émet des jetons SPC à ceux qui remplissent les conditions, agrée et surveille les autorités de certification, et publie la liste de confiance et les données de révocation sur lesquelles s’appuient les services de vérification. Rien n’entre dans l’écosystème sans passer d’abord par lui.
Autorité de certification (STI-CA)
Une autorité de certification agréée émet le certificat avec lequel vous signez concrètement vos appels. Chaque CA est agréée par iconectiv selon un processus encadré, puis surveillée en continu : la mention « STI-CA agréée » a donc une vraie valeur et ne relève pas de l’autoproclamation. Une CA ne peut pas vous délivrer de certificat en se fiant uniquement à votre réputation ou à la confiance qu’elle vous accorde. Elle doit recevoir un jeton SPC valide et à jour, ce qui rattache mathématiquement chaque certificat qu’elle émet au contrôle effectué par l’administrateur des politiques.
Fournisseur de services vocaux (vous)
Le quatrième rôle est celui du fournisseur qui est à l’origine des appels ou qui les signe. À vous de vous enregistrer correctement, d’obtenir un jeton, de vous procurer un certificat auprès d’une CA agréée, puis d’utiliser ce certificat pour signer les appels que vous envoyez. La FCC fait peser la responsabilité de la signature et des décisions de niveau d’attestation sur vous, le fournisseur soumis à l’obligation STIR/SHAKEN, même lorsque l’opération de signature proprement dite est confiée à un partenaire.
Quelles sont les autorités de certification agréées ?
L’administrateur des politiques tient la liste officielle des autorités de certification agréées, et c’est la seule source à considérer comme définitive au moment d’en choisir une. Plusieurs fournisseurs reconnus sont des STI-CA agréées, et beaucoup associent le certificat au reste de leur offre de signature, ce qui permet à un fournisseur de tout obtenir auprès d’un seul partenaire.
| Autorité de certification | Offre type | Délivrance du certificat |
|---|---|---|
| TransNexus |  Offre complète : CA, signature et vérification, CPS, tests |
Portail web ou API REST |
| Sansay | Agréée pour les certificats américains et canadiens |
Émission via un portail |
| Autres CA de la liste officielle | Variable selon le fournisseur (Peeringhub, Telonium, Ribbon et d’autres) | Portail ou API, selon le cas |
Comment se déroule l’enregistrement, étape par étape
Pour passer de « nous gérons un réseau voix » à « nous pouvons signer nos appels avec notre propre certificat », il faut suivre une séquence bien définie. Chaque étape dépend de la précédente : l’ordre compte.
-
Établir votre identité réglementaireObtenez un Operating Company Number (OCN) si vous n’en avez pas encore, et déposez votre formulaire FCC 499-A. Ce sont ces documents que l’administrateur des politiques consulte pour confirmer que vous êtes un fournisseur de services vocaux légitime et non un demandeur anonyme.
-
Vous inscrire dans la Robocall Mitigation DatabaseDéposez votre plan d’atténuation des appels automatisés et certifiez votre statut STIR/SHAKEN dans la Robocall Mitigation Database de la FCC. Les opérateurs ont l’interdiction d’accepter le trafic de fournisseurs qui n’y figurent pas : ce dépôt est donc fondamental et doit être tenu à jour.
-
Déposer votre demande auprès de l’administrateur des politiquesInscrivez-vous auprès d’iconectiv, l’administrateur des politiques. Il vérifie votre OCN, votre formulaire 499-A et votre inscription à la RMD, et s’assure que ces trois éléments désignent bien la même entité légitime avant de vous donner accès.
-
Obtenir votre jeton SPC (Service Provider Code)Une fois votre dossier approuvé, demandez un jeton SPC à l’administrateur des politiques. Ce jeton a volontairement une durée de vie courte et se renouvelle périodiquement : c’est pourquoi les services de signature automatisent sa récupération au lieu de le traiter comme un justificatif délivré une fois pour toutes.
-
Demander un certificat à une CA agrééePrésentez votre jeton à une autorité de certification agréée. La CA valide le jeton auprès de l’administrateur des politiques, puis émet votre certificat STI, remis via son portail web ou son API REST selon le fournisseur.
-
Charger le certificat dans votre service de signatureInstallez le certificat et sa clé privée à un emplacement accessible à votre service d’authentification. Dès lors, vos appels sortants peuvent être signés avec votre propre certificat, et les opérateurs de terminaison peuvent les vérifier au moyen de la liste de confiance.
La règle de la FCC sur l’utilisation de votre propre certificat
Pendant des années, de nombreux petits fournisseurs ont fait signer leurs appels par un opérateur en amont ou par un tiers, avec le certificat de ce dernier. La FCC a mis fin à cette pratique. En vertu de la décision Call Authentication Trust Anchor (FCC 24-120), entrée en vigueur le 18 septembre 2025, le fournisseur soumis à l’obligation STIR/SHAKEN doit veiller à ce que chaque appel soit signé avec son propre certificat, obtenu auprès d’une autorité de certification, et doit prendre lui-même les décisions de niveau d’attestation.
La règle n’interdit pas pour autant la signature par un tiers. Un partenaire peut toujours effectuer l’opération de signature, mais uniquement dans le cadre d’un accord écrit établissant que les appels sont signés avec le certificat du fournisseur, que le tiers se limite à l’opération de signature et que c’est le fournisseur qui décide du niveau d’attestation. Autrement dit, vous pouvez déléguer le geste technique, mais pas l’identité. Faire signer son trafic par un tiers sans respecter ces conditions constitue une infraction aux règles de la Commission sur l’authentification de l’identifiant de l’appelant.
Conséquence pratique : obtenir votre propre jeton SPC et votre propre certificat, selon la procédure décrite plus haut, n’est plus facultatif pour les fournisseurs qui s’appuyaient sur ceux d’un autre. Si vous utilisiez le certificat d’un opérateur en amont et que la qualité de vos attestations a baissé depuis, cette règle en est très souvent la cause, et la solution consiste à finaliser votre propre enregistrement et à signer désormais avec votre propre certificat.
La place du SBC une fois le certificat obtenu
L’écosystème de certificats règle la question de l’identité : qui vous êtes et si l’on peut vous faire confiance. Il n’appose aucune signature sur un appel réel. Cette étape se joue dans votre chemin d’appel, et c’est là qu’interviennent le SBC et le service de signature. Bien comprendre cette frontière permet de garder des attentes réalistes : un SBC n’est pas une autorité de certification, il n’est ni la source ni le dépositaire de la confiance de l’écosystème ; il utilise le certificat que vous avez déjà obtenu.
Dans un déploiement type, le SBC se place en bordure du réseau et achemine chaque appel sortant vers un service de signature, le STI-AS, qui construit le PASSporT, le signe avec la clé privée de votre certificat et renvoie l’en-tête Identity que le SBC ajoute à l’INVITE sortant. Pour les appels entrants, le SBC transmet l’en-tête Identity à un service de vérification (STI-VS), qui contrôle la signature au moyen de la liste de confiance et des données de révocation, puis applique votre politique en fonction du résultat. Comme le niveau d’attestation se décide appel par appel, c’est le moteur de routage, et non un paramètre statique, qui est le bon endroit pour trancher.
Le service de signature et le SBC sont séparés de la CA précisément pour que vous puissiez choisir chacun indépendamment. Un SBC programmable s’intègre au partenaire de signature via le protocole que celui-ci privilégie, ce qui fait de l’écosystème de certificats, du service de signature et de la bordure du réseau trois composants interchangeables plutôt qu’un ensemble verrouillé.
Questions fréquentes
Quelle est la différence entre le STI-PA et une STI-CA ?
Le STI-PA (administrateur des politiques, iconectiv) est l’entité unique qui contrôle les fournisseurs et émet les jetons SPC autorisant leur participation. Une STI-CA (autorité de certification) est l’une des entreprises agréées qui émettent les certificats numériques proprement dits, mais uniquement pour les fournisseurs qui présentent un jeton valide délivré par le STI-PA. L’administrateur des politiques encadre l’écosystème ; l’autorité de certification émet les certificats.
Ai-je besoin de mon propre certificat STIR/SHAKEN ?
Oui, si vous êtes un fournisseur de services vocaux soumis à l’obligation STIR/SHAKEN aux États-Unis. Depuis l’entrée en vigueur, le 18 septembre 2025, de la règle de la FCC sur l’utilisation de son propre certificat, vos appels doivent être signés avec votre propre certificat, même si un tiers effectue la signature pour votre compte dans le cadre d’un accord écrit.
Qu’est-ce qu’un jeton SPC et pourquoi sa durée de vie est-elle courte ?
Un jeton SPC (Service Provider Code) est le justificatif que l’administrateur des politiques délivre à un fournisseur dont la légitimité a été vérifiée, et qu’une autorité de certification exige avant d’émettre un certificat. Sa durée de vie est courte pour que l’autorisation soit reconfirmée en permanence au lieu d’être accordée une fois pour toutes puis oubliée ; c’est pourquoi les services de signature automatisent sa récupération et son renouvellement.
Mon SBC peut-il faire office d’autorité de certification ?
Non. Une autorité de certification est une entité agréée par l’administrateur des politiques pour émettre des certificats : c’est un rôle de gouvernance, pas une fonction réseau. Un SBC utilise le certificat que vous avez déjà obtenu, en acheminant les appels vers un service de signature qui signe avec ce certificat. Les deux relèvent de couches différentes du cadre.
Comment choisir une autorité de certification ?
Partez de la liste des CA agréées publiée par l’administrateur des politiques, car seules ces autorités émettent des certificats reconnus. Comme le certificat est interchangeable dans tout l’écosystème, ce qui fait la différence en pratique, c’est l’intégration : savoir quelle CA fonctionne le plus simplement avec votre service de signature et vos équipements actuels, et si vous préférez une émission par portail ou par API. Vous procurer le certificat auprès du partenaire qui gère déjà votre service de signature peut vous épargner une étape d’intégration.
Conclusion
L’écosystème de certificats STIR/SHAKEN est volontairement restreint : une autorité de gouvernance qui rédige les règles, un administrateur des politiques unique qui les fait appliquer et émet les jetons, une courte liste d’autorités de certification agréées qui délivrent les certificats, et les fournisseurs qui s’enregistrent et signent. C’est cette structure fermée et contrôlée qui permet à un opérateur de terminaison de se fier à une signature qu’il n’a jamais vue auparavant. Une fois l’ordre des étapes compris, votre parcours est simple : établir votre identité réglementaire, vous inscrire dans la Robocall Mitigation Database, faire valider votre dossier par l’administrateur des politiques, obtenir votre jeton SPC et l’utiliser pour obtenir votre propre certificat auprès d’une CA agréée.
La règle de la FCC sur l’utilisation de son propre certificat a rendu ce parcours obligatoire, et non plus facultatif, pour les fournisseurs qui s’appuyaient sur le certificat d’un autre. Une fois votre certificat en main, le rôle de l’écosystème s’arrête et votre chemin d’appel prend le relais : le SBC et le service de signature utilisent ce certificat pour signer et vérifier les appels en temps réel.
Signez et vérifiez vos appels avec votre propre certificat sur ProSBC
ProSBC est un contrôleur de session en bordure logiciel de classe opérateur qui s’intègre aux services de signature et de vérification STIR/SHAKEN que vous utilisez avec votre propre certificat. Une fois que vous êtes enregistré auprès de l’administrateur des politiques et que vous avez obtenu votre certificat auprès d’une autorité de certification agréée, ProSBC achemine chaque appel vers votre service de signature, ajoute l’en-tête Identity à l’appel sortant et vérifie les signatures entrantes au moyen de la liste de confiance.
Comme le moteur de routage de ProSBC est programmable, l’attestation se décide appel par appel au lieu d’être un paramètre statique défini par jonction, ce qui maintient en conformité un trafic mixte (détail, gros et passerelle) sur une seule instance. ProSBC s’intègre à des partenaires validés tels que TransNexus ClearIP et Neustar via le protocole que chacun privilégie : votre écosystème de certificats, votre service de signature et votre bordure de réseau restent ainsi indépendants et interchangeables, sans dépendre d’un seul fournisseur.
Téléchargez gratuitement le Runbook de dépannage voix
Un PDF de 22 pages relu par le support technique de TelcoBridges, avec les premières vérifications pour les 9 symptômes voix les plus fréquents, 14 codes de réponse SIP expliqués et 3 façons de capturer une trace d’appel.
En soumettant ce formulaire, vos informations seront traitées conformément à notre Politique de confidentialité.
Vous préférez évaluer par vous-même d’abord ? Créez votre labo gratuit.