SBC pour les FAI : contrôleur de session en bordure pour les ILEC, les CLEC et les fournisseurs VoIP régionaux
Ce qu'un contrôleur de session en bordure (SBC) de niveau opérateur doit réellement faire, ce qui a changé en 2026, et à quoi ressemble l'économie à l'échelle d'un opérateur.
La voix demeure une source de revenus pour les FAI (fournisseurs d'accès Internet). Que vous exploitiez un ILEC (opérateur historique local) soumis à une obligation de service public, un CLEC (opérateur local concurrent) qui revend des jonctions SIP (SIP trunking), ou un fournisseur VoIP régional gérant sa propre plateforme, l'infrastructure qui porte ces revenus subit des pressions de toutes parts à la fois.
Les plateformes héritées arrivent en fin de vie. La FCC a resserré les exigences STIR/SHAKEN, et la règle du certificat propre oblige chaque fournisseur de services vocaux à signer avec son propre jeton SPC plutôt que de s'appuyer sur un opérateur en aval. Des partenaires en amont comme Bandwidth ont modifié leurs politiques d'attestation, repoussant la charge de conformité sur les originateurs. Et les opérateurs exploitant Ribbon sur VMware ont passé les 18 derniers mois à voir leur équation de coûts se désintégrer après l'acquisition par Broadcom.
Un contrôleur de session en bordure se situe au centre de tout cela. Il contrôle le trafic SIP, sécurise le périmètre réseau, normalise la signalisation entre les opérateurs et les terminaux, et prend en charge les obligations réglementaires qui relevaient autrefois de quelqu'un d'autre. Cette page explique ce que les FAI attendent spécifiquement d'un SBC, les critères d'évaluation, et ce que l'économie réelle ressemble à 500, 1 500 et 5 000 sessions. Si vous êtes un ITSP, un opérateur de gros ou un opérateur de PBX hébergé pour qui la voix est le produit lui-même, le guide SBC auto-hébergé pour les fournisseurs VoIP couvre les architectures, la pile d'intégration et le guide opérationnel pour gérer votre propre périmètre vocal.

Pourquoi les FAI ont besoin d'un SBC en bordure de réseau
Si vous transportez du trafic vocal en 2026, plusieurs pressions ont convergé pour rendre un SBC essentiel plutôt qu'optionnel. La tendance se répète chez les ILEC, les CLEC et les fournisseurs VoIP régionaux, même quand le déclencheur spécifique diffère.
Centraliser le trafic SIP pour le contrôle et la visibilité
Les FAI atteignent souvent un point où ils doivent s'insérer dans le chemin des appels. Sans SBC, le trafic circule directement entre les clients et les opérateurs en amont, et la visibilité sur la qualité des appels, la précision de la facturation et la fraude est limitée à ce que l'opérateur renvoie. Un SBC vous donne un point de contrôle unique pour le routage, la supervision et l'application des politiques sur toutes les jonctions SIP, ainsi que des CDR précis pour chaque appel traversant le réseau. Cette couche CDR est ce qui rend le rapprochement de facturation avec les opérateurs honnête, et c'est la différence entre détecter une fuite de revenus dès la première semaine et la découvrir lors de la clôture trimestrielle.
Remplacement de plateformes héritées
C'est la raison la plus courante pour laquelle les FAI évaluent un SBC. Les déploiements OpenSIPS qui ont démarré comme proxies SIP légers se sont transformés en plateformes sur mesure coûteuses à maintenir et fragiles à transmettre. Un ILEC avec lequel nous avons travaillé exploitait OpenSIPS sur sept sites et avait besoin d'un remplacement commercial permettant de centraliser la gestion sur l'ensemble de ces sites. Et les clients Ribbon sous VMware ont dû composer avec la hausse des coûts liée à l'acquisition par Broadcom, qui a rendu la combinaison Ribbon + VMware difficile à budgétiser d'une année à l'autre. Le guide de migration matériel vers logiciel couvre en détail les schémas de migration.
Conformité réglementaire STIR/SHAKEN
Le huitième rapport et ordonnance de la FCC a modifié les règles fondamentales. Les fournisseurs de services vocaux ne peuvent plus s'appuyer sur les opérateurs en aval pour signer avec leurs certificats, et chaque fournisseur ayant une obligation STIR/SHAKEN doit maintenant disposer de son propre jeton SPC et de son propre certificat d'une CA approuvée. Pour les FAI, cela signifie que le SBC doit gérer la signature, l'attestation et la vérification directement. L'urgence est réelle : certains originateurs ont vu leur attestation chuter du niveau A au niveau C alors que les opérateurs en amont resserraient leurs propres politiques, et la seule solution durable est de prendre en charge le processus de signature plutôt que d'emprunter le certificat de quelqu'un d'autre.
Sécurité à l'échelle
Les FAI transportant du trafic vocal actif sont de véritables cibles. Les attaques par inondation SIP, la fraude à la taxation, le balayage d'enregistrements et les inondations INVITE ne sont pas hypothétiques. Un pare-feu réseau ne peut pas inspecter SIP au niveau de la couche application : il ne voit que des paquets IP et des ports. Il peut bloquer complètement le port 5060, mais il ne peut pas distinguer un REGISTER légitime d'une attaque par bourrage d'identifiants sur des extensions valides. Le SBC comprend SIP en tant que protocole, ce qui lui permet d'appliquer des politiques de sécurité par appel, de limiter le débit par méthode et par source, et de mettre dynamiquement en liste de blocage selon le comportement plutôt que sur la seule adresse IP. Le guide de sécurité SBC détaille chaque couche.
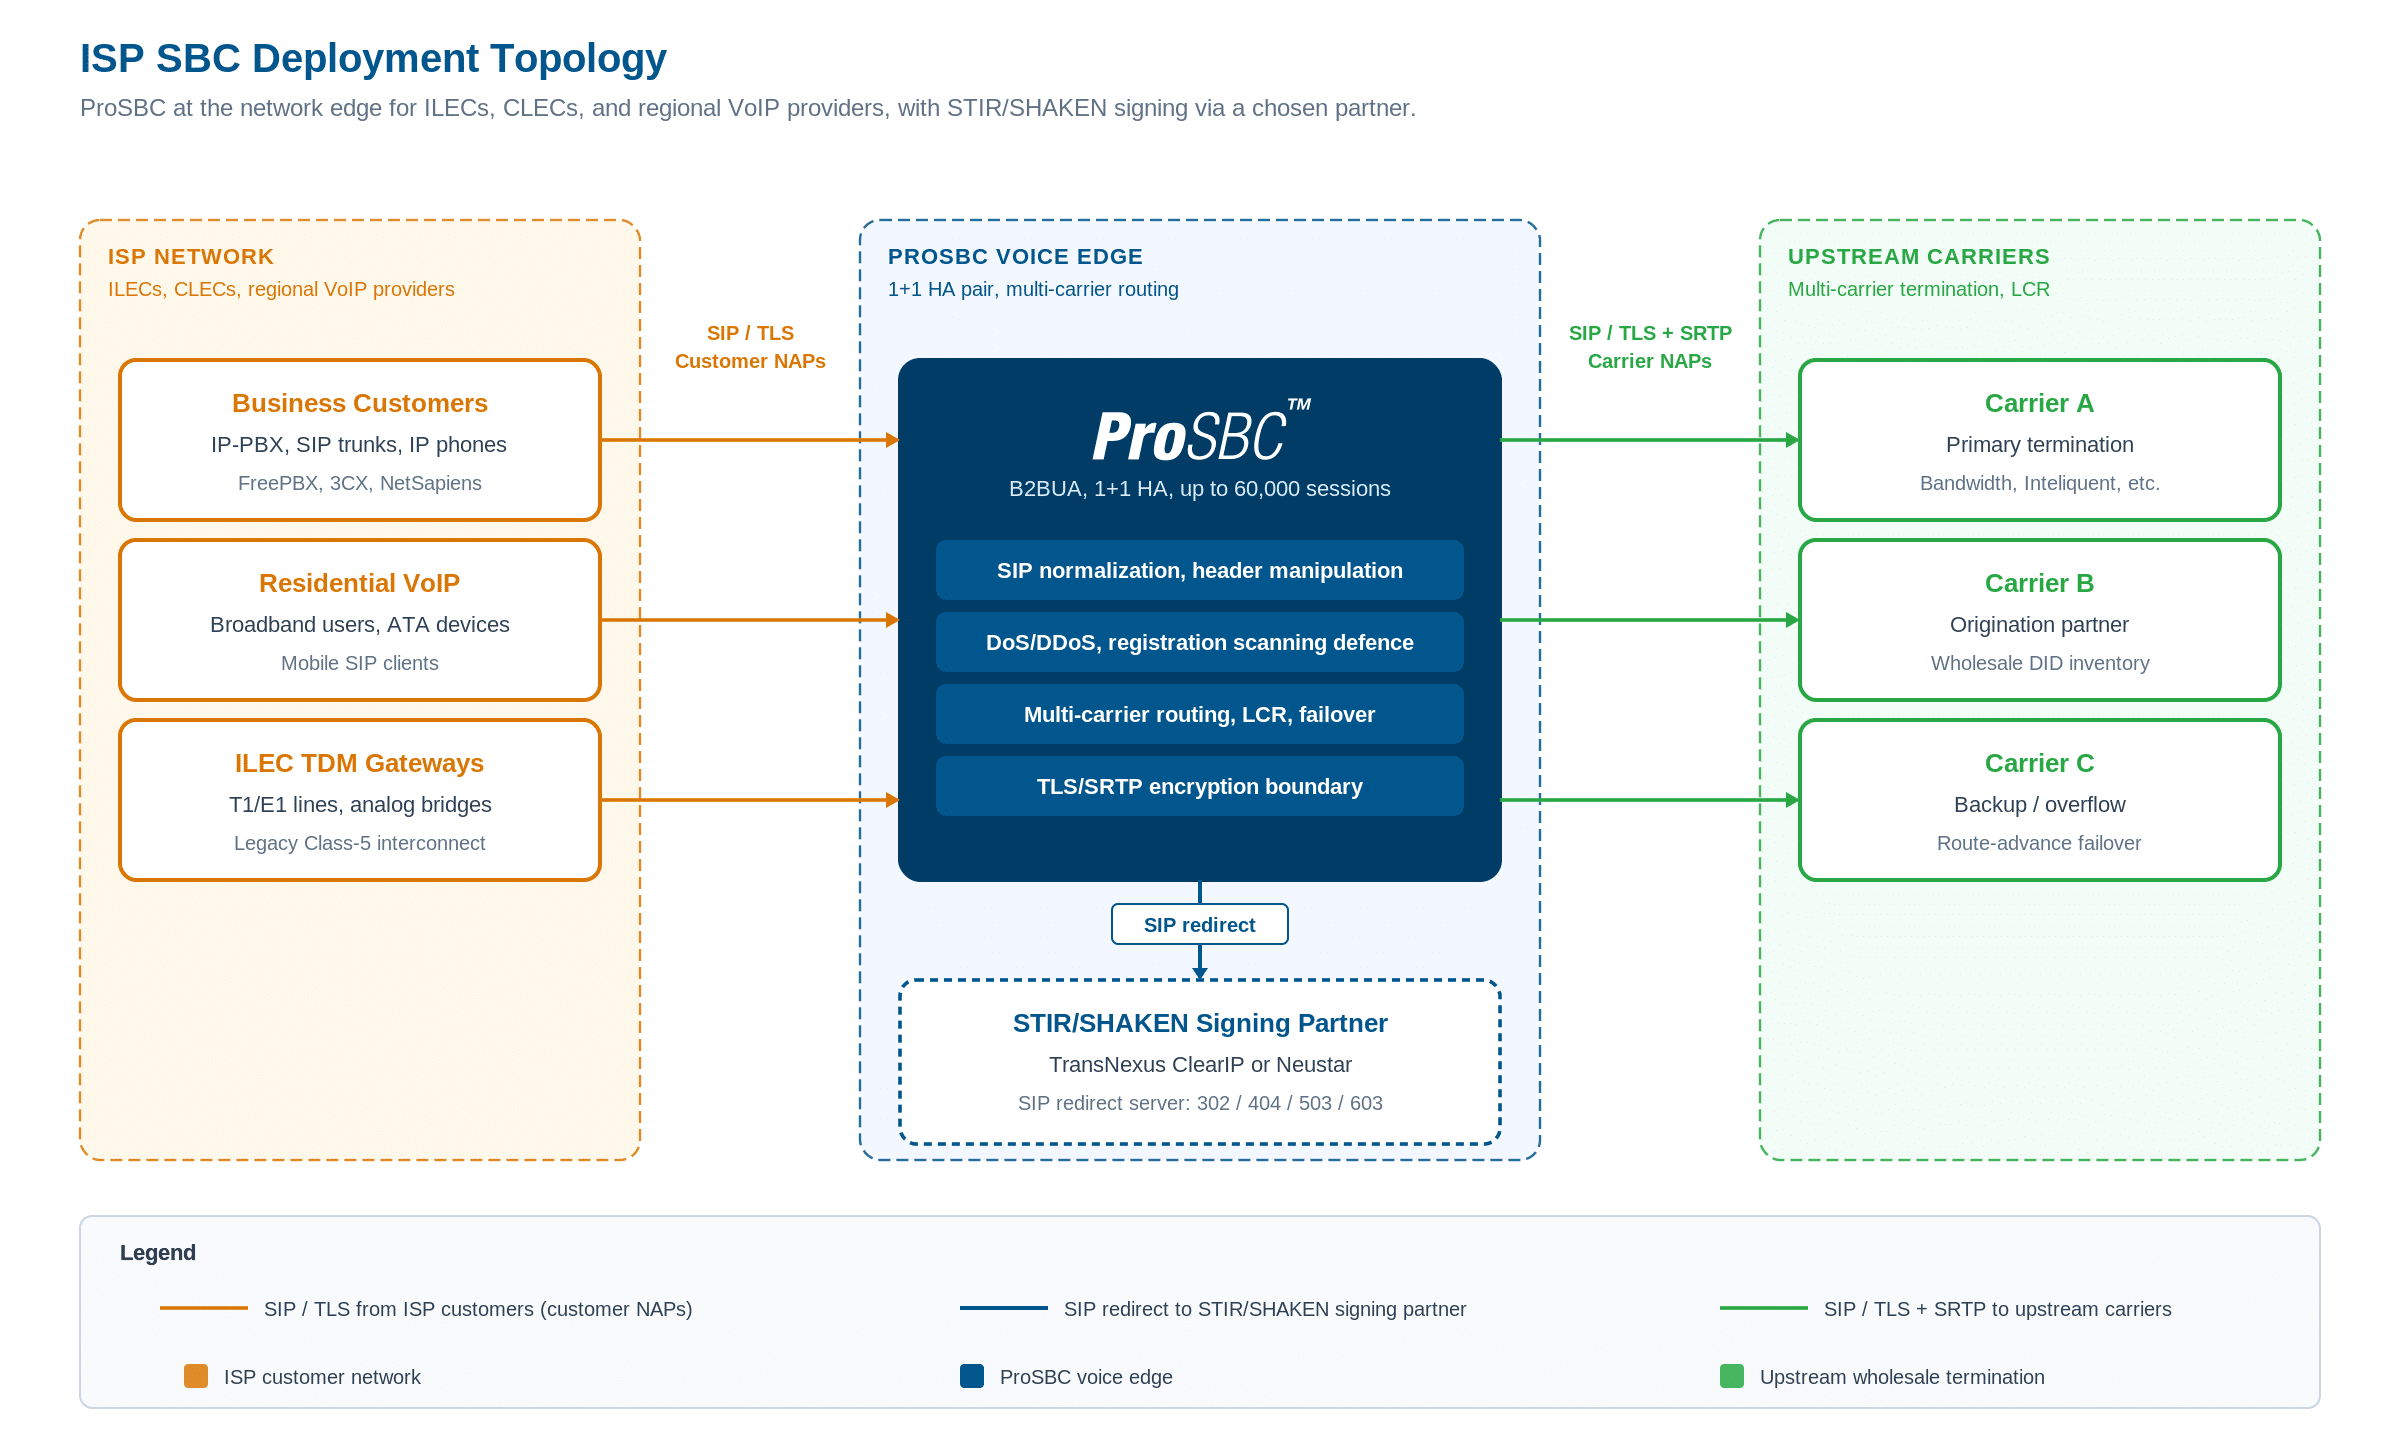
Topologie de déploiement SBC pour FAI : une paire ProSBC 1+1 HA est placée entre les clients professionnels, la VoIP résidentielle et les passerelles TDM ILEC du côté client, et les opérateurs en amont et un service de signature STIR/SHAKEN du côté opérateur. Les sorties CDR, REST API et SNMP alimentent la couche de gestion et de facturation. Cliquez pour agrandir.
Ce que les FAI doivent rechercher dans un SBC
Tous les SBC ne sont pas conçus pour les opérations à l'échelle d'un FAI. Si vous remplacez une plateforme héritée, voici les capacités que votre nouveau SBC doit égaler ou dépasser. Pour un regard plus approfondi sur l'aspect opérationnel de la gestion de votre propre périmètre vocal, les architectures et l'intégration avec la facturation et le provisionnement, consultez le guide SBC auto-hébergé pour les fournisseurs VoIP.
Échelle et fiabilité de niveau opérateur
Le SBC doit gérer le trafic actuel et s'étendre à la croissance sans migration de plateforme. ProSBC prend en charge jusqu'à 60 000 sessions simultanées par serveur, 350 000 enregistrements de terminaux et jusqu'à 1 024 NAP par instance. Cela signifie que chaque opérateur en amont, chaque groupe de jonctions côté client et chaque segment de routage interne peut être son propre NAP avec ses propres règles, le tout sous un seul SBC.
La fiabilité signifie la haute disponibilité, sans compromis. Pour un FAI, une interruption correspond à des appels chutés, des revenus perdus et une exposition réglementaire potentielle là où le service téléphonique est obligatoire. Une configuration HA 1+1 actif/veille garantit une redondance maximale, et elle doit être disponible à chaque niveau de sessions, non réservée aux licences les plus importantes. Avec ProSBC, un déploiement de 500 sessions avec HA coûte 2 000 $ par an, ce qui fait de la redondance un non-événement dans les achats pour les opérateurs régionaux. Le guide de basculement VoIP couvre en détail les architectures.
STIR/SHAKEN avec un modèle de partenaire ouvert
Le SBC doit gérer le flux de travail STIR/SHAKEN complet : signature des appels sortants, attestation au niveau approprié, et vérification des appels entrants à la terminaison. Il doit également le faire sans vous enfermer dans un partenaire de signature spécifique.
Cela importe car certains fournisseurs de SBC livrent des implémentations STIR/SHAKEN propriétaires qui ne fonctionnent qu'avec un seul service de signature. Si les tarifs ou la feuille de route du partenaire cessent de convenir, le SBC devient la contrainte à dénouer avant tout changement. Le moteur de routage configurable de ProSBC adopte l'approche inverse. Le schéma d'intégration déployé avec TransNexus ClearIP et Neustar fonctionne sur SIP ou HTTP : ProSBC achemine l'appel vers un NAP dont le type de service est défini sur AUTHENTICATION, le STI-AS répond en tant que serveur de redirection (302 avec Identity, 404, 503 ou 603), et Reason Cause Mapping gère le basculement. Des NAP primaires et secondaires, avec des remplacements explicites de codes de cause, vous offrent une redondance du service de signature qui ne dépend pas de la disponibilité propre du partenaire.
Le point architectural est que vous choisissez le partenaire de signature. La page ProSBC STIR/SHAKEN couvre l'intégration plus en détail, notamment le positionnement à partenaire ouvert.
Jonction SIP et interopérabilité multi-opérateur
Les FAI exploitent rarement un seul opérateur. Le SBC doit normaliser le SIP sur plusieurs fournisseurs en amont, chacun ayant ses propres conventions d'en-têtes, préférences de codecs et exigences de routage. Un opérateur peut exiger un format P-Asserted-Identity spécifique tandis qu'un autre le supprime à l'entrée. Sans SBC capable de manipuler les en-têtes par jonction, l'alternative est l'intergiciel personnalisé ou des échecs d'interopérabilité acceptés.
Une architecture B2BUA est ce qui rend cela possible. Contrairement à un proxy SIP, un B2BUA termine et recrée complètement chaque session, donnant au SBC un contrôle total sur la signalisation des deux côtés. Vous pouvez réécrire les en-têtes, traduire entre les exigences des opérateurs et appliquer des politiques de routage sans être contraint par ce que le côté originateur envoie. Le moteur de routage de ProSBC prend en charge des configurations multi-routes avec priorité et basculement, de sorte que lorsqu'un terminateur primaire est hors ligne ou surchargé, les appels avancent automatiquement.
Sécurité en bordure de réseau
Le SBC d'un FAI est la première ligne de défense pour l'ensemble du réseau vocal. Les capacités qui comptent à ce niveau comprennent : la protection intégrée contre les DoS et DDoS (limitation de débit SIP, throttling des connexions et atténuation automatique), la mise en liste de blocage dynamique et le contrôle d'accès aux appels avec mise en liste grise proportionnelle pour une application graduée, la protection contre le balayage d'enregistrements SIP qui distingue une re-inscription légitime d'une inondation, et le masquage de topologie qui prévient la reconnaissance de votre adressage interne.
Rien de tout cela ne provient d'un pare-feu réseau. Les pare-feux fonctionnent aux couches 3 et 4. Ils peuvent filtrer par IP et par port, et certains incluent un SIP ALG, mais les ALG sont peu fiables et aggravent souvent les choses plutôt que de les améliorer. Le SBC se situe à la couche 7 du plan vocal, et c'est là que les attaques atterrissent réellement.
Flexibilité de déploiement
Les FAI exploitent des infrastructures diverses. Certains sont entièrement sur AWS. D'autres ont investi dans VMware sur site et souhaitent le conserver. Les ILEC préfèrent souvent du matériel physique qu'ils peuvent toucher. Le SBC doit fonctionner là où vous êtes déjà.
ProSBC fonctionne sur AWS, Microsoft Azure, VMware, KVM (Proxmox) et baremetal. AWS est la plateforme de déploiement la plus populaire selon les données clients, mais le SBC est identique quelle que soit l'infrastructure. Pour les FAI opérant sous des régimes de protection des données ou réglementaires qui imposent un déploiement sur site, la même image logicielle maintient l'ensemble du plan vocal dans une infrastructure que vous contrôlez.
Routage programmable et intégration API
Les FAI ont besoin d'une logique de routage qui va au-delà d'une table de routes statique. Le routage par API de ProSBC prend en charge une logique personnalisée pour le scoring de fraude, la dispatch STIR/SHAKEN, les consultations LNP, les requêtes de routage HTTP externes et l'intégration CRM. Les modules de requête et de route HTTP permettent au SBC de consulter des systèmes externes en temps réel avant de prendre une décision de routage. Ce n'est pas théorique : les FAI l'utilisent pour interroger des bases de données de fraude avant de connecter des appels, rechercher des données LNP pour choisir le bon opérateur, et intégrer l'autorisation avec leurs propres systèmes métiers.
Pour les FAI gérant de grands inventaires DID, l'API HTTP prend en charge les consultations de tables de routage dans des bases de données externes, de sorte que la taille de la table interne du SBC cesse d'être le plafond. Un fournisseur VoIP achemine ses appels sur une table de 200 000 DID conservée dans un système externe. La sortie CDR aux formats texte et RADIUS s'intègre directement aux plateformes de facturation et d'analytique, offrant une visibilité par appel sur l'ensemble du réseau. Des données CDR précises sont le fondement du rapprochement de facturation avec les opérateurs, et les générer au niveau du SBC signifie que vous ne dépendez pas uniquement des enregistrements des opérateurs en amont.
Remplacement des plateformes héritées : ce dont les FAI migrent
Les schémas de migration semblent différents en surface, mais les mêmes trois plateformes héritées représentent la majorité des évaluations SBC chez les FAI.
OpenSIPS
OpenSIPS n'est pas un fournisseur, c'est un choix de construction sur mesure. La plateforme elle-même est capable, mais le coût total de possession inclut le temps d'ingénierie pour construire, maintenir, déboguer et mettre à jour un déploiement personnalisé. Quand l'ingénieur qui l'a construit part, l'organisation a un choix : embaucher un autre spécialiste (qui voudra probablement le reconstruire à sa façon) ou passer à un SBC commercial avec support fournisseur. L'option commerciale coûte souvent moins cher en termes absolus une fois pris en compte le salaire d'ingénierie, la charge d'astreinte et la gestion des incidents. Un ILEC exploitant OpenSIPS sur sept sites a constaté que l'option commerciale revenait moins cher, même avant de comptabiliser les heures d'astreinte. La comparaison des options SBC open source couvre en détail l'économie d'ingénierie.
Ribbon sur VMware
Ribbon produit un SBC capable. Le problème est la modification des licences VMware suite à l'acquisition par Broadcom. Les FAI exploitant Ribbon sur VMware ont dû gérer des hausses de coûts imprévisibles, et la combinaison des licences propres de Ribbon avec la nouvelle tarification de VMware rend le coût total difficile à budgétiser. Cela a créé une opportunité de déplacement systématique : si vous envisagez déjà un changement de plateforme en raison des coûts VMware, l'évaluation du SBC vient naturellement. Un SBC logiciel fonctionnant sur KVM (Proxmox) ou AWS supprime complètement la dépendance à VMware. La comparaison alternative à Ribbon couvre en détail le schéma de migration.
Oracle (Acme Packet)
Le SBC d'Oracle fonctionne. Le problème est le coût total de possession. À environ 50 à 100 $ par session par an, un déploiement FAI de 1 000 sessions peut coûter jusqu'à environ 100 000 $ par an. Un SBC logiciel à partir de 1,40 $ par session par an ramène ce même déploiement à partir de 2 500 $ par an. C'est un modèle économique fondamentalement différent, et c'est pourquoi tant de clients Oracle sollicitent une évaluation au moment du renouvellement. La comparaison alternative Oracle Acme Packet traite directement le calcul du TCO.
Pour toutes ces migrations, les exigences sont les mêmes : fiabilité de niveau opérateur dès le premier jour, une phase de fonctionnement parallèle explicite avant la bascule, et un calendrier de déploiement sur lequel vous pouvez compter. Soyez sceptique vis-à-vis des fournisseurs qui promettent une implémentation en deux semaines sans avoir d'abord examiné votre environnement.
SBC auto-géré ou service géré pour les FAI
Les FAI se répartissent en deux grandes catégories pour les opérations SBC : ceux disposant d'ingénieurs VoIP dédiés qui souhaitent un contrôle total, et ceux (notamment les ILEC) qui possèdent une expertise télécom héritée approfondie mais une expérience limitée des opérations vocales IP.
Auto-géré
L'auto-gestion convient bien aux FAI disposant d'ingénieurs VoIP en interne. Vous déployez ProSBC sur votre propre infrastructure, configurez les politiques de routage et de sécurité, et prenez en charge les mises à jour et la supervision. Le ProSBC Lab de TelcoBridges est en libre-service, du téléchargement à une instance fonctionnelle en environ 20 minutes, sans appel commercial requis. Vous gardez un contrôle total sur la configuration, les scripts de routage et les politiques de sécurité, et l'API REST vous permet d'intégrer la supervision et les vérifications d'état dans votre stack opérationnel existant.
Service géré
Le service géré répond à un besoin réel pour les ILEC et les petits FAI. Le Service géré de TelcoBridges inclut ProSBC+ avec HA 1+1, support 24/7, installation, intégration, tests et supervision continue. Vous choisissez où il fonctionne : hébergé par TelcoBridges, ou sur votre propre plateforme AWS, Azure, VMware ou KVM. Le client conserve un accès total tout au long du processus, de sorte que la couche gérée apporte une expertise opérationnelle sans retirer le contrôle. La comparaison service géré vs auto-hébergé couvre en détail le cadre de décision.
Pour les FAI qui disposent déjà d'ingénieurs VoIP, la conversation sur le service géré commence généralement quand l'administrateur SBC quitte son poste ou est réaffecté. Avoir un chemin géré disponible comme solution de repli constitue une assurance contre les changements de personnel qui pourraient perturber les opérations vocales.
Comment évaluer un SBC : liste de vérification pour les FAI
Avant de vous engager envers une plateforme SBC, parcourez ces questions. Chacune traite d'un mode d'échec spécifique que nous avons observé dans de vraies évaluations FAI. Le cadre complet en six étapes se trouve dans le guide d'achat SBC ; les questions ci-dessous sont le sous-ensemble spécifique aux FAI.
-
Gère-t-il votre trafic aujourd'hui et s'adapte-t-il à la croissance ?Renseignez-vous sur le nombre maximum de sessions par serveur, le nombre maximum d'enregistrements et le nombre de groupes de jonctions. Si vous exploitez 1 000 sessions aujourd'hui et en attendez 5 000 dans trois ans, le SBC doit gérer les deux sans changement de plateforme. Changer de plateforme chaque fois que vous dépassez les capacités du SBC est coûteux et perturbateur.
-
Prend-il en charge vos opérateurs et partenaires de jonction SIP ?Vérifiez que la manipulation des en-têtes SIP et le moteur de routage du SBC peuvent normaliser la signalisation pour chacun de vos fournisseurs en amont. Une architecture B2BUA est ce qui vous donne un contrôle total sur les deux côtés de chaque appel.
-
Satisfait-il STIR/SHAKEN avec un modèle de partenaire de signature ouvert ?Confirmez que le SBC s'intègre avec le service de signature de votre choix, pas seulement celui préféré du fournisseur. Renseignez-vous sur la redondance (chemins de signature primaire et secondaire) et le comportement de repli quand le service de signature est inaccessible. Vos appels ne doivent pas échouer parce que le service de quelqu'un d'autre est indisponible.
-
Pouvez-vous le tester sans appel commercial ?Les essais en libre-service et les licences lab permanentes vous permettent de valider le SBC sur votre trafic réel et vos configurations opérateur avant d'engager un budget. Si un fournisseur exige une réunion commerciale avant que vous puissiez lancer une instance de test, considérez ce que cela dit du reste de l'expérience d'intégration.
-
À quoi ressemble la tarification à votre échelle ?Obtenez les chiffres, pas un « contactez-nous pour un devis ». Si un fournisseur refuse de mettre la tarification par écrit, c'est le signal d'alerte. La planification budgétaire nécessite des coûts prévisibles.
-
Existe-t-il une option gérée si votre équipe VoIP est réduite ?Même si vous prévoyez de vous auto-gérer, savoir qu'un chemin géré existe est une solution de repli en cas de changements de personnel. Demandez si le service géré fonctionne sur votre infrastructure ou celle du fournisseur, et si vous conservez un accès direct.
-
Peut-il fonctionner sur votre infrastructure existante ?Les options cloud, VM, sur site et baremetal signifient que vous n'avez pas à reconstruire votre environnement autour du SBC. Si vous exploitez déjà AWS ou KVM, le SBC doit s'y déployer sans exiger VMware ou du matériel propriétaire.
Questions fréquemment posées
Quel est le meilleur SBC pour un FAI ?
Le bon SBC pour un FAI dépend du profil de trafic et du modèle opérationnel, mais la liste des exigences est constante : échelle de niveau opérateur (des milliers de sessions simultanées), STIR/SHAKEN avec un modèle de partenaire de signature ouvert, normalisation SIP multi-opérateur, protection intégrée contre les DoS/DDoS et tarification transparente. ProSBC prend en charge jusqu'à 60 000 sessions simultanées par serveur avec des politiques de routage et de sécurité configurables conçues pour les environnements fournisseurs de services.
Combien coûte un SBC pour un FAI ?
La tarification des SBC varie considérablement selon le fournisseur et le modèle de déploiement. ProSBC utilise un abonnement par session transparent à partir de 1,40 $ par session par an. Un déploiement de 500 sessions avec HA coûte 2 000 $ par an, et 5 000 sessions avec HA coûte 12 500 $ par an. C'est bien inférieur aux fournisseurs traditionnels comme Oracle (environ 50 à 100 $ par session par an) et aux solutions matérielles nécessitant un capital initial.
Les FAI ont-ils besoin de la conformité STIR/SHAKEN ?
Oui. Les FAI transportant du trafic vocal sont soumis aux exigences STIR/SHAKEN de la FCC. La règle du certificat propre de la FCC exige que chaque fournisseur de services vocaux ayant des obligations STIR/SHAKEN obtienne et utilise son propre certificat de signature d'une CA approuvée. Le SBC doit gérer la signature, l'attestation et la vérification directement, et doit s'intégrer avec le partenaire de signature de votre choix plutôt que de vous enfermer dans l'écosystème préféré du fournisseur.
Un FAI peut-il utiliser un service SBC géré ?
Oui. Les services SBC gérés conviennent aux FAI sans ingénieurs VoIP dédiés, notamment les ILEC avec une expertise télécom héritée. Le Service géré TelcoBridges comprend ProSBC+ avec HA, support 24/7, installation, intégration et supervision continue. Vous choisissez s'il fonctionne sur l'infrastructure de TelcoBridges ou la vôtre (AWS, Azure, VMware ou KVM).
Quelles plateformes héritées un SBC peut-il remplacer ?
Un SBC moderne peut remplacer les déploiements personnalisés OpenSIPS, Ribbon sur VMware (notamment là où les licences pilotées par Broadcom ont fait exploser le budget) et les déploiements Oracle/Acme Packet. Le moteur est une combinaison de sécurité, de gestion et de coût total de possession.
Pourquoi un SBC est-il plus important qu'un pare-feu pour la sécurité vocale ?
Un pare-feu opère aux couches 3 et 4. Il peut filtrer par IP et par port, mais ne peut pas inspecter SIP au niveau de la couche application. Une inondation d'enregistrements ressemble à du trafic SIP normal pour un pare-feu ; un SBC comprend à quoi ressemble un schéma REGISTER légitime et peut limiter le débit, mettre en liste de blocage et masquer la topologie en conséquence. Les déploiements vocaux en production utilisent les deux, avec le SBC en frontal du contrôle des appels.
ProSBC peut-il s'intégrer à nos systèmes de facturation et de lutte contre la fraude existants ?
Oui. L'API de routage Ruby de ProSBC prend en charge les requêtes HTTP vers des systèmes externes pendant la phase de signalisation, de sorte que le scoring de fraude, les consultations LNP, les recherches CRM et autres intégrations de systèmes métiers s'exécutent par appel sans impact sur la qualité média. La sortie CDR aux formats texte et RADIUS alimente directement les plateformes de facturation et d'analytique. Les grands inventaires DID (200 000+) peuvent être acheminés sur des bases de données externes plutôt que sur des tables de routes internes.
Comment démarrer une évaluation ?
Le ProSBC Lab est une licence gratuite et permanente à trois sessions qui fonctionne sur n'importe quel hyperviseur ou cloud. La plupart des opérateurs disposent d'une instance fonctionnelle dans leur propre environnement en 20 minutes après le téléchargement. Utilisez-la pour valider l'interopérabilité des opérateurs, tester la signature STIR/SHAKEN et exercer l'interface de gestion par rapport à vos exigences opérationnelles. Quand vous êtes prêt pour une évaluation de production plus complète, l'essai gratuit de 30 jours fonctionne à 500 sessions. Les deux chemins sont en libre-service.
Déployez un SBC de niveau opérateur avec ProSBC
Les FAI ont besoin d'un SBC qui corresponde à la réalité opérationnelle : échelle de niveau opérateur, conformité réglementaire, sécurité en bordure de réseau et tarification adaptée au modèle économique d'un fournisseur de services. ProSBC est livré en tant que B2BUA complet avec jusqu'à 60 000 sessions par serveur, 1 024 NAP et HA 1+1 disponible à chaque niveau. L'API de routage Ruby gère STIR/SHAKEN via le partenaire de signature de votre choix, le scoring de fraude sur n'importe quel système accessible par HTTP, et la sortie CDR qui alimente directement votre stack de facturation.
Le SBC fonctionne là où votre infrastructure existe déjà : AWS, Microsoft Azure, VMware, KVM (Proxmox) ou baremetal. Le Service géré est disponible si vous préférez que TelcoBridges gère l'installation, l'intégration et les opérations 24/7, hébergé sur votre plateforme ou la nôtre. Pour les opérateurs qui construisent une activité orientée voix et souhaitent le guide opérationnel complet pour l'auto-hébergement, consultez le guide auto-hébergé pour les fournisseurs VoIP.
Vous préférez évaluer par vous-même d'abord ? Commencez votre essai gratuit de 30 jours.